注: 以下の翻訳の正確性は検証されていません。AIPを利用して英語版の原文から機械的に翻訳されたものです。
アプリケーションへのアクセスを設定する
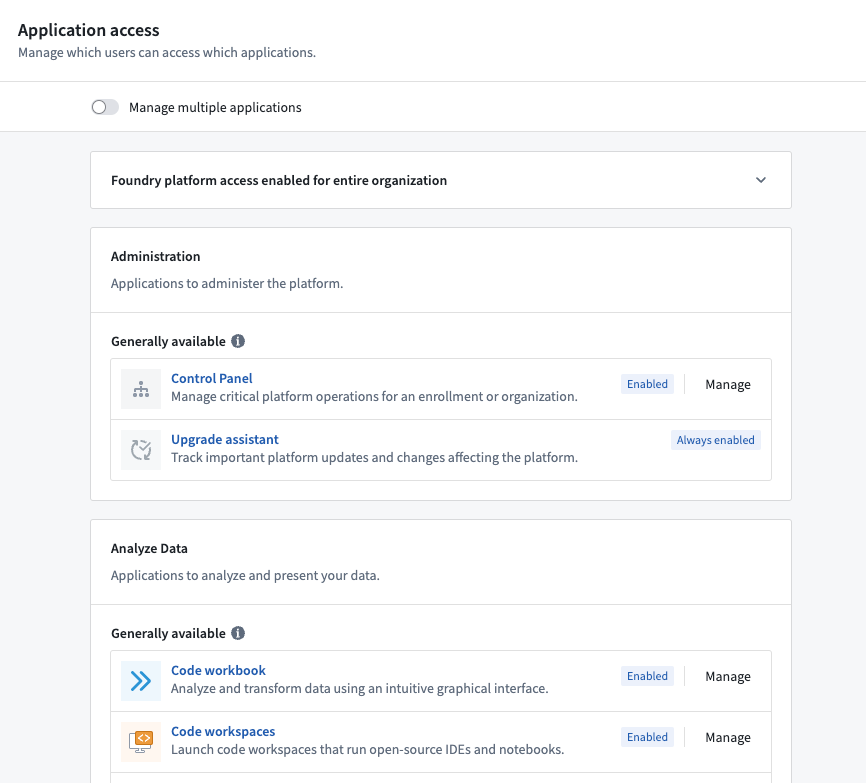
Control Panel のアプリケーションへのアクセスセクションでは、適切な権限を持つ管理者が、Foundry 内の特定のツールに対するユーザーとグループのアクセス範囲を制御できます。
アプリケーションへのアクセスを制限する一般的な用途は、Foundry 内でカスタムアプリケーション、または厳選された分析やその他のリソースのみを使用するユーザーが、気を散らされたり混乱したりすることを防ぐことです。このようなユーザーグループが利用可能なアプリケーションの範囲を制限することで、Foundry の利用体験をシンプルにできます。
もう1つの一般的な用途は、アプリケーションへのアクセスを使用して、プラットフォーム管理チームや上級ユーザーのグループにベータ版アプリケーションへの早期アクセスを提供しながら、一般のユーザーには利用を制限することです。
ほぼすべての Foundry アプリケーションへのアクセスを削除することもできます。この場合、ユーザーがアクセスできるのは、Slate や Workshop などの利用者向けアプリケーションのみになります。
アプリケーションへのアクセスはセキュリティ機能ではありません。特定のアプリケーションを表示する必要がないユーザー向けに、フロントエンドの利用体験を簡素化するだけの機能です。権限を使用して機能へのアクセスを適切に制限する方法については、セキュリティのドキュメントを参照してください。
Control Panel でアプリケーションへのアクセスセクションを表示して設定するには、ユーザーエクスペリエンス管理者ロールによって付与されるアプリケーションへのアクセスの管理ワークフローが必要です。ロールは、Control Panel の 組織の権限 タブで管理します。
変更リクエスト
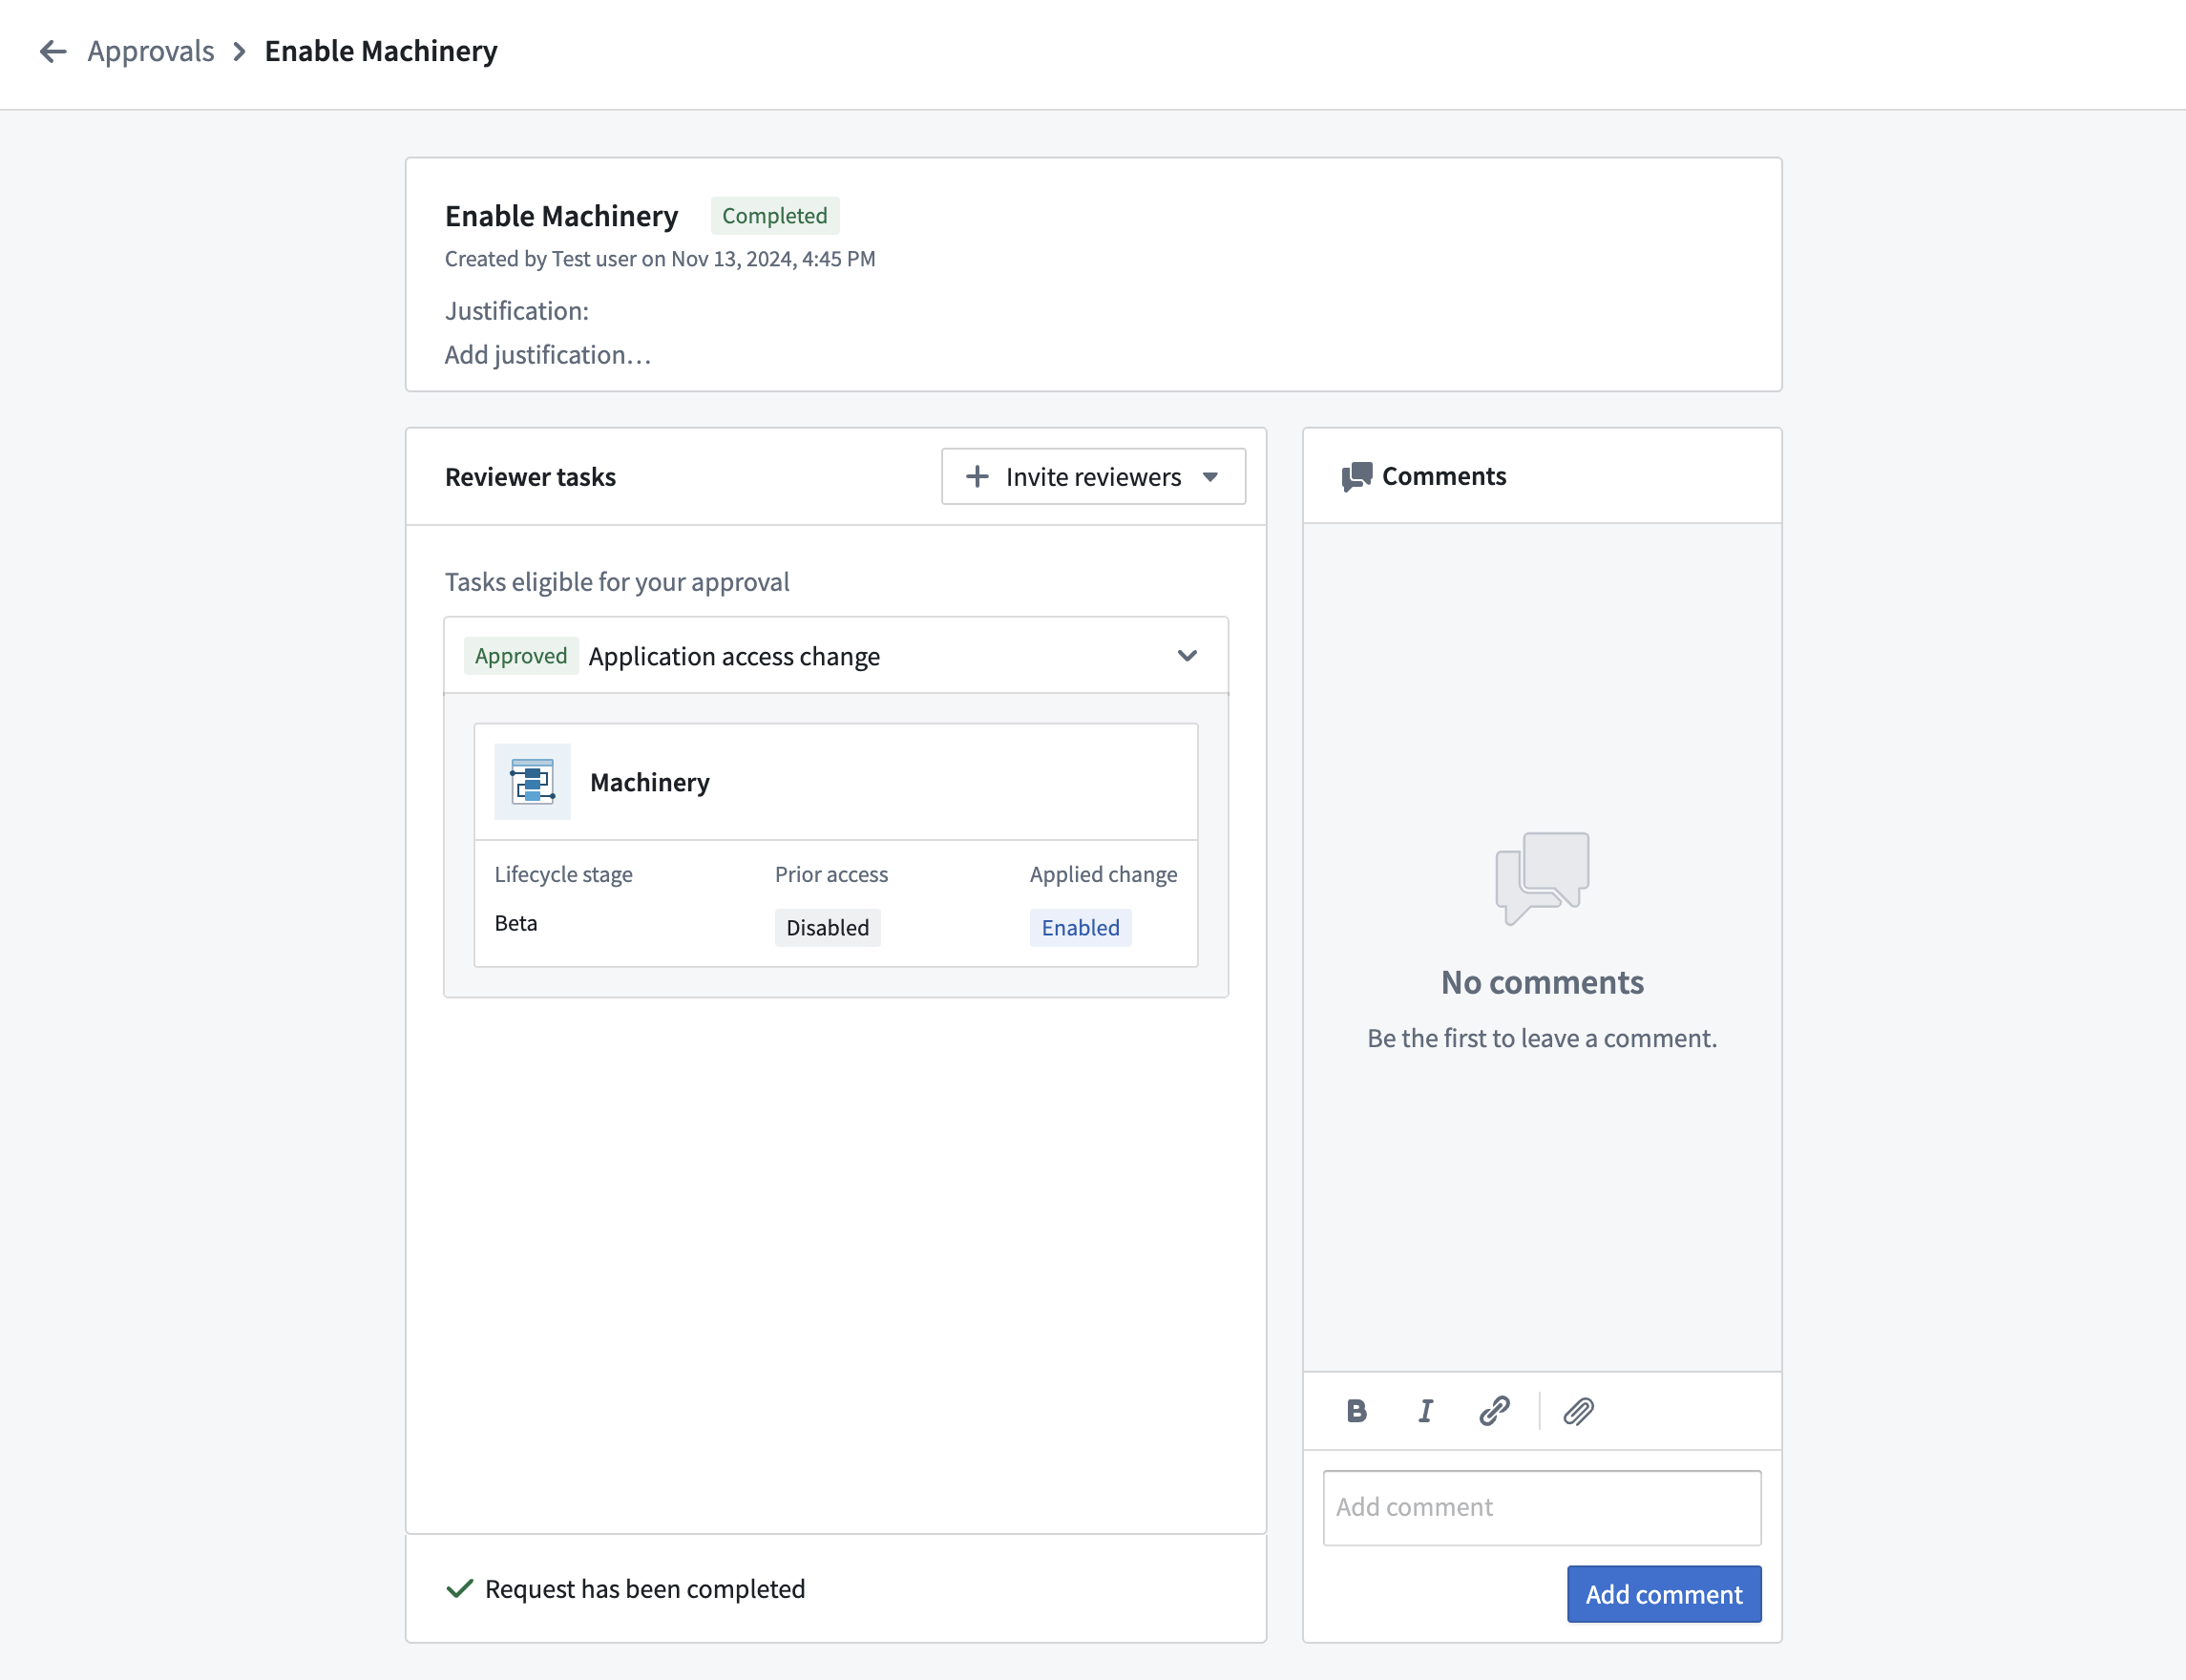
アプリケーションへのアクセス設定を変更すると、Approvals に変更リクエストが生成されます。これらのリクエストは、Control Panel の Approvals 受信トレイで、リクエストの種類がアプリケーションへのアクセスの変更リクエストのものとして表示できます。行われたすべての変更の履歴が保持されます。
承認ポリシーを設定する
デフォルトでは、アプリケーションへのアクセスの変更リクエストは自動的に自己承認され、適用されます。この動作は詳細設定タブで設定できます。
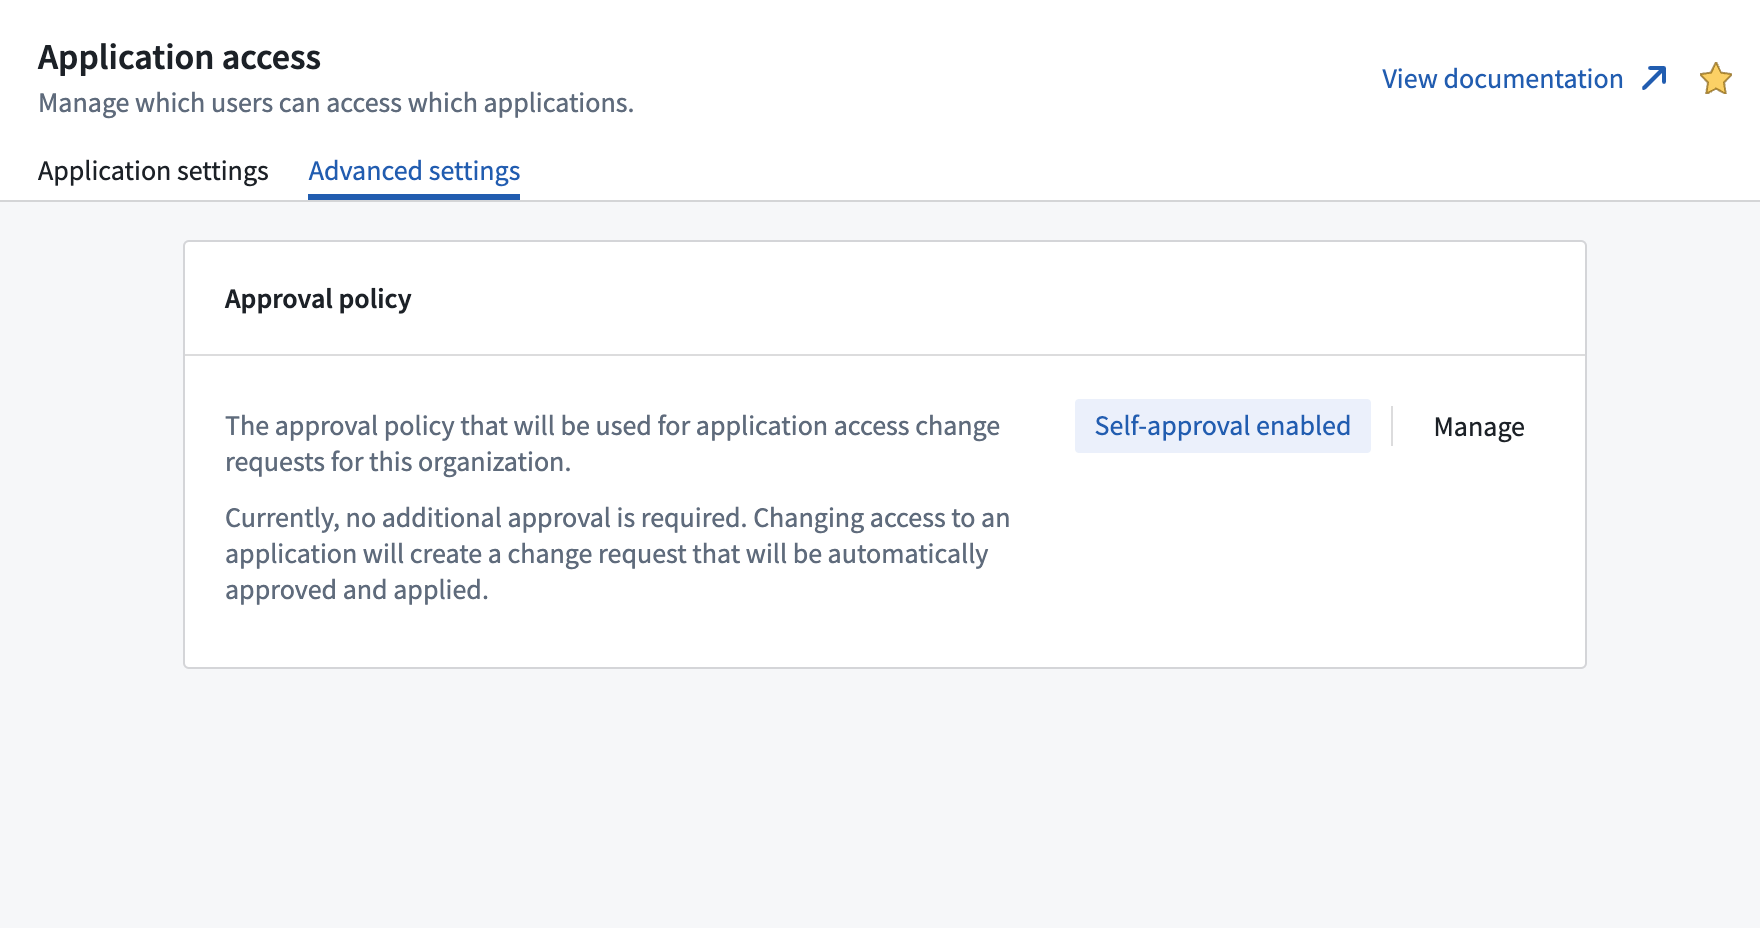
承認ポリシーの変更をリクエストするには、管理を選択します。ダイアログが開き、アプリケーションへのアクセスリクエストに適用する新しいポリシーを選択できます。
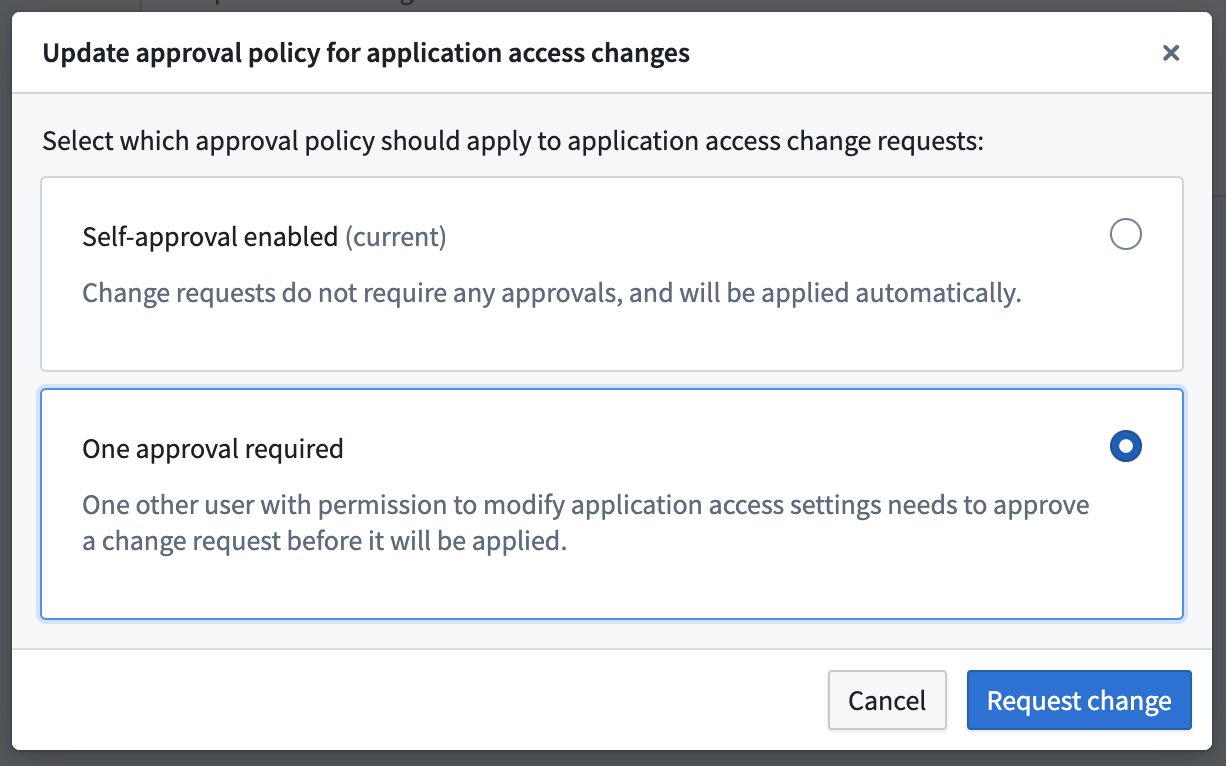
新しく適用したい承認ポリシーを選択し、変更をリクエストを選択します。これにより、Approvals に変更リクエストが生成されます。承認ポリシーの変更には、変更リクエストの作成者以外で、アプリケーションへのアクセスの管理ワークフローを持つユーザーによる承認が必要です。
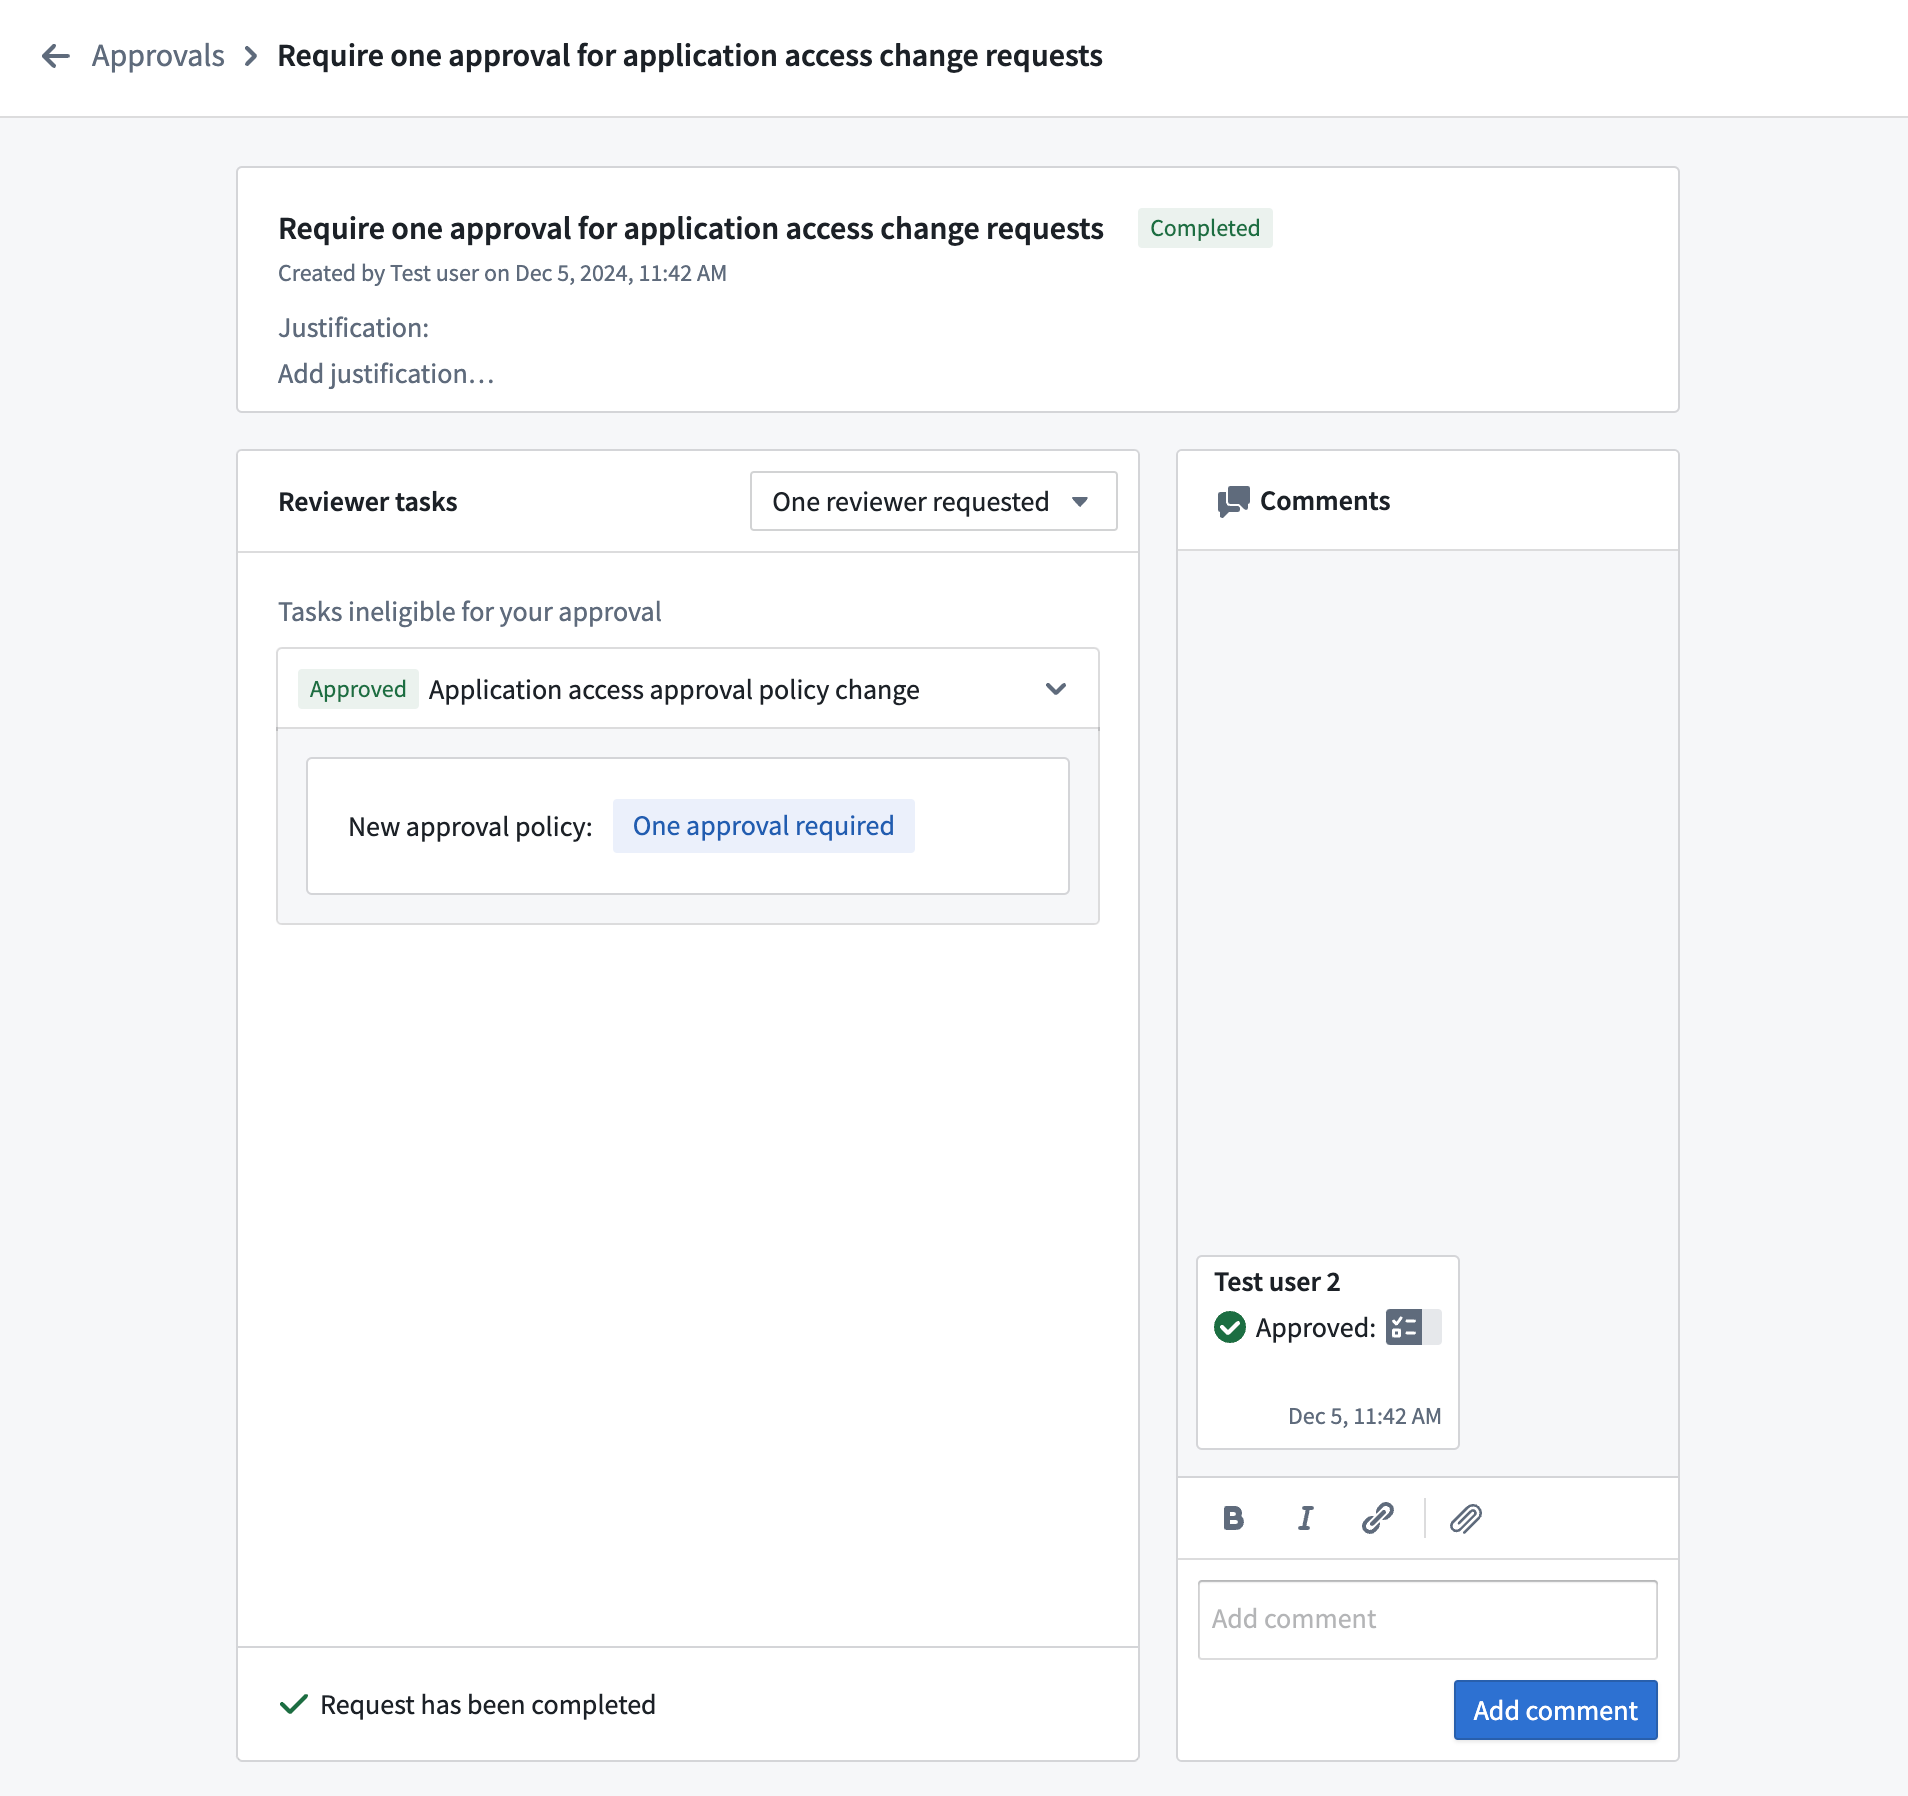
承認されると、更新された承認ポリシーがアプリケーションへのアクセスの変更リクエストに直ちに適用され始めます。
プラットフォームへのアクセスを制限する
デフォルトでは、Foundry ユーザーは Foundry プラットフォームのほとんどの部分にアクセスできます。アプリケーションへのアクセスを使用すると、グループごとに Foundry の利用体験を柔軟に調整できます。
最も厳しい制限を設ける設定は、Foundry プラットフォームへのアクセスを完全に削除することです。Foundry プラットフォームへのアクセスを制限する方法には、許可リストとブロックリストの2つの選択肢があります。グループのメンバーを除く全ユーザーは、指定したグループの1つ以上に所属するユーザーのアクセスを制限します。グループのメンバーのみは、指定したグループのいずれにも所属して_いない_ユーザーのアクセスを制限します。Foundry プラットフォームへのアクセスが制限されたユーザーがアクセスできるのは、Slate または Workshop で作成された利用者向けアプリケーションのうち、リソースレベルのアクセスを明示的に付与されたもののみです。これらのユーザーには Foundry のサイドバーが表示されず、Foundry のほかの部分には移動できません。アプリケーションへのアクセスはアプリケーション単位で動作し、これらの制御では読み取りアクセスと書き込みアクセスを区別しません。
Foundry プラットフォーム全体にアクセスできるユーザーを制限するには、次の手順を実行します。
- Foundry プラットフォームの横にある管理を選択して、Foundry プラットフォームへのアクセスを設定するダイアログを開きます。
- グループのメンバーを除く全ユーザーまたはグループのメンバーのみを選択します。
- 前の手順での選択に応じて、プラットフォームへのアクセスを許可する、または許可しないユーザーグループを検索します。
- 変更をリクエストして適用を選択して、変更リクエストを作成し、直ちに適用します。
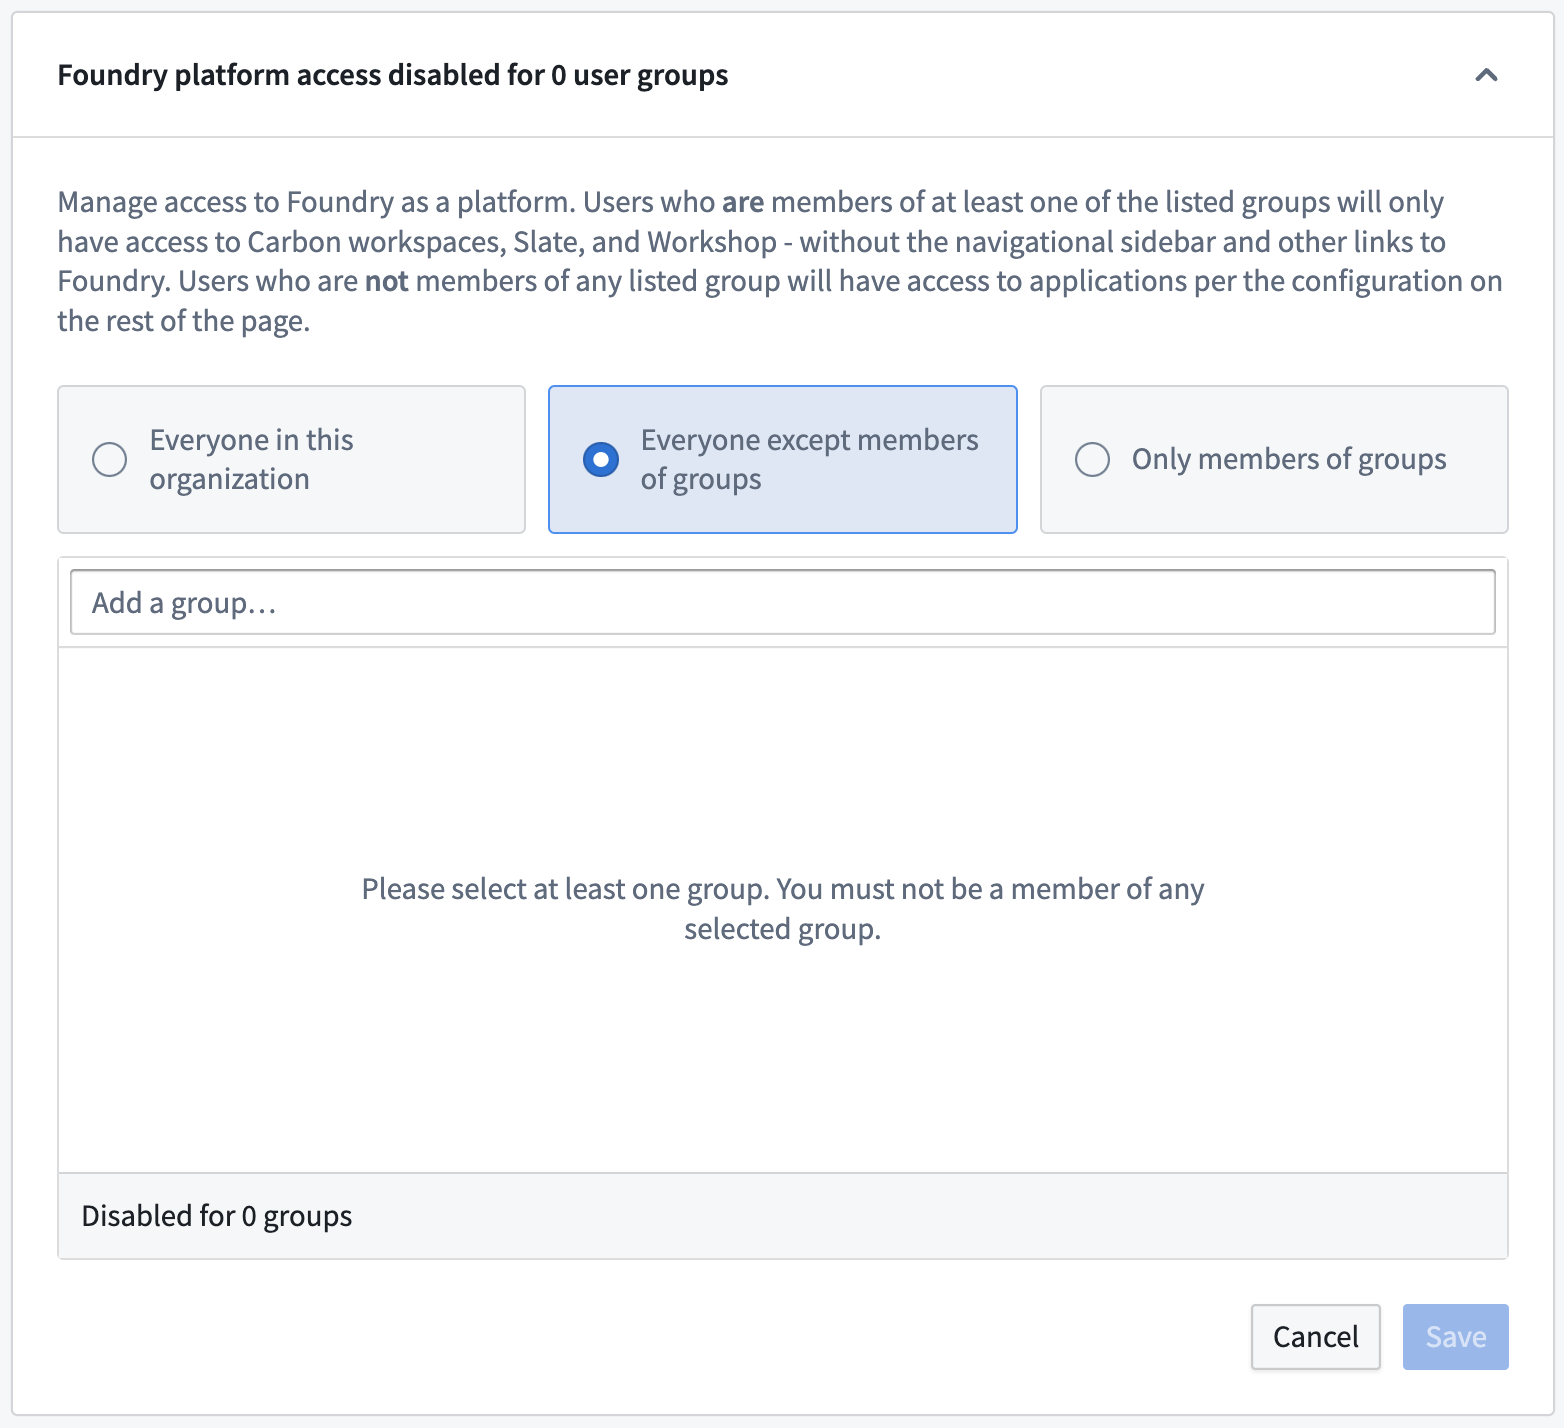
ユーザーエクスペリエンス管理者ロールを持つユーザーアカウントは、Foundry プラットフォームへのアクセスを保持するグループの1つ以上に所属し続ける必要があります。そうしないと、Control Panel へのアクセスを失い、これらの設定を管理できなくなります。
アプリケーションへのアクセスをカスタマイズする
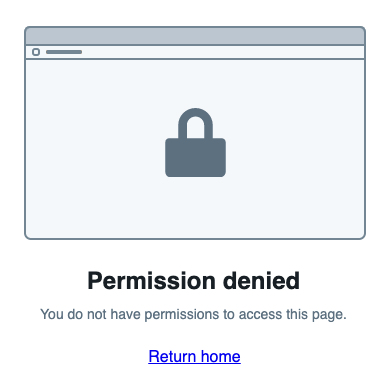
Foundry プラットフォームのアクセス範囲は、アプリケーション単位で制限できます。アプリケーションへのアクセス権がないユーザーに対しては、そのアプリケーションはサイドバーや Application Portal から発見可能ではなくなります。また、アクセス権のないアプリケーションに URL 経由でアクセスしようとすると、403「権限がありません」というエラーメッセージが表示されます。
すべてのアプリケーションは、カテゴリーとライフサイクルステージでグループ化され、アルファベット順に並べ替えられます。
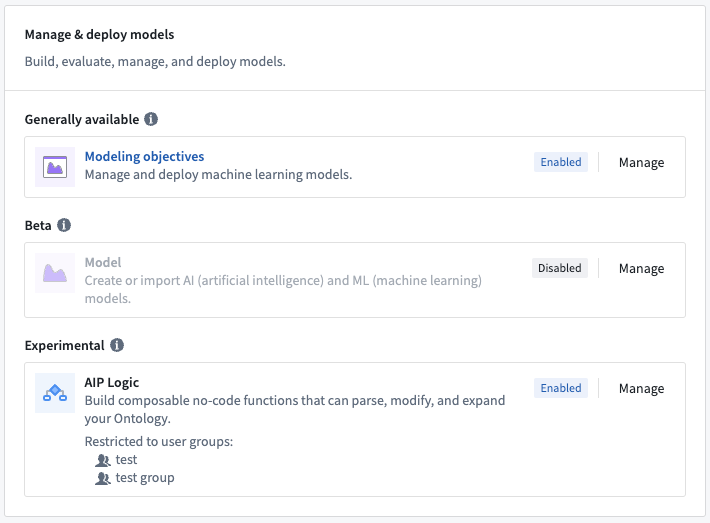
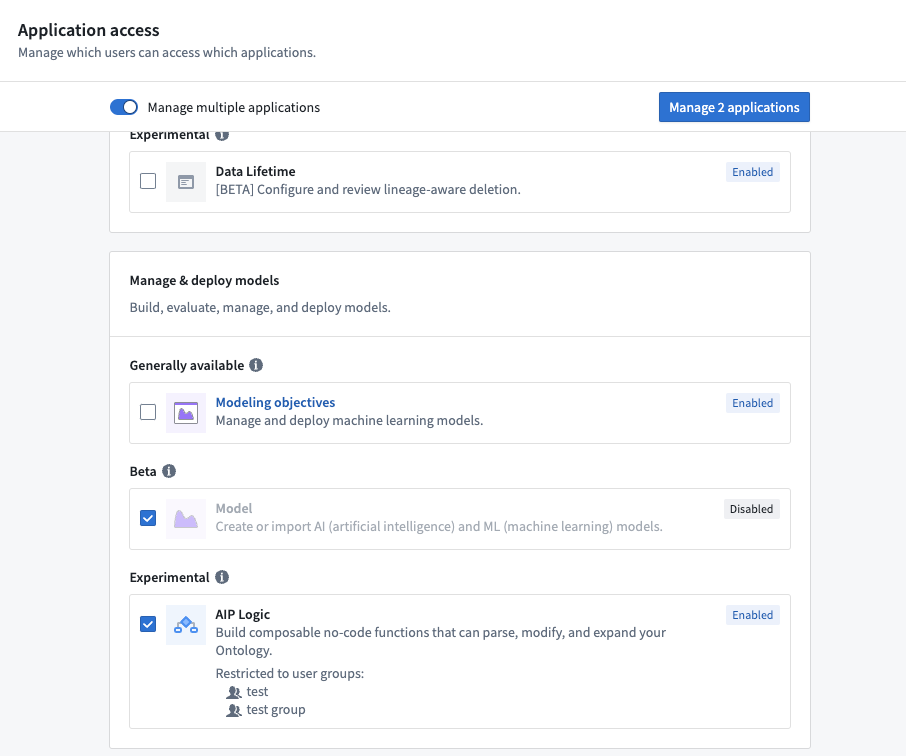
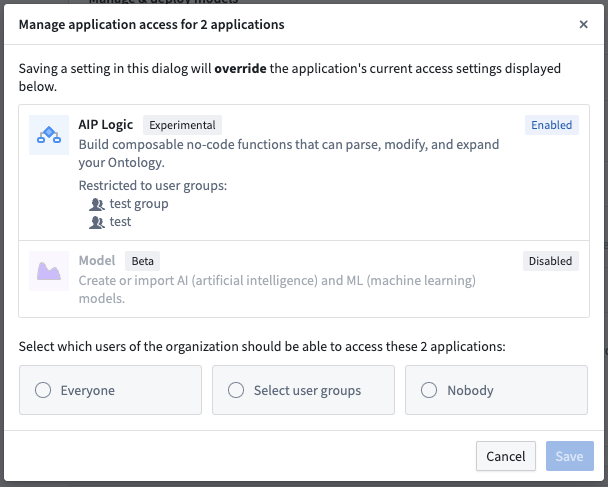
1個のアプリケーションへのアクセスを設定するダイアログを開くには、管理を選択します。複数のアプリケーションに同じアクセス設定を適用するには、ページ上部の複数のアプリケーションを管理を切り替え、更新するアプリケーションを選択します。
この場合、管理ダイアログには、選択したすべてのアプリケーションと、それぞれの現在のライフサイクルステージおよびアクセス設定が表示されます。
Control Panel を完全に無効にすることはできません。所属するグループの1つ以上にアクセス権が必要です。そうしないと、これらの設定を管理できなくなります。
ライフサイクルステージの更新
アプリケーションは開発ライフサイクルに従います。アプリケーションがあるライフサイクルステージから次のステージに移行しても、以下の例外を除き、それまでアクセスできていたユーザーは引き続きアクセスできます。
- アプリケーションが一般提供になると、試験的ステージまたはベータ版ステージで明示的に無効にされていない限り、すべてのユーザーが自動的にアクセスできるようになります。自動的に有効になるベータ版アプリケーションは、この状態を示すために、アプリケーションへのアクセスでは「無効」ではなく「まだ有効になっていません」と表示されます。
- アプリケーションが廃止済みになると、すべてのユーザーがアクセスできなくなります。
重要なライフサイクルステージの更新を目立つように表示するため、一部のアプリケーションは、設定が確認または更新されるまでページの上部に表示されます。
- 以前に無効にされた一般提供アプリケーション: 試験的ステージまたはベータ版ステージで明示的に無効にされたアプリケーションや、特定のユーザーグループにアクセスが制限されていたアプリケーションは、一般提供になっても制限された状態が維持されます。クイックアクションを使用して、制限を保持するか、新しいライフサイクルステージですべてのユーザーに対してアプリケーションを有効にするかを選択できます。
- 最近サンセットになった有効なアプリケーション: アプリケーションがサンセットステージに入っても、それまでアクセスできていたユーザーは引き続きアクセスできます。この時点では、アプリケーションの使用は推奨されませんが、重大なバグの修正に対するサポートは引き続き提供されます。廃止までの期間(通常は12か月)が設定されている場合、廃止日がお知らせされ、アプリケーションへのアクセスページでアプリケーションとともに表示されます。ユーザーと協力して廃止日までにアプリケーションの使用を減らし、その後無効にします。
- 廃止済みの有効なアプリケーション: 廃止日が設定されたサンセットステージの間に、すべてのユーザーが別のワークフローに移行していることが期待されます。廃止済みのアプリケーションは、お使いの Foundry のインストールからいつ削除されてもおかしくないため、もう使用しないでください。
アプリケーションのすべてのライフサイクルステージについて、2週間前にドキュメントのお知らせセクションで告知されます。プラットフォーム管理の連絡先情報に設定されたアドレスにも、これらの変更についてメールが送信されます。