注: 以下の翻訳の正確性は検証されていません。AIPを利用して英語版の原文から機械的に翻訳されたものです。
グループ割り当て
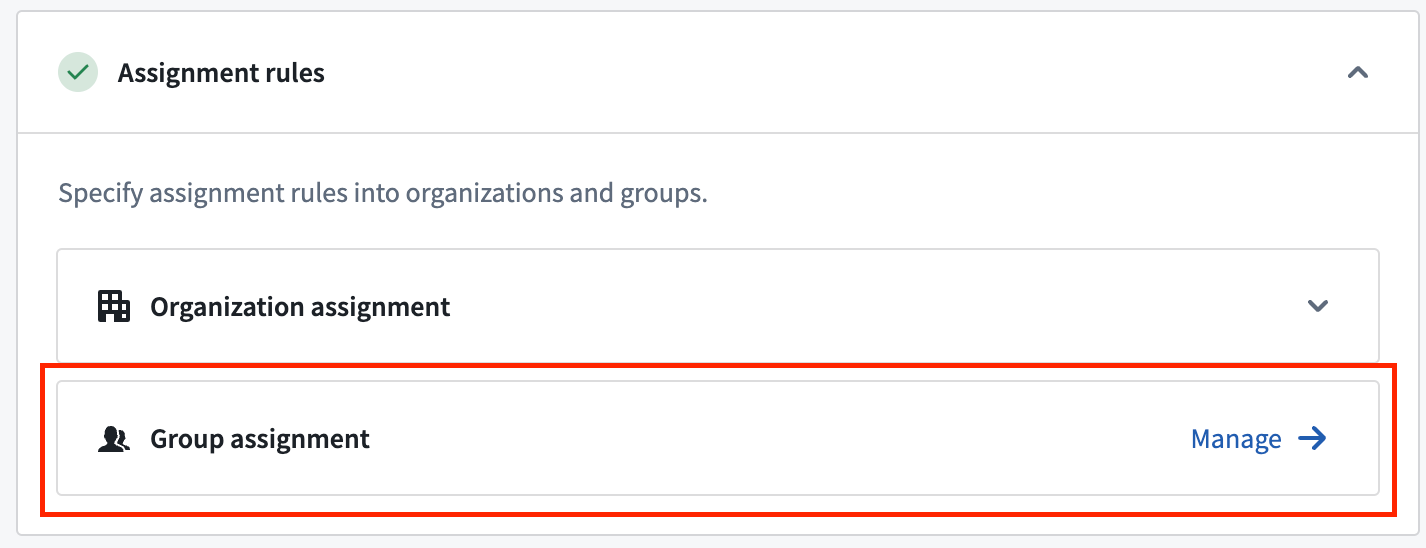
認証プロバイダーのセットアップの一環として、管理者はルールベースのグループを定義できます。ルールベースのグループへのメンバーシップは、ログイン時に評価されるルールに基づいて自動的に割り当てられます。これらのルールは認証プロバイダーごとに設定できます。ルールベースのグループを設定するには、Control Panel > 認証 > 認証プロバイダー > グループ割り当てを管理に移動し、グループ割り当てエディターを使用します。
ルールベースのグループを定義する
ルール
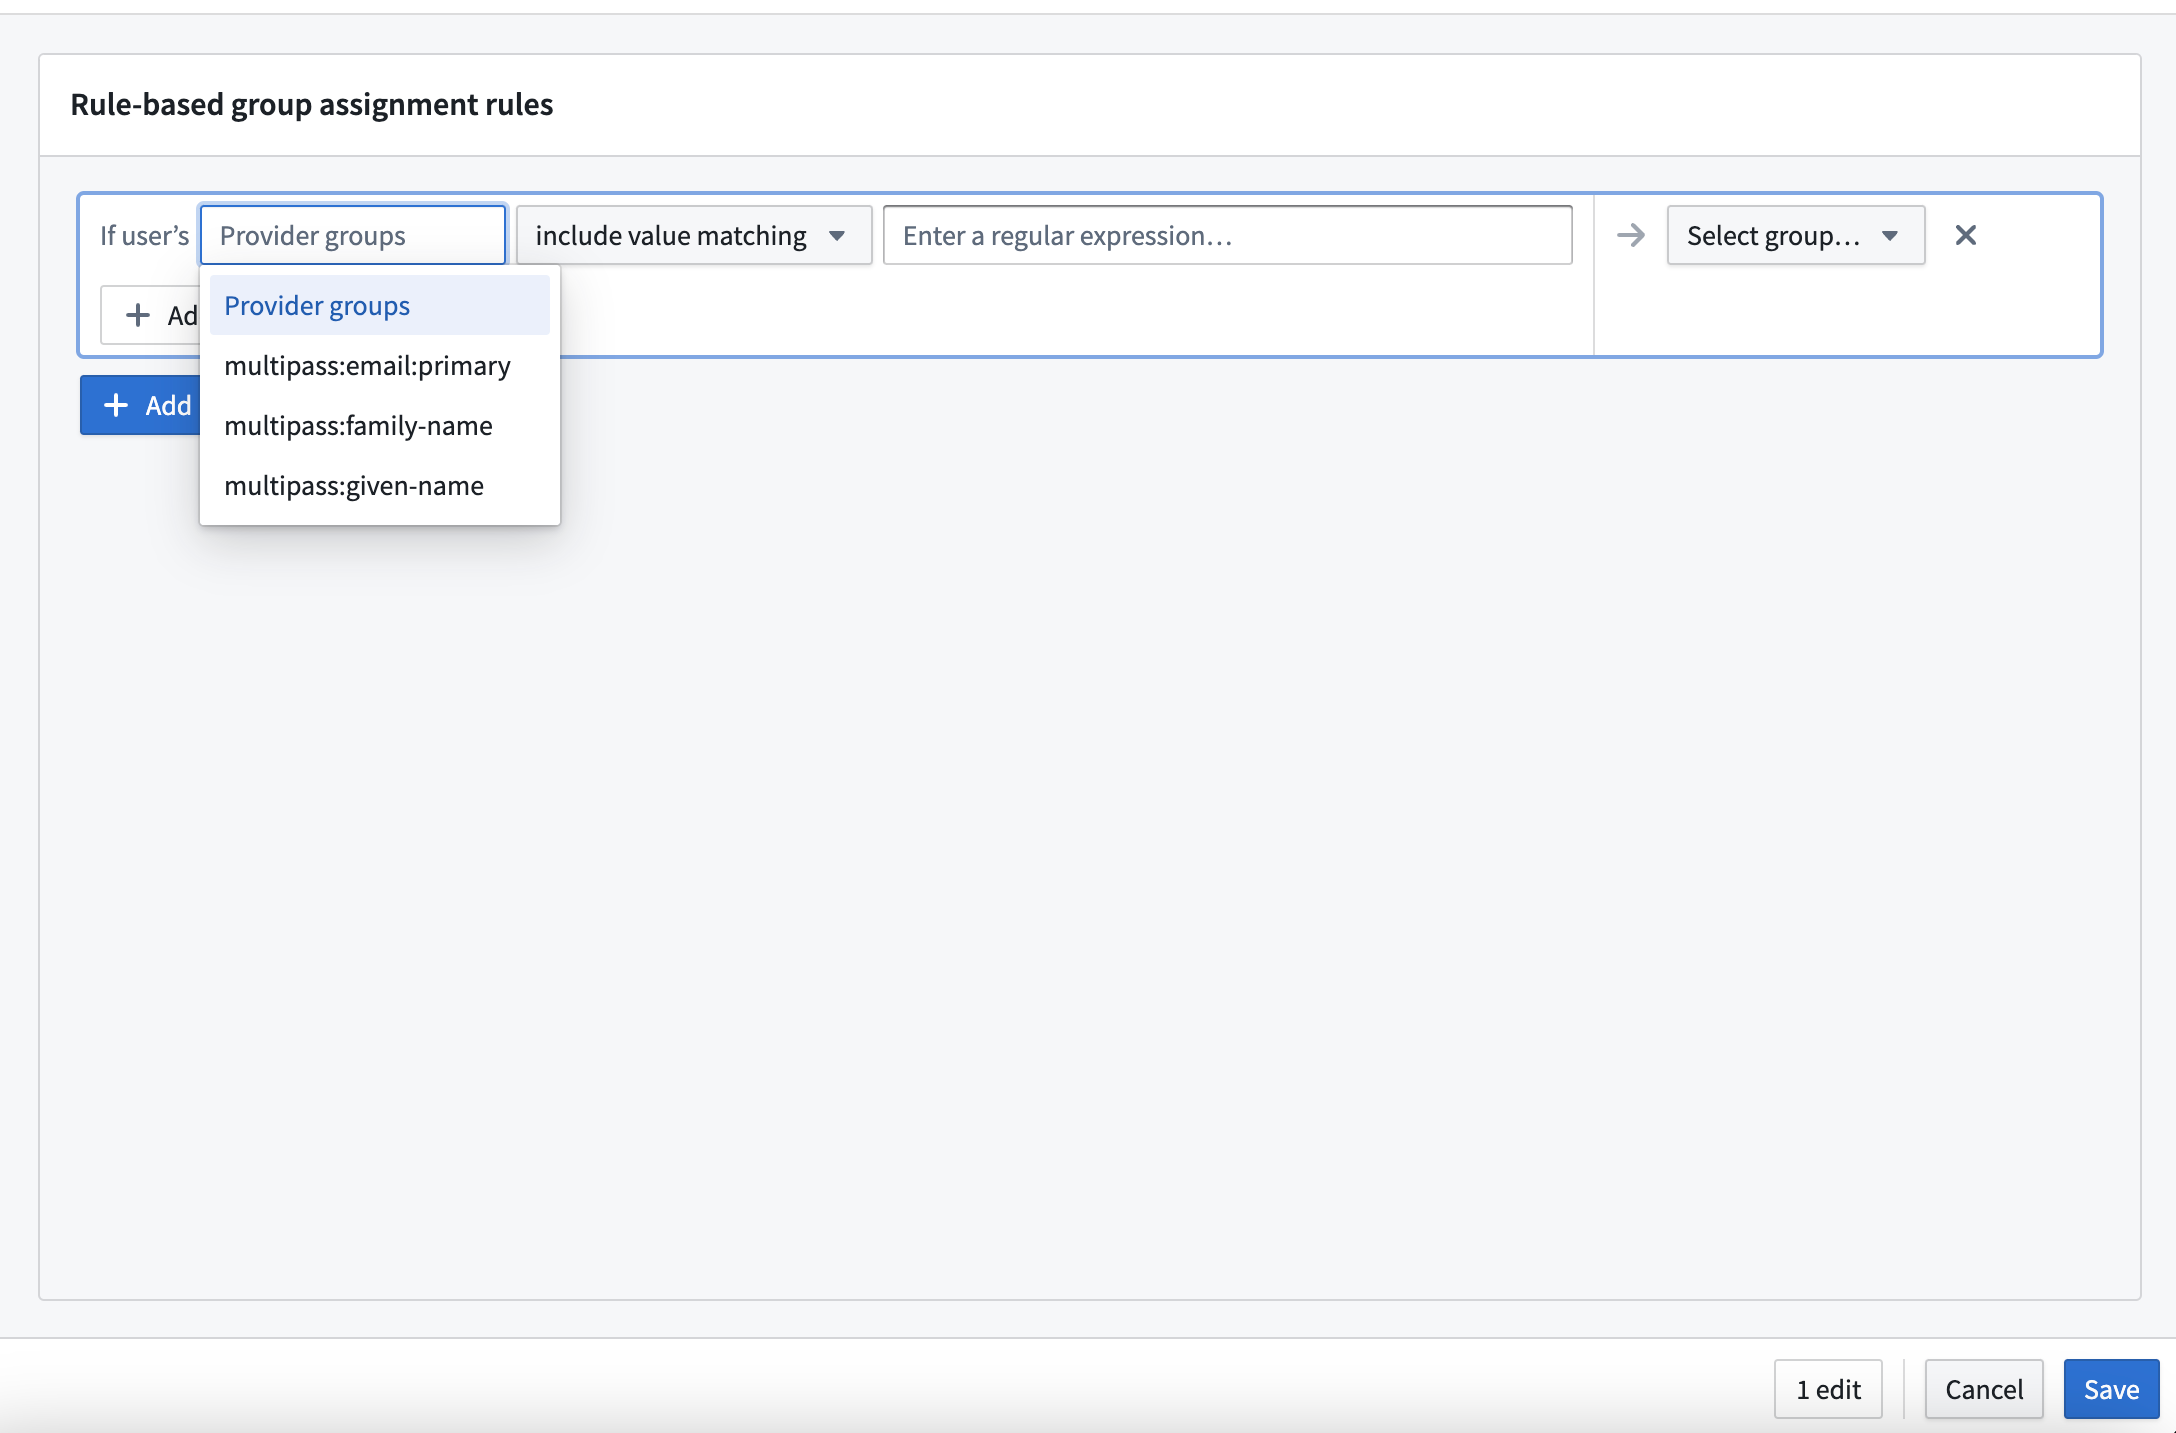
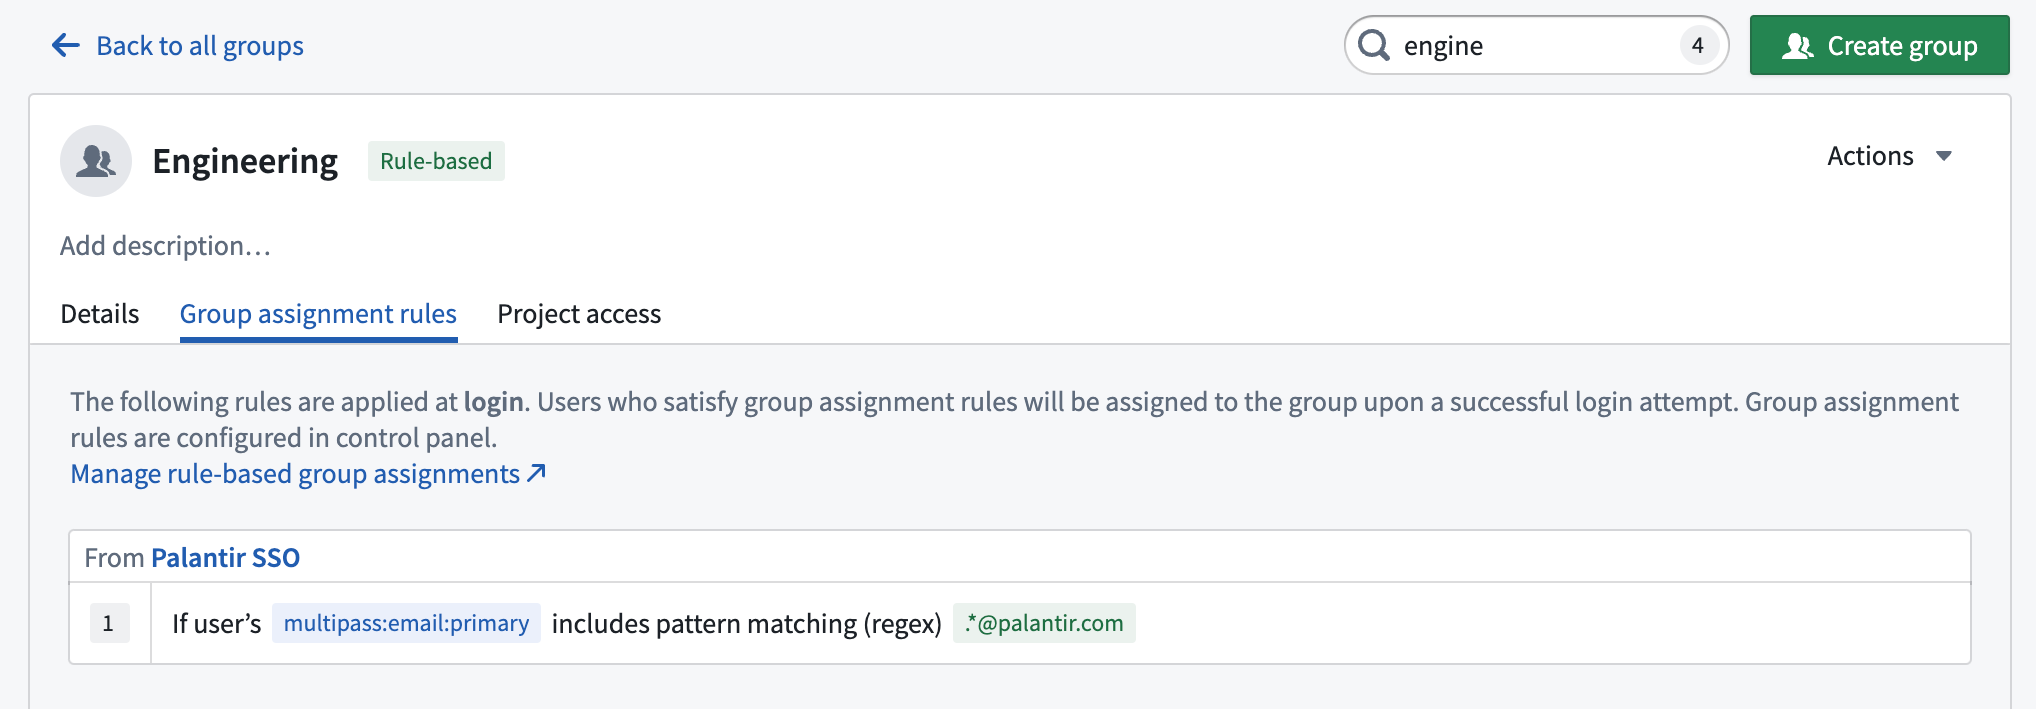
グループ割り当てルールには、ユーザー属性またはプロバイダーグループに対して評価される AND 条件が1つ以上含まれます。各ルールについて、すべての条件に一致するユーザーには、指定されたルールベースのグループへのメンバーシップが割り当てられます。管理者は、同じグループに適用される個別の割り当てルールを定義することで、OR 条件を指定できます。
条件では、照合に正規表現のパターンを使用します。次の3つの照合オプションがあります。
- パターン一致を含む:パターンが、ユーザーのプロバイダーグループの1つ以上、またはユーザーの配列型属性内の1つ以上の値に一致します。
- パターン一致を含まない:パターンが、ユーザーのどのプロバイダーグループにも一致しない、またはユーザーの配列型属性内のどの値にも一致しません。
- パターン一致に等しい:パターンが、ユーザーの文字列型属性に一致します。
グループ
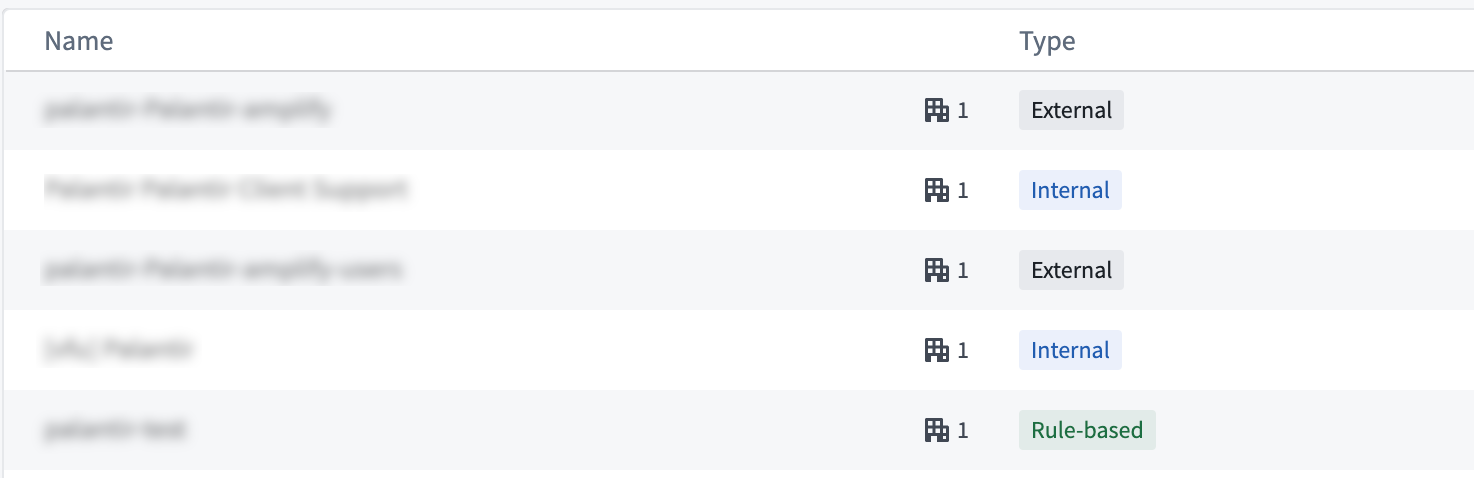
Foundry では、プラットフォーム全体で3種類のユーザーグループを使用します。
- ルールベースのグループ:ログイン時に適用される、管理者が定義したルールに使用します。
- 内部グループ:Foundry で手動で割り当てられ、ユーザーや、ほかの外部グループ、ルールベースのグループ、内部グループを含めることができます。
- 外部グループ:プロバイダーグループとも呼ばれ、外部で定義されるグループです。通常は IDプロバイダーによって定義されます。これらのグループはユーザーのログイン時に取り込まれます。
これら3種類のグループのうち、ここで説明する自動化ルールを使用して Foundry でメンバーシップを定義できるのは、ルールベースのグループのみです。
ルールベースのグループは、グループメンバーシップのわかりやすさと一貫性を確保するのに役立つため、可能な場合は内部グループよりもルールベースのグループを推奨します。内部グループは、一時的なアクセス、暫定的なコホートの作成、または外部の IDプロバイダーでは満たせない特定のオンボーディングやアクセス取り消しの要件がある場合に適しています。こうした場合のアクセスには人の関与が必要なため、ルールベースのグループで使用する属性条件やグループ条件だけでは、アクセスの可否を判断するには不十分な場合が多くなります。
検証とテスト
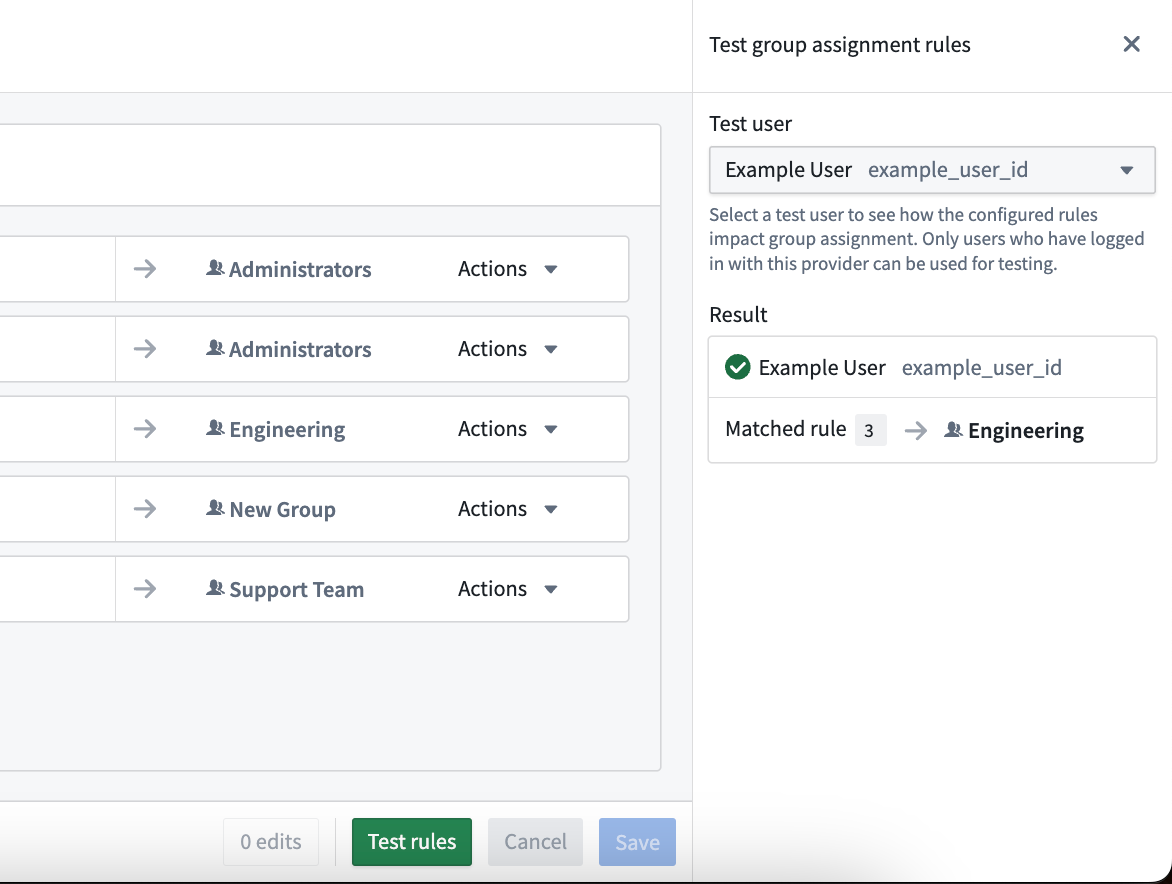
- 既存のユーザーに対してルールを検証するには、Control Panel > 認証 > 認証プロバイダー > グループ割り当てを管理 > テストルールに移動します。ユーザーがどのルールに一致し、次回のログイン時にどのグループに割り当てられるかが表示されます。テストルールパネルでシミュレーションできるのは、このプロバイダーを使用してすでにログインしたことがあるユーザーのみです。
- ルールは、既存のユーザーか新しいユーザーかにかかわらず、ユーザーのログイン時に適用されます。保存時にルールが遡及的に実行されることはありません。
- ルールベースのグループを定義する際、正規表現の誤りは失敗のよくある原因です。一致しないパターンは、エラーが表面化しないまま照合に失敗し、予期しないユーザー割り当てを引き起こす傾向があります。よくある原因には次のようなものがあります。
- 部分的なパターン:パターンは、プロバイダーグループ名または属性値の一部ではなく、全体に一致する必要があります。パターン
adminはグループadmin-usersに一致しません。代わりにadmin.*を使用します。 - エスケープされていない特殊文字:エスケープされていない
.は任意の文字に一致するため、パターンteam.aはteam-aにも一致します。文字そのものに一致させたい特殊文字は、team\.aのようにエスケープします。 - 想定外の大文字と小文字:照合では大文字と小文字が区別されます。区別しないようにするには、パターンの先頭に
(?i)を追加します。これにより、(?i)admin.*はAdmin-Usersとadmin-usersの両方に一致します。 - 反転条件:「パターン一致を含まない」を使用する条件は、パターンがユーザーのどのプロバイダーグループにも属性値にも一致しないときに満たされます。そのため、入力ミスがあると、その条件では誰も除外されなくなり、ルールのほかの条件を満たすすべてのユーザーにグループが割り当てられます。
- 部分的なパターン:パターンは、プロバイダーグループ名または属性値の一部ではなく、全体に一致する必要があります。パターン
グループ AUM からルールベースのグループに移行する
一部の Foundry 認証設定では、グループ非同期ユーザーマネージャー(AUM)と呼ばれる、ユーザー割り当てを自動化するためのレガシーツールを使用しています。グループ AUM にはユーザーインターフェースがなく、顧客の管理者の指示に従って Palantir の担当者が設定します。
グループ AUM が有効になっている顧客のエンロールメントでは、ルールベースのグループを使用できません。将来的には、グループ AUM のルールはルールベースのグループのルールに自動的に移行されます。