注: 以下の翻訳の正確性は検証されていません。AIPを利用して英語版の原文から機械的に翻訳されたものです。
パスキープロファイルを設定する
このページでは、Palantir のセルフサービスユーザーディレクトリを使用する商用エンロールメントで、エンロールメント管理者または認証管理者ロールを持つユーザー向けに、パスキープロファイルの設定手順を説明します。
パスキープロファイルは、セルフサービスユーザーディレクトリへのサインインに登録および使用できる認証器を制御します。認証器とは、パスキーを作成して使用するデバイスまたはパスワードマネージャーです。プロファイルは、新規登録と既存の資格情報の両方に適用されます。
プロファイル管理は、この機能が有効になっているエンロールメントでのみ利用可能です。ディレクトリに認証器の許可リストが引き続き表示されている場合、ディレクトリがプロファイルに移行されるまで、そのポリシーが引き続き適用されます。エンロールメントで利用可能なポリシーの特定についてサポートが必要な場合は、Palantir サポートにお問い合わせください。
パスキープロファイルを選択する
Foundry は、次のパスキープロファイルを提供します。
| プロファイル | 許可される認証器 |
|---|---|
| 許容 | FIDO Metadata Service (MDS) ↗ に掲載されている認証器に加え、継続的に管理されるソフトウェア認証器とパスワードマネージャーのセット。 |
| 標準 | MDS に掲載されている認証器に加え、継続的に管理される Google、Apple、Microsoft のソフトウェア認証器の、より限定されたセット。 |
| 推奨 | MDS に掲載されている、FIDO 認定を受けたハードウェアベースの認証器。ソフトウェア認証器と同期される認証器は除きます。 |
| 政府 | 推奨のハードウェア認証器をさらに制限したサブセット。 |
| カスタム | 組み込みのベースプロファイルに、特定の認証器識別子を追加または削除したもの。 |
新しいディレクトリのデフォルトプロファイルは、エンロールメントの設定によって決まります。
認証器の識別子は、Authenticator Attestation GUID (AAGUID) です。プロファイルが許可する認証器は、MDS が新しい認証器、認定の変更、またはセキュリティ上の問題を報告すると変更される可能性があります。AAGUID が一致するだけでは、特定の資格情報が真正なハードウェアによって作成されたことは証明されません。必要な場合は、アテステーションがその証拠を提供します。
たとえば、許容で許可されるパスワードマネージャーが、標準では許可されない場合があります。MDS に掲載されていても FIDO 認定を受けていない認証器は、標準では許可されても、推奨では除かれる場合があります。
政府は、MDS に基づいて許可する認証器を決定する、最も制限の厳しい組み込みプロファイルです。FIPS 検証済みのハードウェア認証器を必須としますが、デプロイの認定や認証保証レベル (AAL) の確立を行うものではありません。FIPS または AAL3 の要件については、ハードウェアセットアップガイドに沿って進めてください。
ディレクトリで許可される認証器の特定についてサポートが必要な場合は、Palantir サポートにお問い合わせください。
ディレクトリポリシーを変更する
プロファイル管理が利用可能な場合は、次の手順でディレクトリポリシーを変更します。
エンロールメント管理者または認証管理者ロールと、ディレクトリの認証設定を編集する権限が必要です。管理者アクセスについて詳しく見る。
-
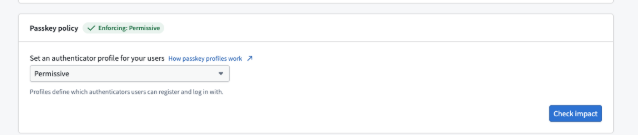
Control Panel でユーザーディレクトリの設定を開き、現在のパスキーポリシーを確認します。
-
利用可能な組み込みプロファイルを選択するか、カスタムプロファイルを設定します。利用可能な選択肢は、エンロールメントの設定を反映しています。
-
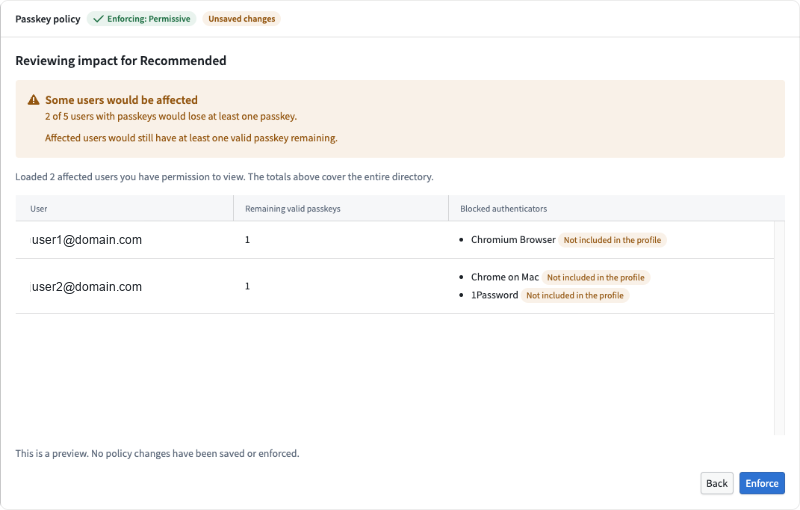
影響を確認を選択します。許可されるパスキーの一部を失うユーザーと、許可されるパスキーが1つも残らなくなるユーザーを分けて確認します。
-
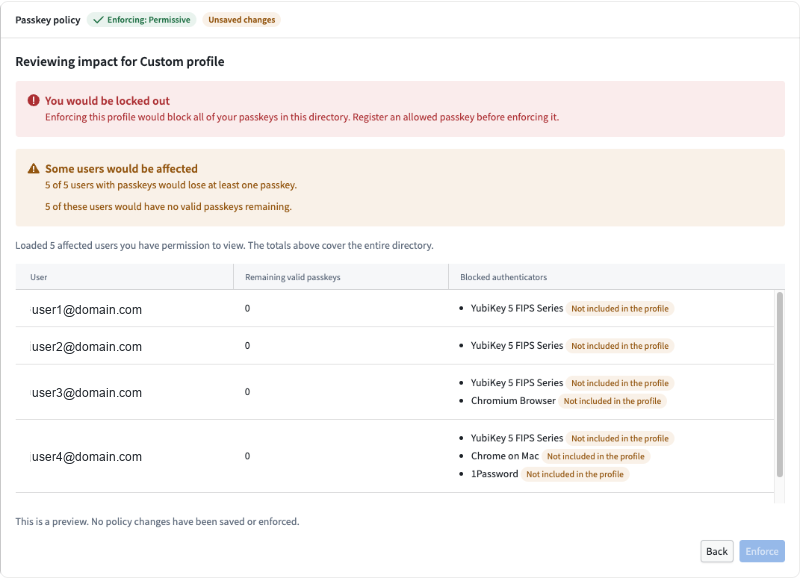
影響を受けるユーザーのために、代替の資格情報または復旧を手配します。現在の資格情報を除くポリシーを適用する前に、ご自身の管理者アカウントに許可されるパスキーを登録し、テストしてください。代替のパスキーを登録したら、再度影響を確認を選択します。
-
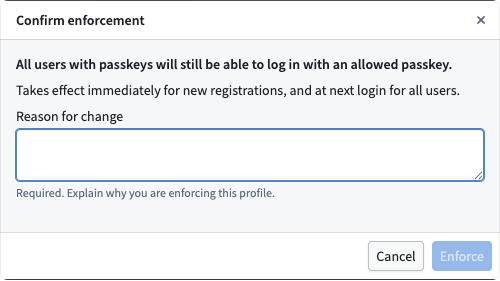
適用を選択して、確認ダイアログを開きます。
-
変更のたびに必須となる変更理由を入力します。影響を確認してから、確定します。プレビューで、ほかのユーザーに許可されるパスキーが1つも残らなくなると表示される場合は、それでも適用を選択して、それらのユーザーに変更を適用します。ご自身の管理者アカウントに許可されるパスキーが1つも残らなくなるポリシーは適用できません。この保護は常に適用され、それでも適用を選択しても無効にはなりません。理由は、プロファイル変更の監査イベントとともに記録されます。
影響プレビューでは、ポリシーの保存やプレビュー結果の確保は行われません。プレビューから保存までの間に資格情報や認証器のメタデータが変更される可能性があり、Foundry は保存時にポリシーを再チェックします。また、操作中の管理者に許可されるパスキーが1つも残らなくなる保存は、Foundry によって拒否されます。
プレビューの件数は、ディレクトリの全メンバーではなく、パスキーを登録済みのユーザーを対象とします。影響を受けるユーザーのサンプルは、閲覧権限があるユーザーに限定されるため、その件数は、報告されるディレクトリ全体の件数より少ない場合があります。
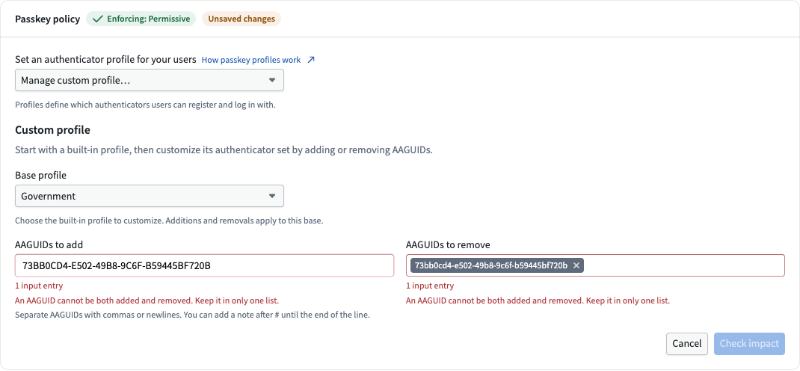
カスタムプロファイルを設定する
ディレクトリには、カスタムプロファイルを1個保存できます。組み込みのベースを選択し、追加する認証器の識別子を追加して、除きたい識別子を削除します。継続的に管理されるベースへの変更は、カスタムにも影響します。
変更を適用するには、影響を確認、適用の順に選択します。
アテステーションと既存の資格情報を理解する
すべてのプロファイルは、グローバルにブロックされた認証器、取り消し済みの認証器、または侵害された認証器を拒否します。これらの除外は、ポリシー変更前に登録された資格情報にも適用されます。
資格情報の登録時に認証器が MDS に掲載されていた場合、その資格情報には信頼できるアテステーションが必要です。アテステーションがない場合や未検証の場合は、出所の証明にはなりません。Foundry は、MDS に掲載されていないサポート対象のソフトウェア認証器であっても、継続的に管理されるソフトウェアのセットを通じて、許容または標準プロファイルで許可できます。ただし、これらの認証器が報告する AAGUID は、その資格情報が真正なハードウェアに由来することや、コンプライアンス基準を満たすことを証明するものではありません。
認証器が MDS に掲載される前に登録された資格情報でも、登録時にその認証器がまだ掲載されていなかったことを Palantir が記録していれば、アテステーションチェックに合格できます。認証器が MDS に追加された後に登録された資格情報には、信頼できるアテステーションが必要です。この例外によって、プロファイルの適格性要件やセキュリティ上の除外が免除されるわけではありません。登録時の記録がない古い資格情報は、置き換えが必要になる場合があります。
レガシーの許可リストの適用日によって、適用されたプロファイルのチェックが延期または免除されることはありません。信頼できるメタデータを読み込めない場合、既知の MDS 認証器を未掲載として扱うのではなく、プロファイルの評価が失敗します。
ポリシー変更の問題を解決する
プレビューを計算できない場合は、ポリシーを決定する前に再試行してください。管理者アカウントがブロックされるというプレビューの警告は、有効な影響結果です。そのため、保存する前に、許可される代替の資格情報を登録してください。
認証器が拒否される場合は、次の点を確認します。
- 選択したプロファイルが認証器の AAGUID を許可しているか。
- 認証器がブロックされているか、取り消し済みか、または侵害されたと報告されているか。
- 資格情報に信頼できるアテステーションがあるか。
プロファイルが AAGUID を許可していない場合は、カスタムプロファイルに追加できます。AAGUID を追加しても、認証器がブロックされている問題や、信頼できるアテステーションがない問題は解決しません。これらの場合は、資格情報を置き換える必要があります。代替の資格情報やアカウントの復旧を手配するには、パスキー管理ワークフローを使用します。