注: 以下の翻訳の正確性は検証されていません。AIPを利用して英語版の原文から機械的に翻訳されたものです。
複数組織のエコシステム
現代の企業やオペレーティングシステムは、相互につながる環境の一部です。たとえば、ある国の政治的不安定が別の国の株式市場に大きな影響を及ぼすこともあれば、ある業界の原材料不足が、需要の高いほかの製品の価格や供給状況に影響することもあります。
さらに、組織が完全にサイロ化された状態で存在し、活動していると、リソースや収益の損失、イノベーションや発見の遅れ、効率の低下、ほかの組織がすでに犯した過ちを繰り返すリスクといったコストが生じます。統合されていないシステムでは、組織の内外で手作業による場当たり的なデータ共有が必要となり、組織の実効性を妨げることがあります。また、セキュリティやデータガバナンスに重大なリスクをもたらす可能性もあります。
組織は、よりよい意思決定のためにデータを理解し、それに基づいて行動する代わりに、必要なデータの依頼、収集、正規化に過度な時間を費やしてしまうことがあります。
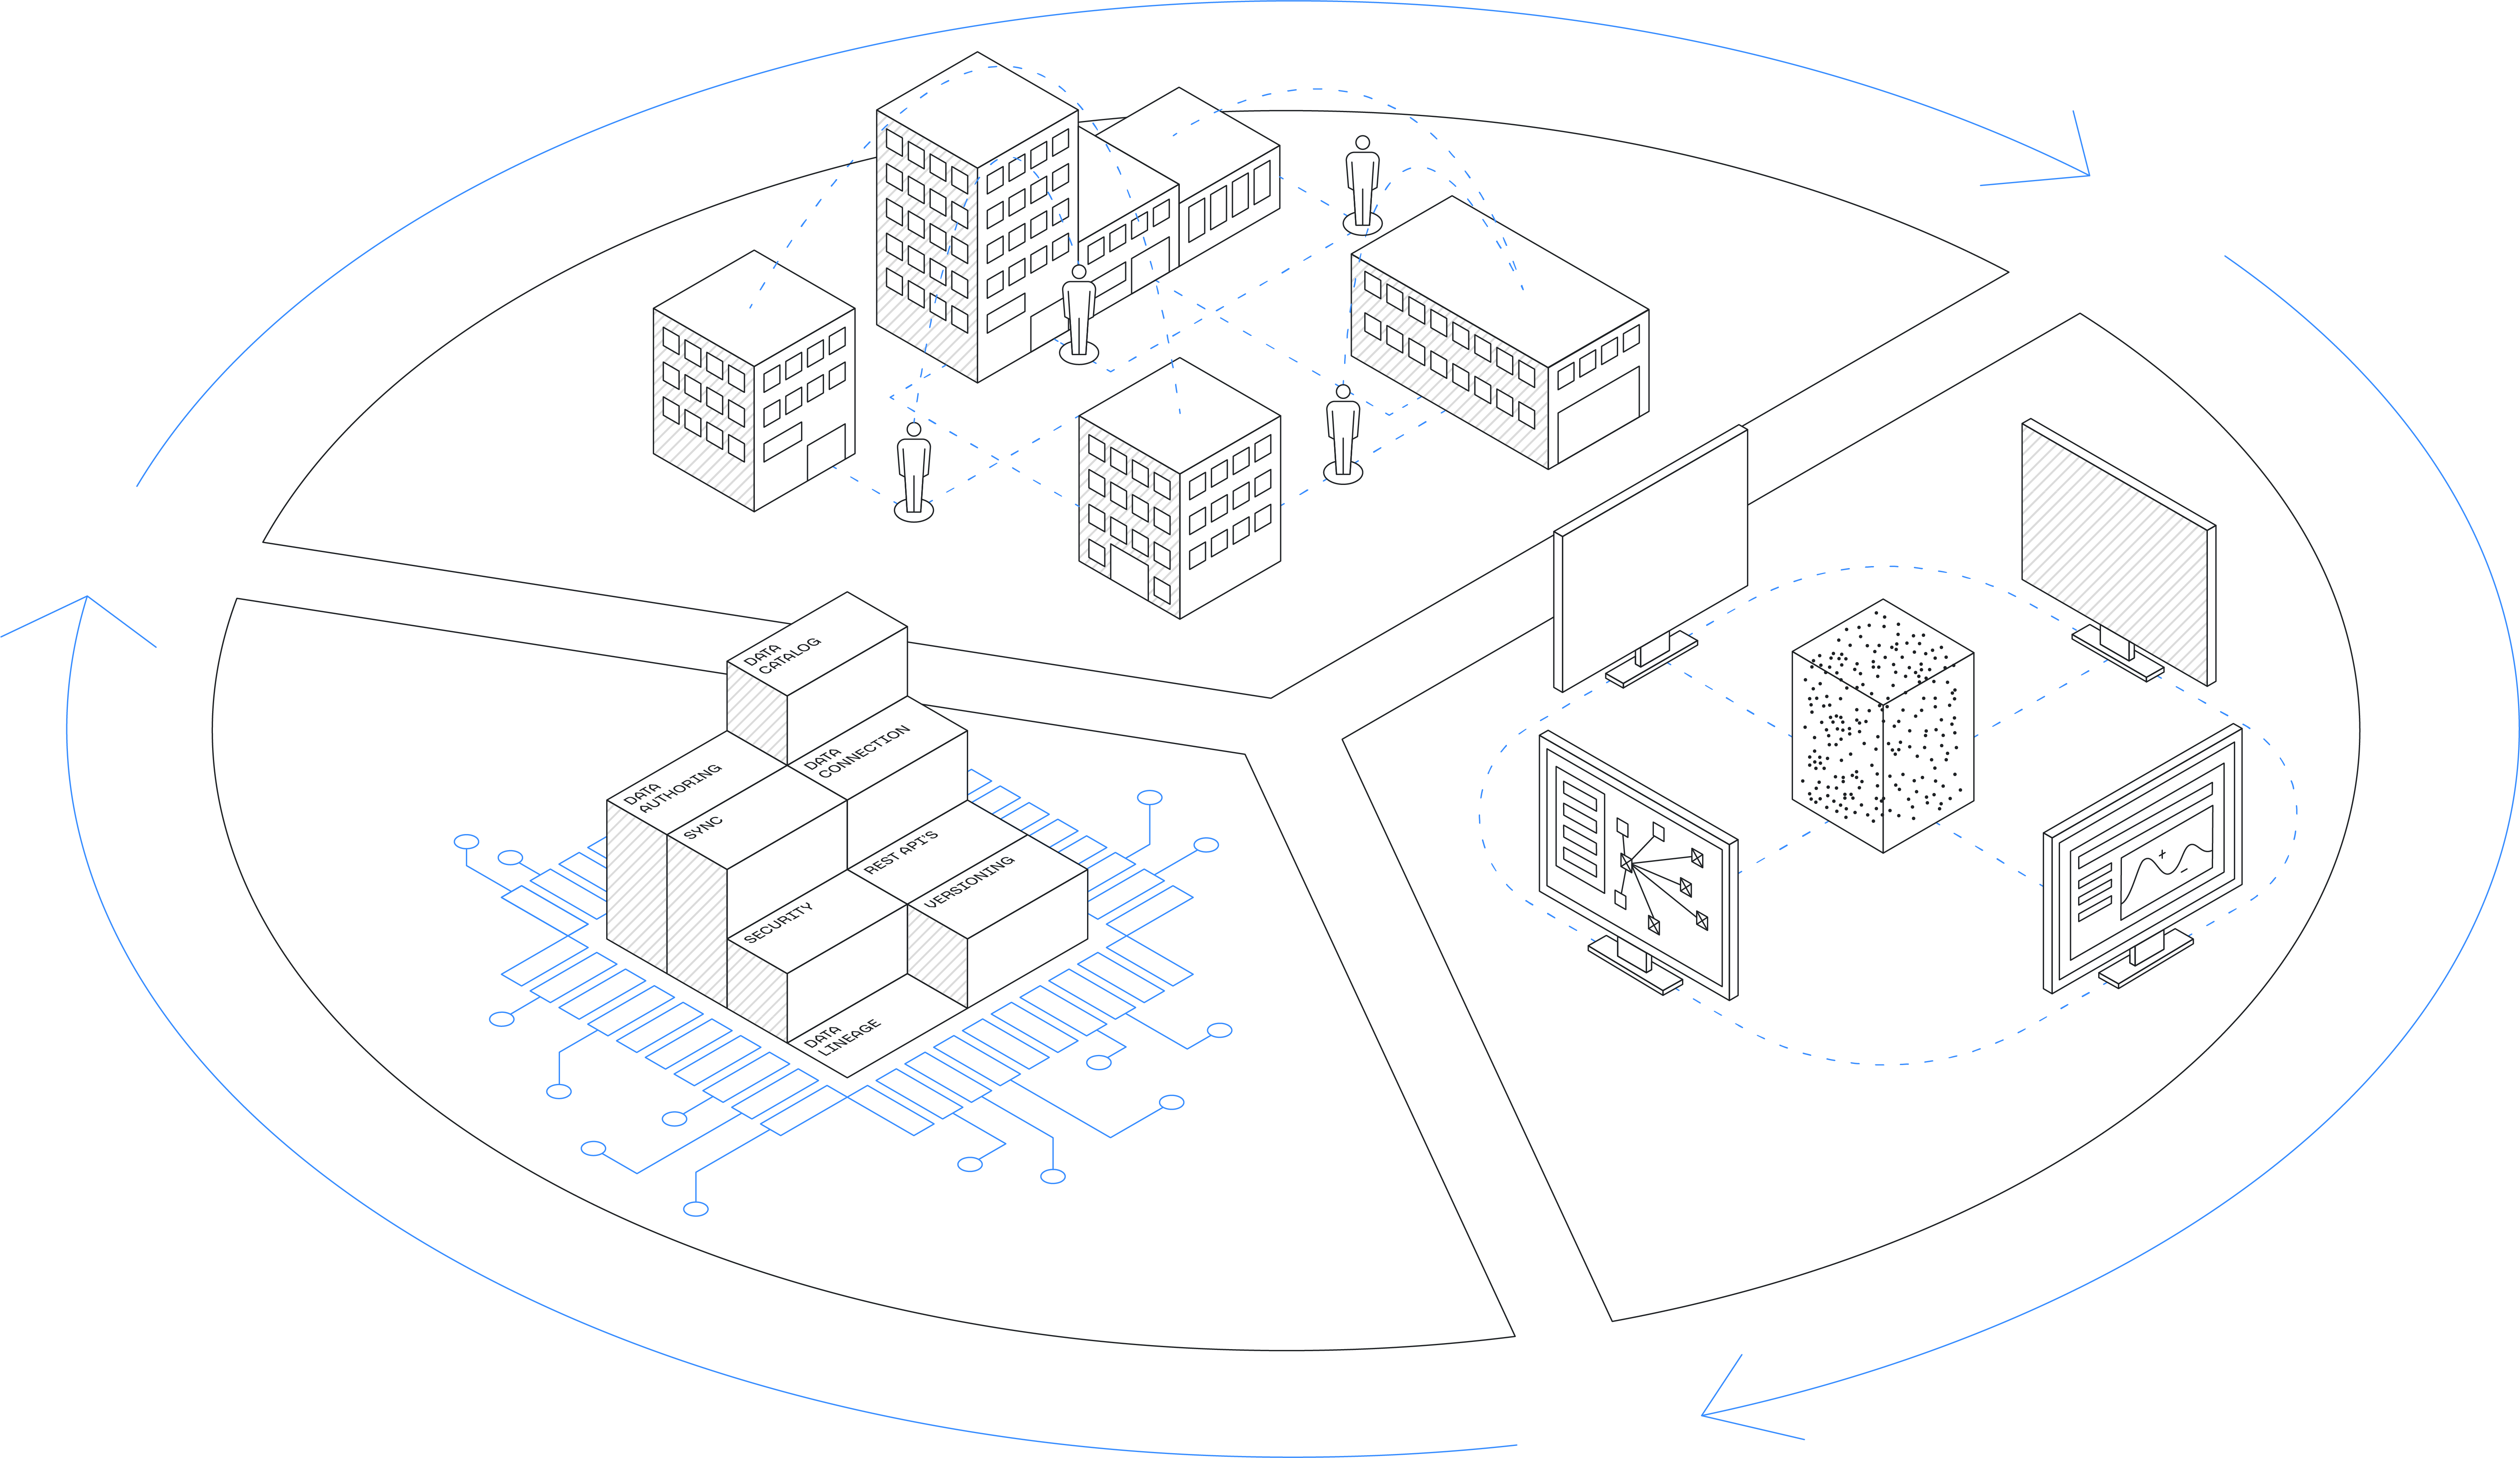
こうした状況で、組織や業界全体は、エコシステムの一員となることからメリットを得られます。
エコシステムでは、組織間でデータやアプリケーションを安全に共有できます。効率的なサプライチェーン、創薬、品質管理は、いずれも情報共有の恩恵を受けるプロセスの例です。
たとえば、上流のサプライチェーンの混乱をより早く検知し、適応できる小売業者は、運転資本を低く抑えながら収益を増やせる可能性があります。この仮想シナリオでは、同じエコシステム内の製造業者や仕入先が、小売業者の在庫不足に関するインサイトを受け取り、製造スケジュールを最適化して収益性と在庫管理を改善できます。組織をまたいだデータやアプリケーションの共有は、関係するすべての当事者にメリットをもたらす可能性があります。
ソリューション
Palantir Foundry は、複数の組織が共通のプラットフォーム上で、標準化されたデータ形式のデータとアプリケーションインターフェースを安全に共有できる、組織横断のエコシステムを実現します。Foundry は、航空、自動車、金融、製薬業界のエコシステムを支え、相互にメリットのあるコラボレーションとデータ共有を可能にするために必要な、セキュリティ、データ管理、アプリケーションの要件を満たしてきた実績があります。
通常、エコシステムの関係者には、企業、ベンダー、アプリ開発者、その他の業界参加者が含まれます。各当事者は、自身のスペースとデータガバナンスを完全に所有し、何を誰と共有するか、何を非公開のままにするかを厳密に管理します。
Foundry は、任意の数のカスタムシステムから単一の一元化された形式への共有を自動化し、標準化することで、データアクセス、調和、コラボレーションに関する主要な課題に対処します。データの管理を一元化する必要があった従来のモデルを超え、Foundry では権限を分割して、各当事者が自身のスペースとデータガバナンスを管理し、何を誰と共有するか、何を各組織の非公開情報とするかを完全に制御できます。
エコシステムモデルの種類
Foundry は、組織を横断するさまざまな形態のエコシステムモデルをサポートしており、エコシステムの成長に伴ってこれらを組み合わせることもよくあります。以下に、代表的な例をいくつか紹介します。
市場エコシステム
市場エコシステムモデルでは、1つの組織が、同じ市場のほかの組織が参加できるエコシステムを導入し、相互に利益をもたらすイノベーションの橋渡し役を担います。
たとえば、大手製薬企業のクライアントは、市場エコシステムを作成して、(1) 研究データを集約し、より確かな結果を得ることや、(2) 新薬開発で提携できる機会を見つけることができます。
市場エコシステムの図
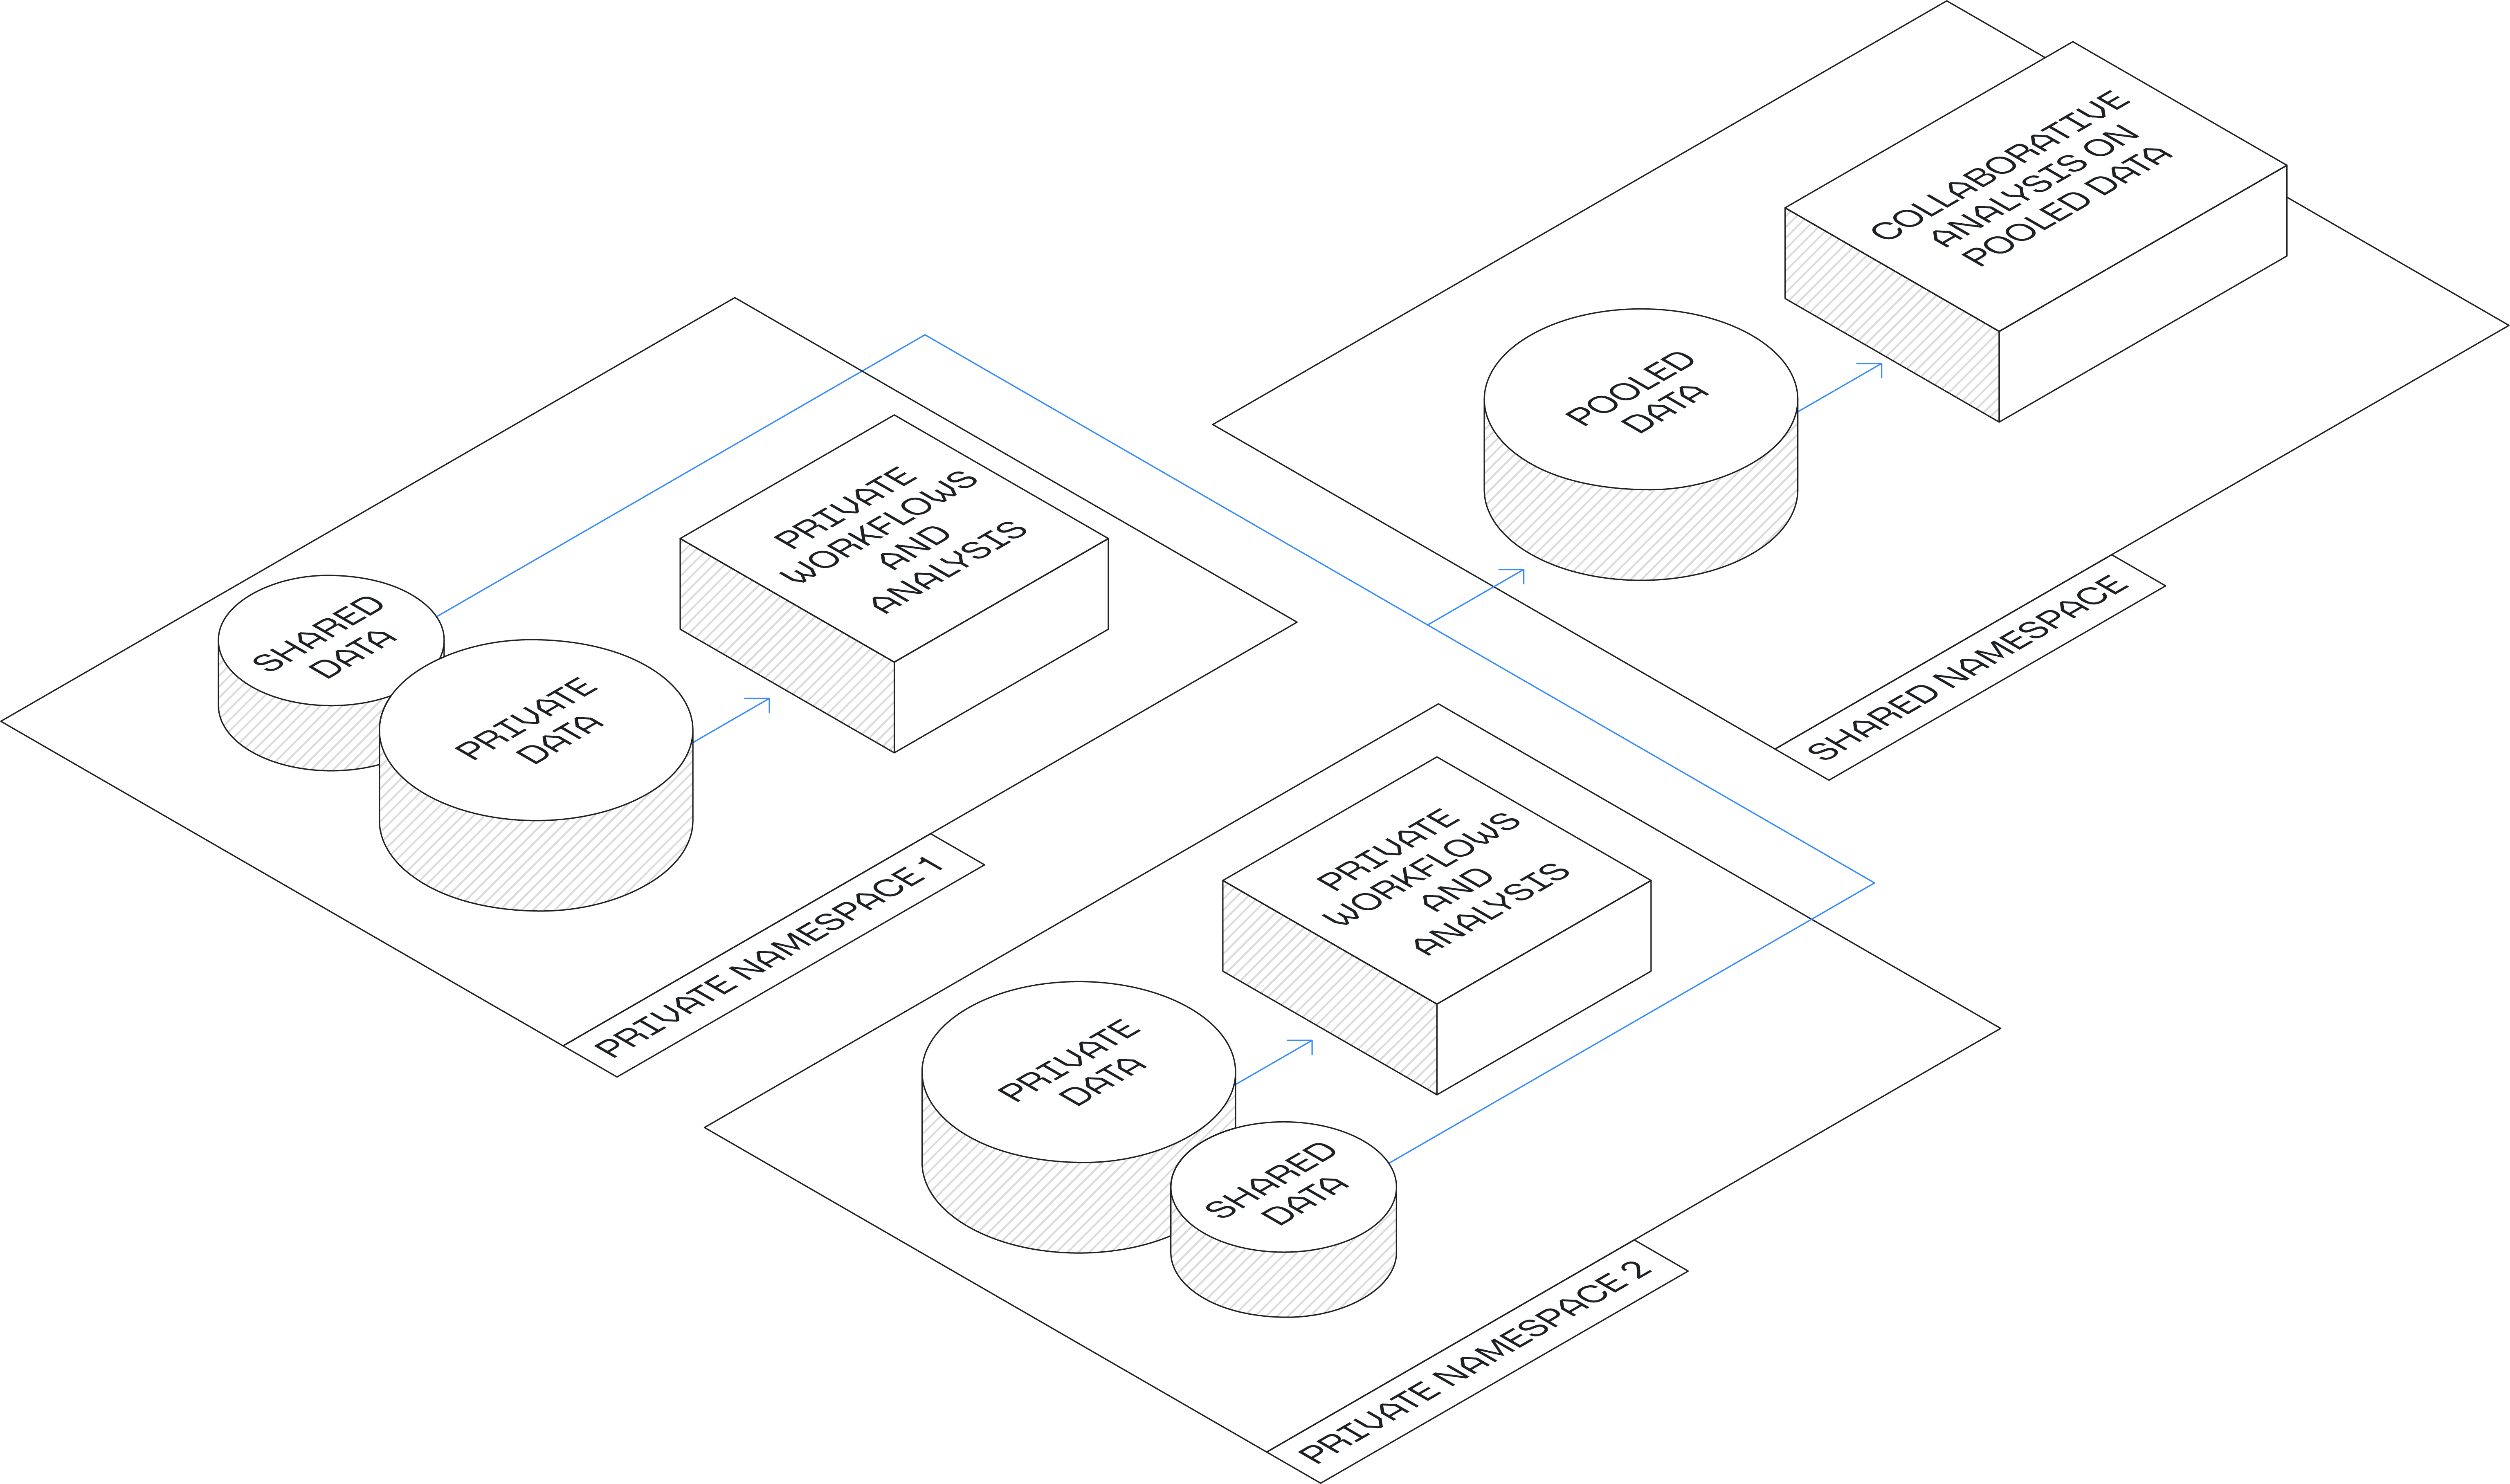
Foundry は、プライベートスペースと共有スペースのセットアップを通じて、市場エコシステムモデルを実現します。組織は、プライベートスペース内のプロジェクトでプライベートなパイプラインやアプリケーションを構築できます。その中で、共有するデータを定義し、手動エクスポートや自動化されたデータパイプラインを通じて共有可能なデータセットを作成できます。これらのデータセットは、共有スペース内の共同プロジェクトで複数の関係者が利用できます。組織のマーキングなどの強制アクセス制御により、データセットへのアクセスを細かい単位で容易に監査・制御できます。データ所有者は、どの組織とその組織内のどのユーザーがデータセットにアクセスできるかを確認できます。
共有スペースでは、Contour や Code Workbook などのアプリケーションを通じて共同分析を行えます。参加者が共通のオントロジーを使用することを選択した場合は、共有データ資産に対して Object Explorer、Quiver、Vertex などのアプリケーションを活用できます。
クライアントエコシステム
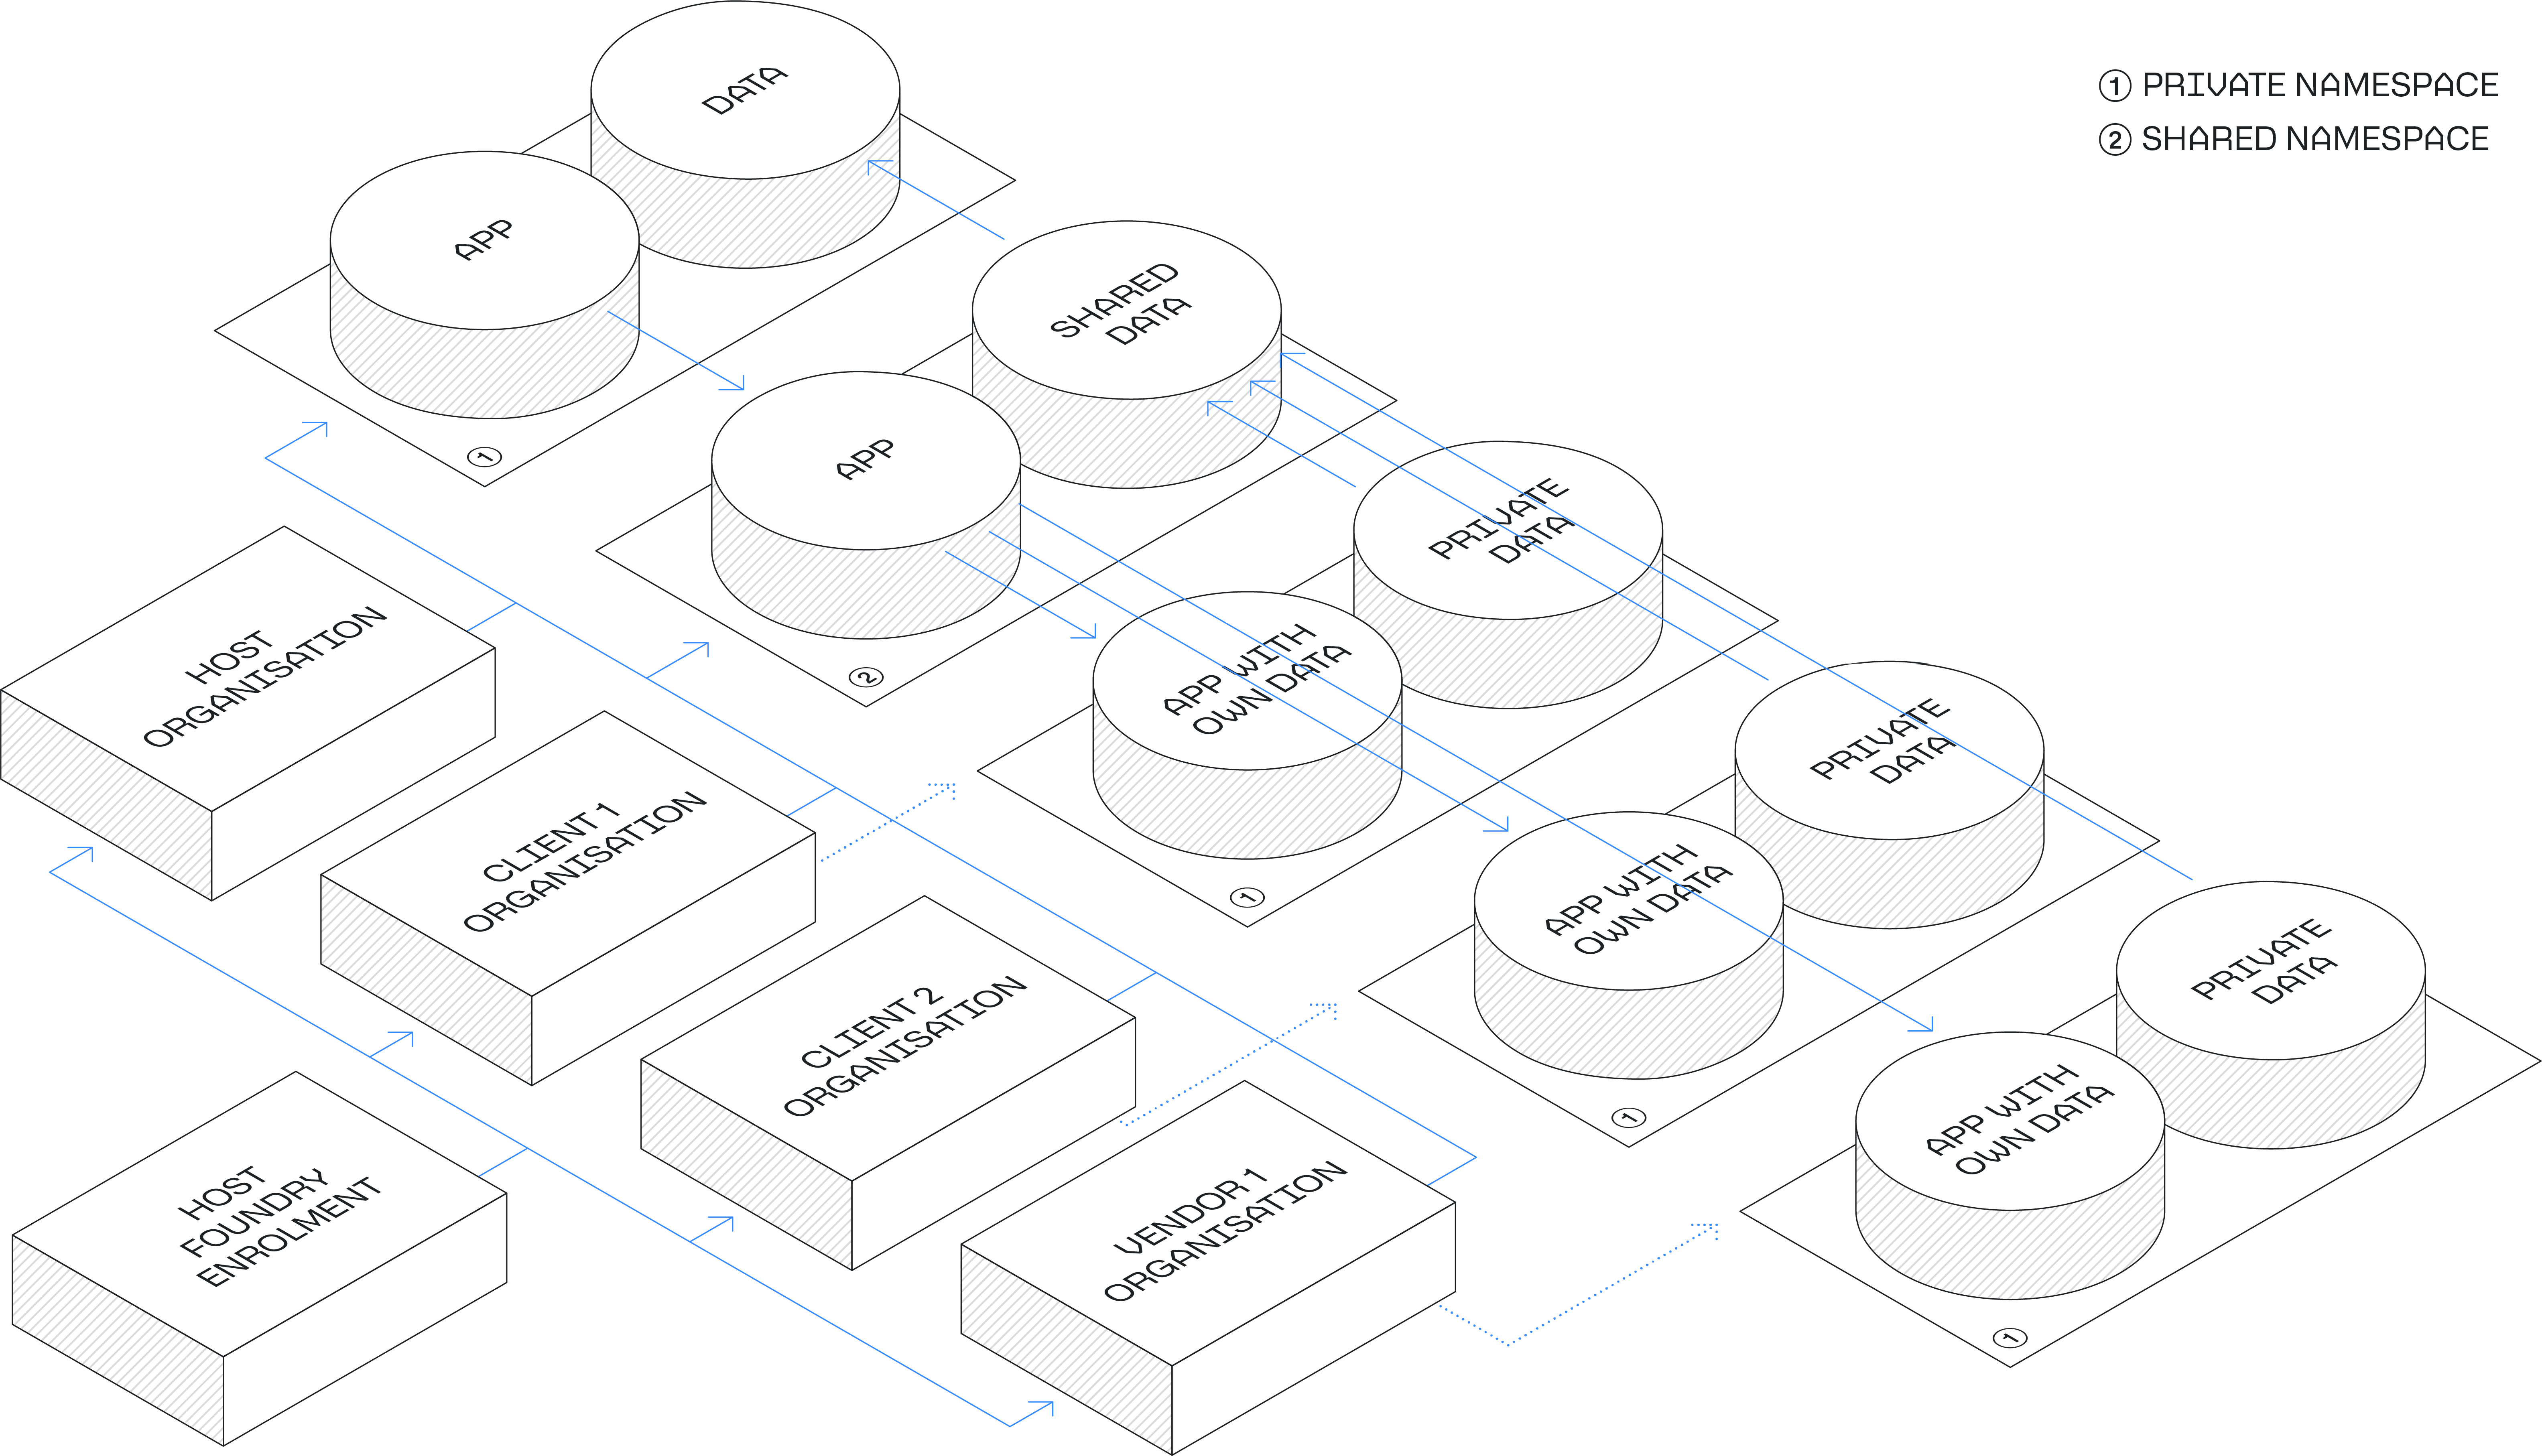
クライアントエコシステムにより、組織はさまざまな方法でより優れた製品やサービスを提供できます。このコンテキストでは、ホスト組織はクライアントエコシステムモデルとベンダーエコシステムモデルの両方を採用することもできます。クライアントエコシステムとベンダーエコシステムの利点および設定は類似しています。
ベンダーエコシステム
クライアントとベンダーは、ほかのエコシステムメンバーが以前はアクセスできなかったサービスや製品に関するデータを共有できます。このデータ共有により、すべての関係者が、使用されている製品への理解を深め、継続的に改善できるだけでなく、問題の予測やトラブルシューティングの迅速化といった販売後のサービスにもつながります。たとえば、航空機メーカー(ベンダー)は、航空機部品の保証請求に関する判断を行うためのアプリをクライアント(航空会社)に提供できます。
また、組織は、クライアントやベンダーのデータを基に構築されたアプリなどのデジタルサービスによって、既存の製品やサービスを補完できます。この場合、航空機メーカー(ベンダー)は、フライトスケジュールの改善に関する判断を行うためのアプリをクライアント(航空会社)に提供できます。
ベンダーエコシステムとクライアントエコシステムの図
サードパーティエコシステム
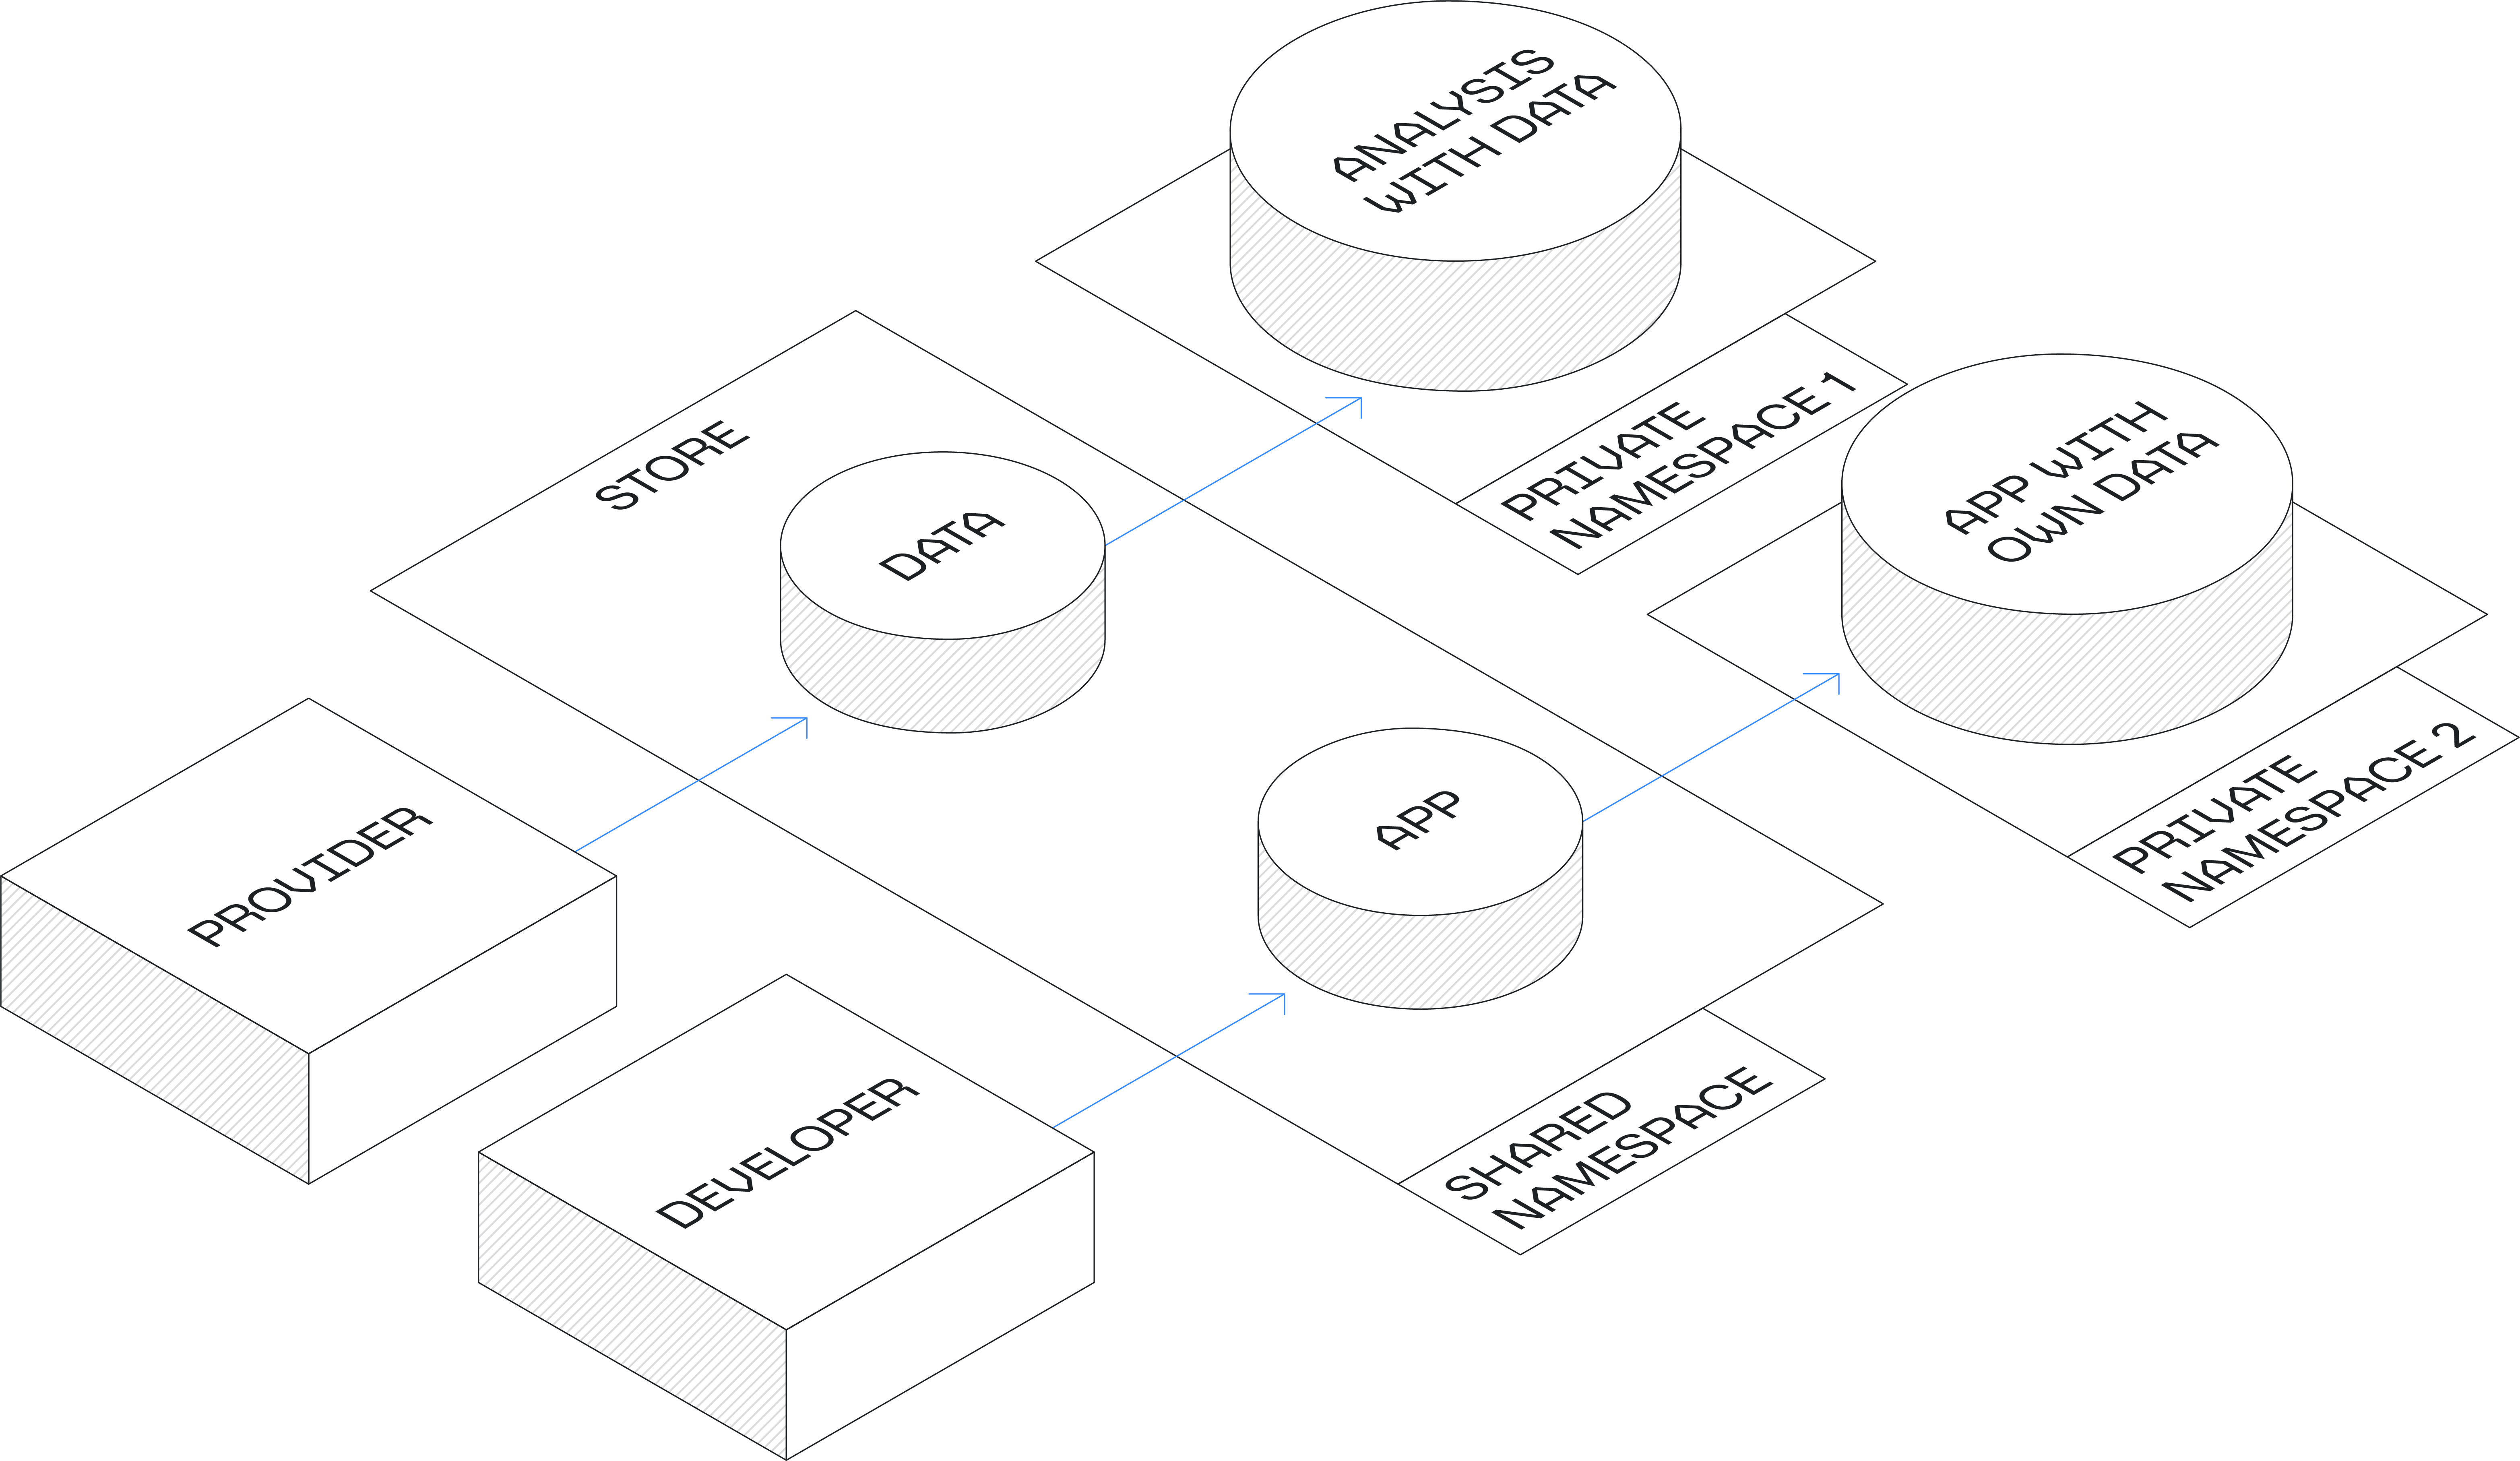
サードパーティエコシステムモデルでは、アプリ開発者、データプロバイダー、サービスプロバイダーを招き、既存のエコシステム参加者が使用するプラットフォームリソースに貢献してもらいます。すべての参加者が共通のオントロジーを使用しているため(以下の主要な要素を参照)、開発者はプラットフォームに持ち込むアプリやデータを開発し、エコシステムのメンバーに販売・デプロイできます。エコシステムのホストは、これらの開発者とそのデータやアプリを認定することも、エコシステム内の開発者と見込みクライアントをつなぐことで、より非公式なアプローチを支援することもできます。
このモデルは、エコシステム内にさまざまな組織のネットワークがすでに確立されている場合に、最も価値を発揮する傾向があります。そのため、サードパーティエコシステムモデルは時間とともに発展していく傾向があります。
サードパーティエコシステムモデル
エコシステムモデルに共通する機能
ホスト組織は通常、Foundry のエンロールメント(ライセンスと請求を定義する Palantir との契約上の枠組み)の所有者となり、促進役として位置づけられます。このエンロールメントを通じて、ホスト組織は、クライアント、ほかの市場参加者、サードパーティ、ベンダーなどの組織を受け入れることができます。これらはすべて、エコシステムのパートナーとみなされます。Foundry は、ホスト組織が Workshop モジュールなどの Foundry アプリケーションを共有でき、メンバーが自身のデータを提供し、選択したデータをホスト組織と共有できる共有スペースを提供することで、エコシステムモデルをサポートします。
共通のオントロジーを定義することで、ホスト組織は、個々のメンバーが持つソースシステムやデータ形式にかかわらず、提供したアプリケーションをメンバーが活用できるようにします。メンバーは、プライベートスペース内で、自身の独自データを共通のデータモデルに変換するパイプラインを構築できます。ホスト組織は、共通のデータ変換パイプラインをテンプレート化して、迅速なオンボーディングを可能にできます。
組織は、多くの場合、複数のクライアント、サードパーティアプリのプロバイダー、ベンダーと同時に連携しています。たとえば、ベンダーは、ホスト組織、メンバー、またはプラットフォームを利用していないほかの組織に最良の製品を提供するために、互いに競争することがよくあります。このエコシステムモデルでは、データセキュリティとガバナンスが極めて重要です。メンバーが効果的に参加するには、自身のデータを保護、管理、制御できるという確信が必要です。Foundry のデータは、強制アクセス制御によって保護され、アクセスが制御されます。これにより、共有すべきデータには意図した組織がアクセスでき、共有すべきでないデータには所有者の組織外のユーザーがアクセスできない状態が維持されます。
エコシステムモデルの主要な要素
以下に、すべてのエコシステムモデルに共通する要素を示します。下の図には、航空業界の例を示しています。
共通オントロジー
接続されたネットワークの力を最大限に活用するには、エコシステム内のすべての組織が、実世界のエンティティとその関係を表現するために同じスキーマを使用する必要があります。Foundry では、このスキーマをオントロジーと呼びます。エコシステムの参加者は、業界標準を使用することも、独自のオントロジーを定義することもできます。Foundry ではオントロジーがバージョン管理され、段階的な開発(たとえば、需要に基づいてエンティティを1個ずつ開発すること)が可能になるため、1参加者による改善や意見をすべての参加者に役立てることができます。同じスキーマを使用するために、参加者が同じソースシステムや生データの形式を使用する必要はありません。 )
パイプラインテンプレート
Foundry は、Data Connection や Code Repositories などのデータ統合ツールを提供しています。これらのツールを使用すると、パイプラインを構築し、さまざまなソースシステムや形式のデータを共通のデータモデルに変換できます。つまり、エコシステムの参加者は、共通のデータモデルを使用するために同じソースシステムを使用する必要はありません。入力データの形式や入力システムに共通点がある場合、エコシステムのホストは、それらを統合するロジックを1回定義し、Foundry 内で参加者と共有できます。Salesforce や SAP などの一般的なソースシステムについては、ホストやユーザーが HyperAuto を活用して、入力データから共通オントロジースキーマへの変換を加速できます。
アプリケーション
アプリケーションは、Foundry ネイティブのツールを組み合わせて、エコシステムの参加者全体にわたるユースケースに対応する独自の方法を作る手段です。共通オントロジーがあることで、エコシステムのホストは次の2種類のアプリを提供できます。
- 参加者のデータをプールしてデータ規模を拡大し、より優れたモデリングを行い、データから得た知見を参加者のデータポイントに還元します(たとえば、すべての航空会社の航空機データに基づいて、特定の航空機の部品故障を予測します)。参加者のデータプールは、すべての参加者が合意したデータとセキュリティの設定によって管理され、多くの場合、匿名化または集計されます。
- 参加者のプライベートデータにアプリをデプロイします(たとえば、1社の航空会社のデータに基づくフライトスケジュールの改善)。
セキュリティとガバナンス
単一のプラットフォーム上に複数の組織が存在するため、エコシステムには、すべての参加者に対して最高レベルのプラットフォームセキュリティとデータセキュリティが求められます。Foundry は、このセキュリティを念頭に置いて設計されており、エコシステムのすべての参加者がアクセスできる共同作業スペースと、1組織または一部の組織のみがアクセスして共同作業できるプライベートスペースの両方の安全性を確保するためのツールを備えています。これらのセキュリティツールには、エンロールメント、スペース、組織マーキングやセキュリティマーキングなどの強制アクセス制御が含まれます。
このユースケースパターンについて、さらに詳しく知りたいですか?同様の仕組みの導入をお考えですか?Palantir ではじめる。↗