注: 以下の翻訳の正確性は検証されていません。AIPを利用して英語版の原文から機械的に翻訳されたものです。
コンテナのガバナンス
Open Container Initiative コンテナ(一般に Docker コンテナと呼ばれます)は、言語に依存せずにソフトウェアアプリケーションをパッケージ化する一般的な方法であり、開発者は複数のツールチェーンの依存関係を一貫したパッケージにまとめられます。Docker コンテナは、複雑なアプリケーションのパッケージ化、レガシー技術の活用、または Foundry がネイティブにサポートする言語(Python、Java、R)では利用できないライブラリの統合に特に有効です。
コンテナワークフローは、組織に追加のセキュリティリスクをもたらします。コンテナイメージは Foundry の外部で作成され、ソフトウェアの脆弱性を持ち込み、蓄積する可能性があるため、管理者にはソフトウェアサプライチェーンの管理策を実装し、Foundry で実行されるコンテナを定期的に監査する責任があります。
これらのリスクを軽減するため、Foundry のコンピューティングインフラストラクチャは、業界をリードする管理策と厳格なイメージ要件を実装し、ユーザーが実行できるコンテナワークロードの種類を制限しています。特に、コンテナイメージは root 以外の数値のユーザーIDで実行する必要があり、カーネル権限にアクセスできてはなりません。
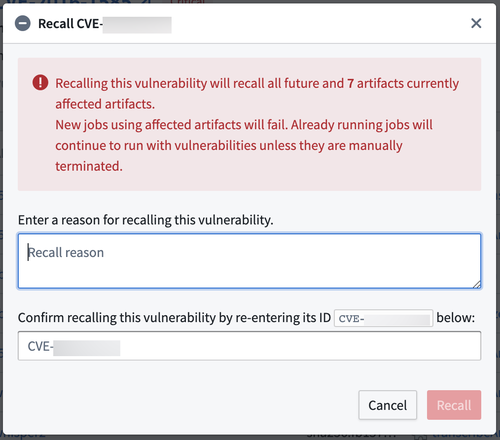
Foundry は、本番環境で実行されているコンテナを追跡する管理ツールも提供し、アクティブなコンテナを定期的にスキャンしてソフトウェアの脆弱性を特定します。Control Panel のコンテナのガバナンスページでは、管理者が Foundry インストール内のコンテナワークフローの状態を監査し、必要に応じて脆弱性のあるコンテナの公開を停止できます。
Foundry のコンピューティングインフラストラクチャで実行されるコンテナには、Apollo プラットフォームで実行されるコンテナと同様のメタデータの表示設定ルールが適用されます。
コンテナワークフローを有効にする
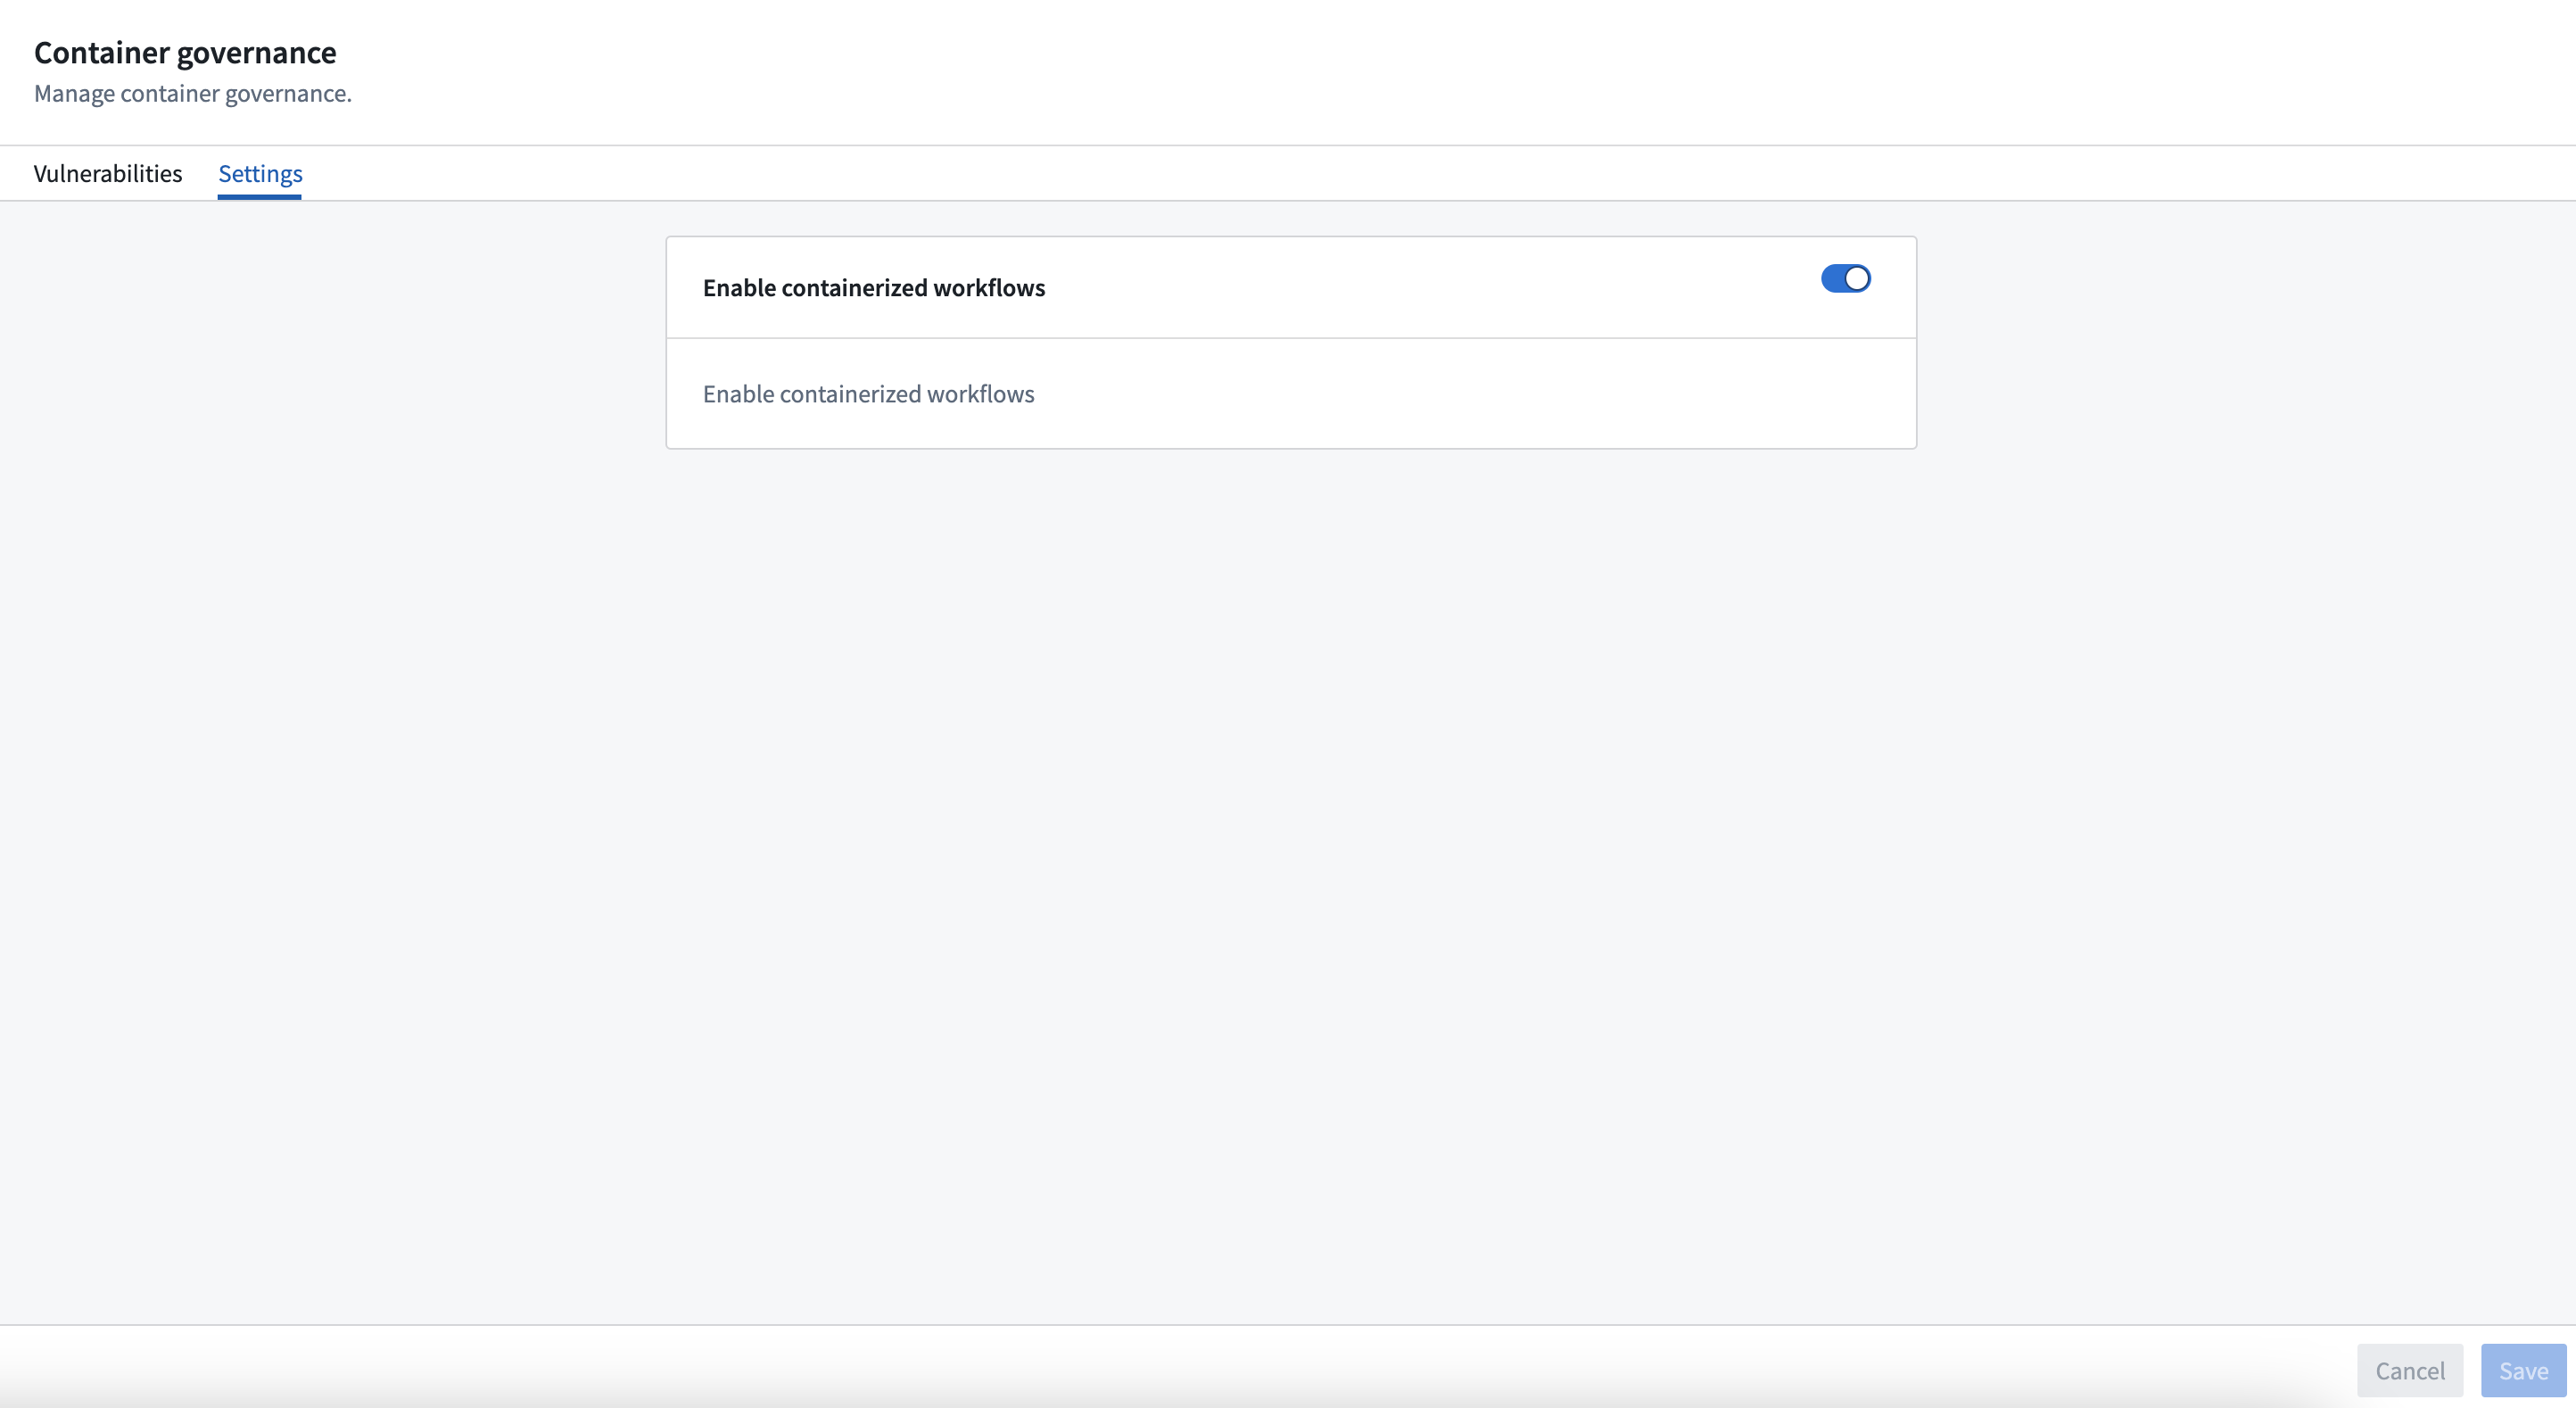
Control Panel のコンテナのガバナンスページにある設定タブでは、リソース管理者がコンテナワークフローを有効または無効にできます。デフォルトでは、すべてのコンテナワークフローが無効になっています。すべてのコンテナワークフローは、基盤インフラストラクチャとして Rubix ↗ エンジンを必要とします。Rubix が使用されていない場合、この切り替えは無効になります。
脆弱性スキャン
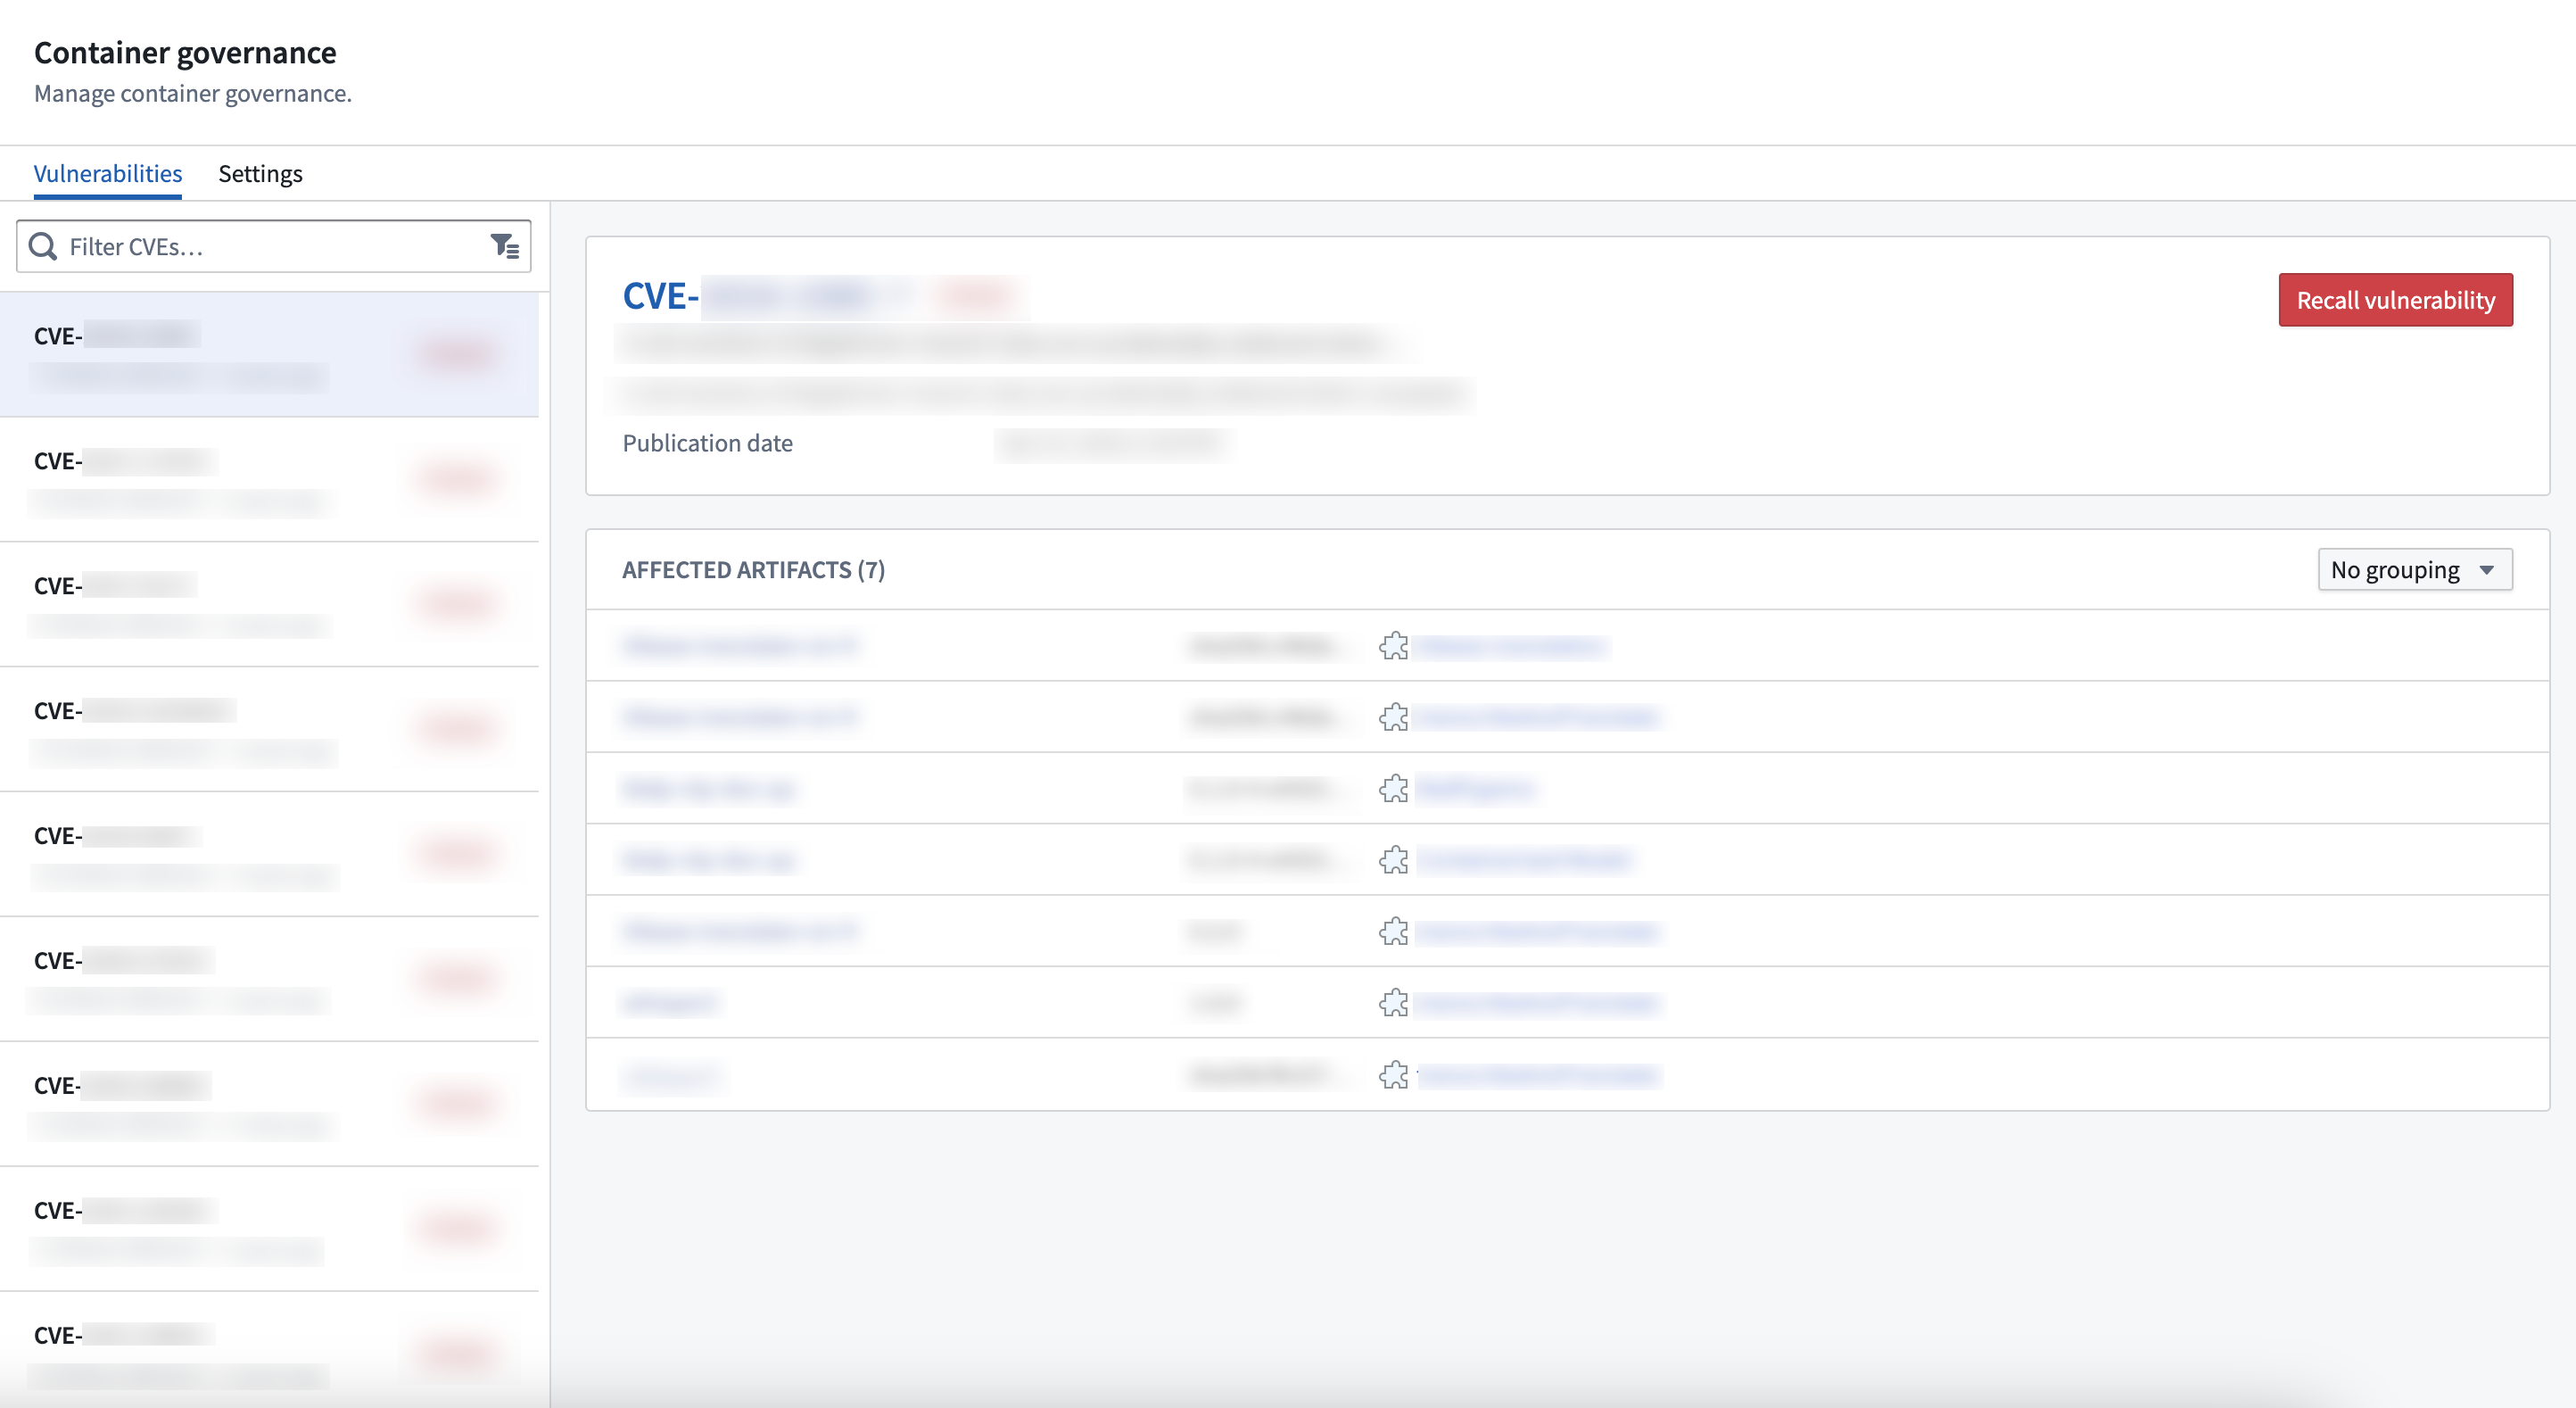
Foundry は、ユーザーがアップロードし、アクティブに使用されているすべての Docker コンテナを定期的にスキャンして脆弱性を検出します。エンロールメントに影響する脆弱性の概要は、Control Panel のコンテナのガバナンスページにある脆弱性タブで確認できます。デフォルトでは、Foundry は検出されたコンテナの脆弱性に基づく措置を実行しません。
脆弱性の公開を停止する
Control Panel のコンテナのガバナンスページにある脆弱性タブでは、リソース管理者が個々の脆弱性の公開を停止したり、公開停止を解除したりできます。公開停止された脆弱性の影響を受けるコンテナを使用する Foundry ジョブは、強制的に停止されます。同様に、脆弱性の公開停止を解除することもできます。