注: 以下の翻訳の正確性は検証されていません。AIPを利用して英語版の原文から機械的に翻訳されたものです。
基本概念
Sensitive Data Scanner は、マッチ条件、マッチアクション、スキャンという基本概念に基づいています。スキャンには、1回限りと定期の2種類があります。
マッチ条件
マッチ条件は、Sensitive Data Scanner がデータの形式、値、またはモデルによる機密情報区分に基づいて機密データを識別するために使用するルールです。マッチ条件には3種類あります。
- 正規表現マッチ条件: 正規表現で指定するマッチ条件です。正規表現は、テキストを照合するためのパターンを表す文字列です。正規表現に慣れていないユーザーは、AIP を利用して、対象の機密データにマッチする有効な正規表現を作成できます。
- 重複マッチ条件: 重複マッチ条件では、機密データが含まれていることがすでにわかっている既存の Foundry データセットの列の値と照合することで、あらかじめ定義された機密データ(名前のリストなど)と完全に一致するデータを検索できます。
- 言語モデルマッチ条件: 言語モデルマッチ条件は、大規模言語モデル(LLM)と自然言語のプロンプトを使用して、スキャンした内容、列名、またはその両方をマッチとして扱うべきかどうかを判定します。
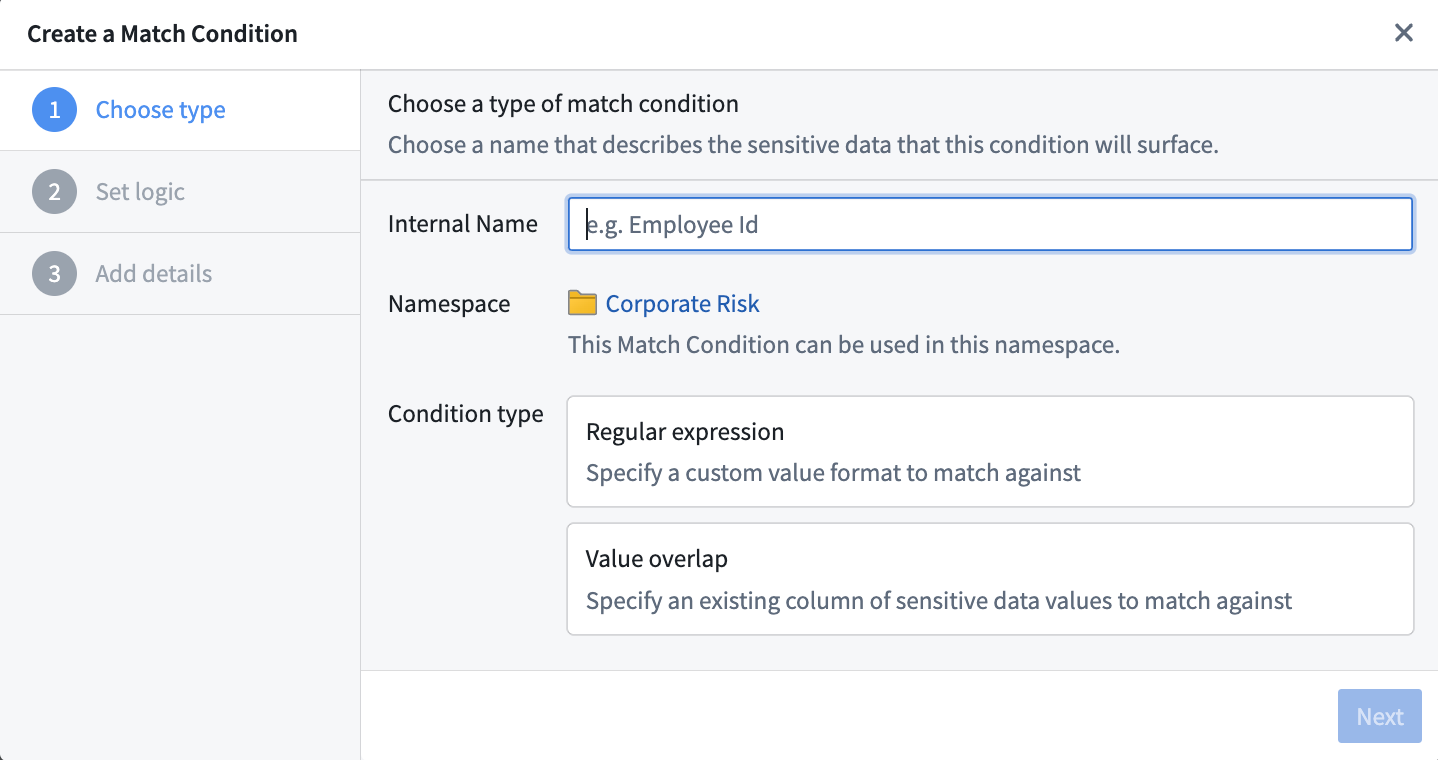
ユーザーは、対象とする個人を特定できる情報(PII)の種類に対応する独自のカスタムマッチ条件を作成できます。Sensitive Data Scanner には、社会保障番号、メールアドレス、電話番号など、一般的な種類の PII を検出するための、あらかじめ定義された組み込みマッチ条件も用意されています。
マッチアクション
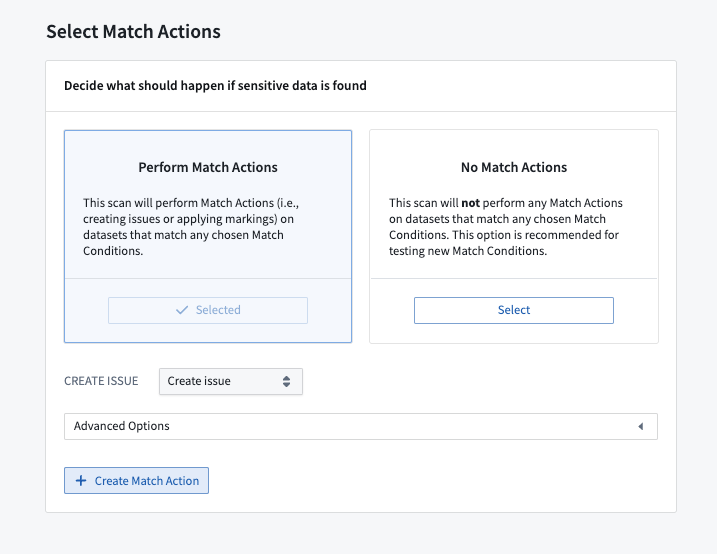
マッチアクションでは、プラットフォーム内で機密データをどのように扱うかを定める自動アクションを定義できます。ユーザーは3種類のマッチアクションを作成できます。
- Issue を作成: マッチが見つかった列に Issue を作成するマッチアクションを設定できます。これにより、ガバナンスチームは Sensitive Data Scanner が検出したマッチを手動で確認し、トリアージできます。
- マーキングを適用: マッチが見つかったデータセットに1個以上のマーキングを適用して、アクセス制御を確実に行うためのマッチアクションを設定できます。
- データを難読化する: Cipher を使用してマッチしたデータを暗号化またはハッシュ化し、難読化するマッチアクションを設定できます。
1回限りのスキャン
1回限りの機密データスキャンは、ユーザーが選択したデータセットをマッチ条件に基づいて1回検索し、マッチしたデータに対して指定されたマッチアクションを実行します。1回限りのスキャンは、Foundry にすでに存在するデータのうち、組織のデータガバナンスポリシーに準拠していないデータを識別するのに役立ちます。
定期スキャン
定期的な機密データスキャンは、ユーザーが選択したデータセットに新しいデータが追加されるたびに実行される点を除き、1回限りのスキャンと同様です。定期スキャンは、プラットフォームに新しいデータが追加されても、ポリシーに準拠していない可能性のあるデータを継続的に識別するのに役立ちます。