注: 以下の翻訳の正確性は検証されていません。AIPを利用して英語版の原文から機械的に翻訳されたものです。
業務アプリケーションを保護する
データ基盤を構築したら、その上にオントロジーと Flight Alert Inbox アプリケーションを構築できます。目標は、業務ユーザーに価値のあるワークフローを提供しながら、セキュリティを分かりやすく、保守しやすくすることです。
オブジェクトデータはデータセットの権限を継承する
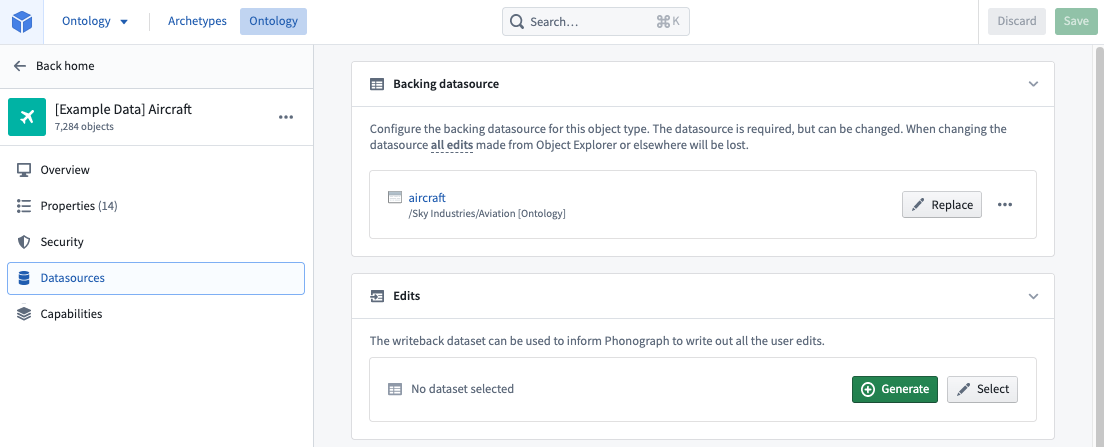
元データはすでに加工されているため、オントロジーに Flight、Flight Alert、Delay、Aircraft の4個のオブジェクトを作成できます。これを行うには、新しいオブジェクトタイプを作成し、各オブジェクトに対してすでにビルドした元データセットを選択します。この過程で、データセットの列を新しいオブジェクトタイプのプロパティにマッピングします。元データセットの各列は新しいオブジェクトタイプのプロパティになり、元データセットの各行はオブジェクトタイプのインスタンスになります。そのため、オブジェクトタイプ内のデータは、元データセットの権限によって保護されます。
Aircraft オブジェクトのデータは、/Sky Industries/Aviation [Ontology]/aircraft データセットの権限によって保護されます。そのため、Aviation [Ontology] プロジェクトの Aviation [Ontology] - Viewer グループに属するユーザーは、Aircraft オブジェクトのデータを閲覧できます。
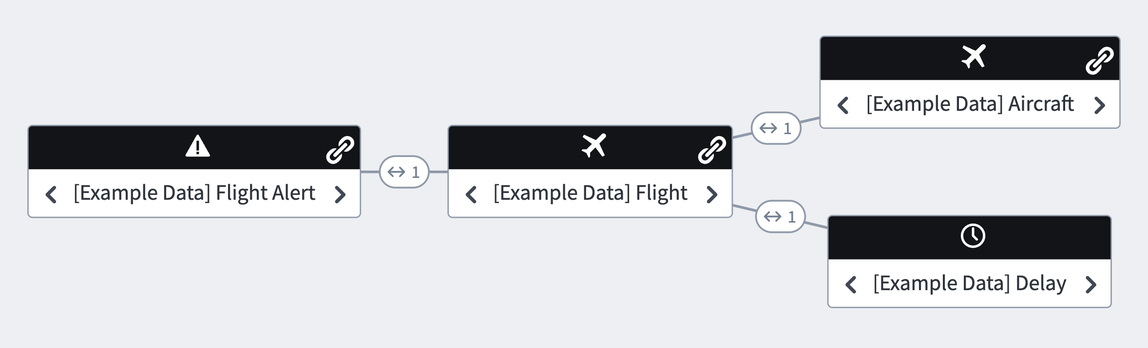
必要なオブジェクトを作成したら、オブジェクト間の関係に基づいて、必要なリンクタイプを作成できます。以下は、作成したオントロジーです。
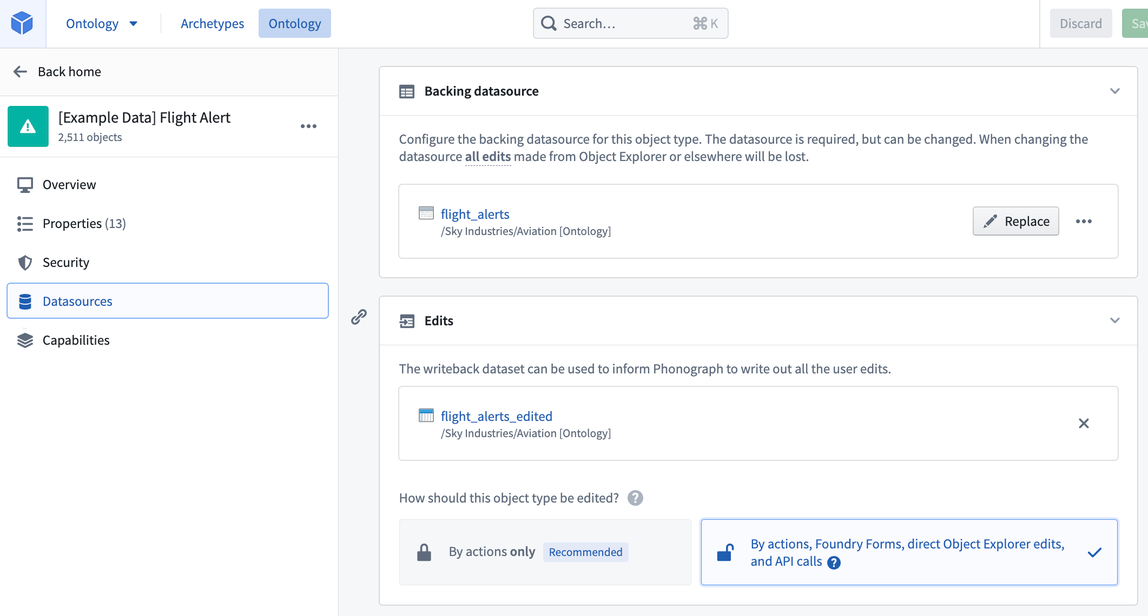
ワークフロー全体に対応するには、一部のオブジェクトにライトバックを追加します。ライトバックでは、既存のプロパティ値を編集できるだけでなく(たとえば、誤った値を修正したり、ステータスプロパティを更新したりできます)、おそらくそれ以上に重要な機能として、新しいデータや意思決定を記録できます。これにより、時間の経過とともに価値を積み重ねることができます。
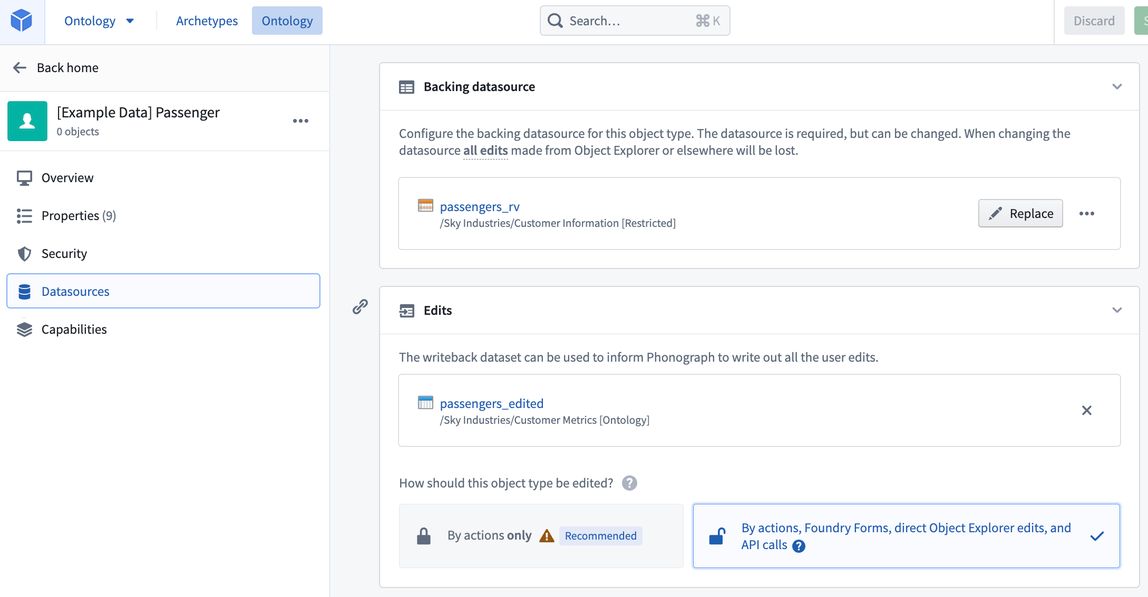
これを行うには、エディターセクションでライトバックデータセットを生成するだけです。オブジェクトの権限を統一するため、編集用データセットは元データセットと同じオントロジープロジェクト(例:Aviation [Ontology])に配置することを推奨します。オブジェクトを編集する際は、アクションを使用することを推奨します。アクションは API 経由でも呼び出せます。以下は、ライトバックデータセットを持つ Flight Alert オブジェクトです。
オントロジーデータへのユーザーアクセスの付与はすべて、データ基盤で作成し適用したグループによって管理されます。たとえば、新しいユーザーを Aviation [Ontology] - Viewer グループに追加するだけで、そのユーザーは Flight、Flight Alert、Delay、Aircraft の4個すべてのオブジェクトのデータを閲覧できます。
オントロジーを編集する
リソースが保存されているプロジェクトの権限を管理することで、特定のオントロジータイプの設定を編集できるユーザーを制御できます。オントロジーリソース(オブジェクトタイプ、リンクタイプ、アクションタイプなど)へのアクセスは、Compass ファイルシステム内の該当プロジェクトに誰がアクセスできるかによって決まります。たとえば、Flight Alert オブジェクトタイプを編集するには、そのオブジェクトタイプを含むプロジェクトに対して適切なロールを持っているだけで十分です。追加の権限やロールは必要ありません。これらの権限は、各プロジェクトのセキュリティセクションで管理できます。
ユーザーやグループにオブジェクトタイプのロールを付与しても、付与されるのはオブジェクトタイプの定義とそのメタデータに対する権限のみであり、データ自体に対する権限は付与されません。データに対する権限は、元データソースの権限によって管理されます。
オブジェクトのインスタンスを制限する
後になって乗客データを取り込むことにしたため、乗客データのパイプラインを統合して構築します。
コンプライアンス上の理由から、業務ユーザーが自分の所在する国の乗客のみを閲覧できるようにしたい場合があります(米国のユーザーは米国の乗客のみ、ドイツのユーザーはドイツの乗客のみを閲覧できる、など)。このオブジェクトタイプはデータセットに基づいているため、その権限はデータセット全体に紐付いています。個々の行の権限を制限したい場合は、制限付きビュー(単一のデータセットに対して行単位の権限を設定したビュー)またはオブジェクトセキュリティポリシーを、オブジェクトタイプの基盤として使用する必要があります。
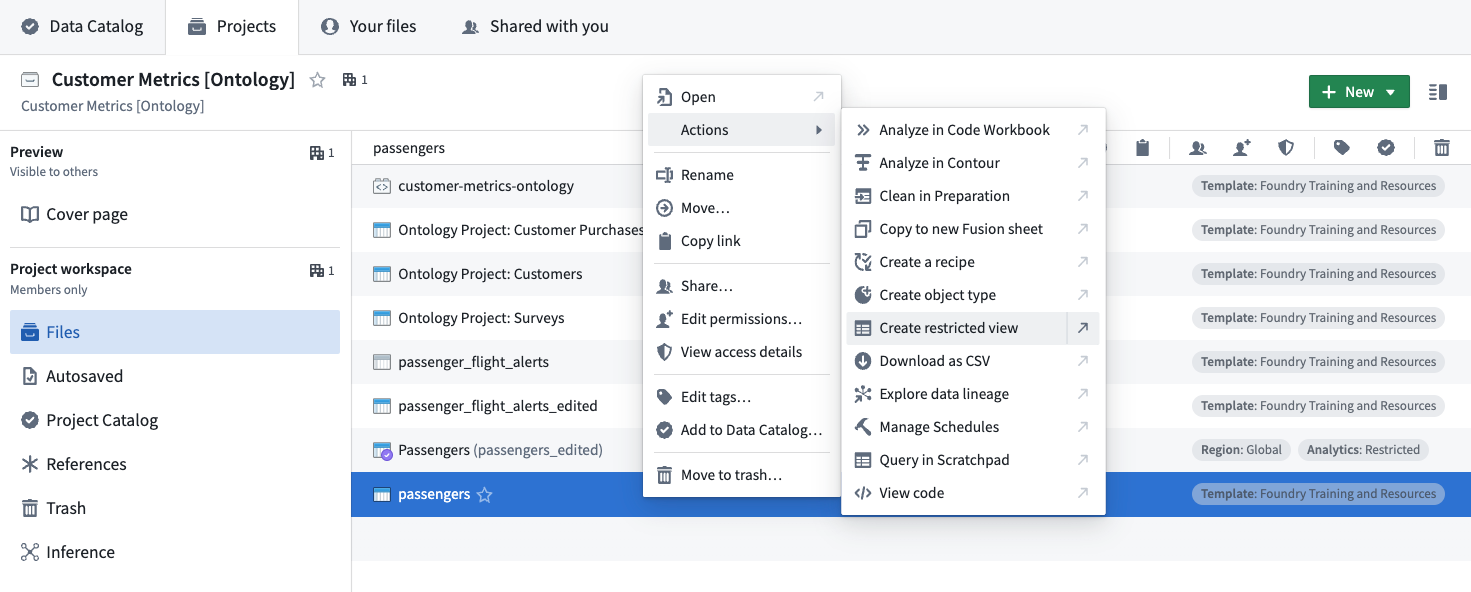
制限付きビューを作成するには、入力データセットのリソースに移動し、以下で強調表示されている制限付きビューの作成を選択します。オブジェクトセキュリティポリシーを設定するには、Ontology Manager でオブジェクトタイプのセキュリティタブに移動します。
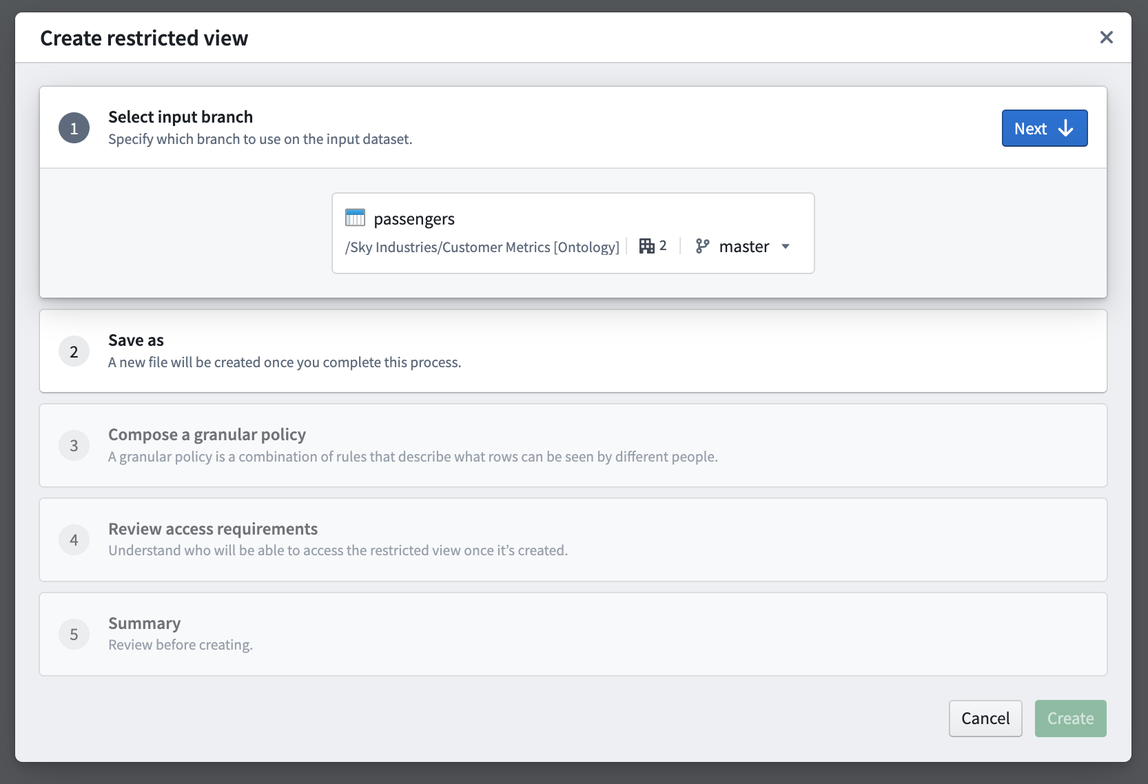
制限付きビューのウィザードでは、すべての手順が案内されます。制限付きビューを、前に作成した新しい Customer Information [Restricted] プロジェクトに保存します。
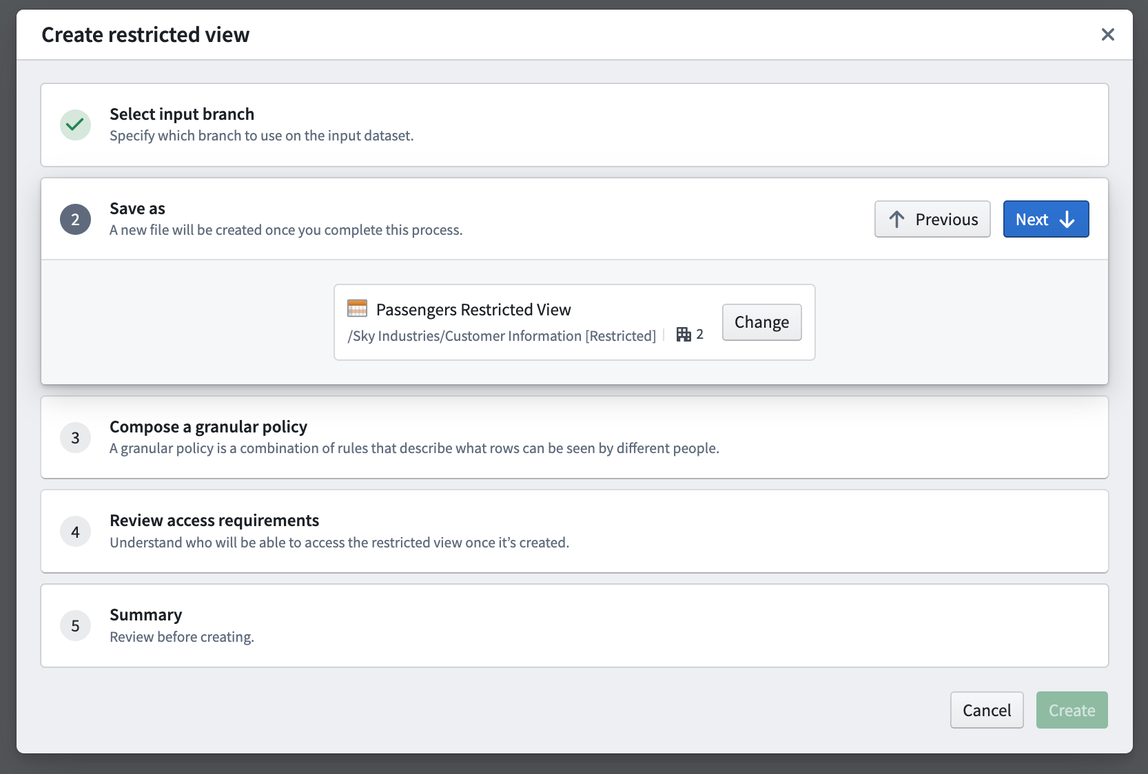
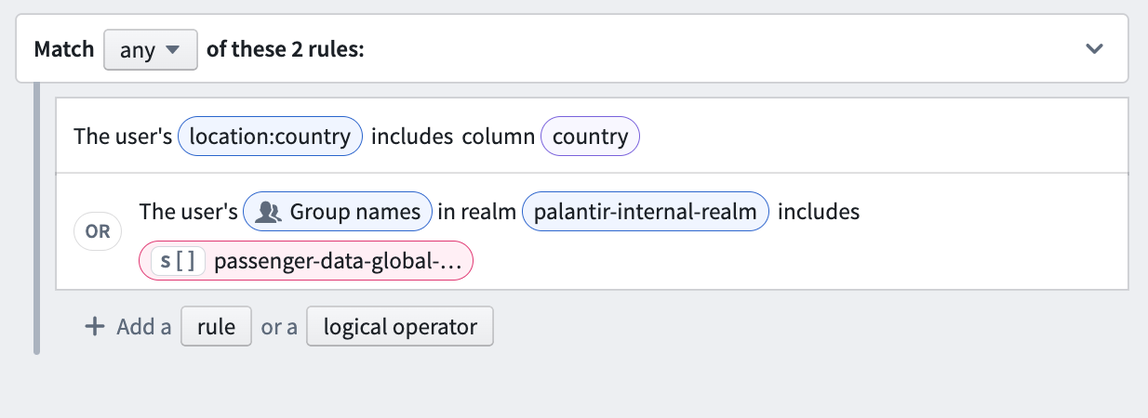
ポリシーは、ユーザーが閲覧できる行を決定するため、制限付きビューの中核となる要素です。この例では、次のように設定します。
- ユーザーの属性
location:countryがデータセットのcountry列の値と一致する行のみを表示します。または、 - ユーザーが
passenger-data-global-accessグループのメンバーである場合は、すべての行を表示します。
具体的なポリシーは以下のようになります。
グループ、マーキング、組織への所属に対して NOT 条件を使用しないでください。これらに対する NOT 条件の使用は、誤った設定です。プラットフォームは、ユーザーの権限の一部のみを持つスコープ付きトークンをサポートしています。これらのトークンには NOT 条件が確認する属性が含まれていない場合があり、その結果、条件を満たして意図した以上のアクセス権が付与される可能性があります。
ウィザードが完了すると、制限付きビューがビルドされます。ビルド後は、制限付きビューを Passenger オブジェクトの元データソースとして使用できます。オブジェクトタイプは制限付きビューのポリシーを自動的に継承し、そのポリシーを使用して、ユーザーが閲覧できるオブジェクトのインスタンスを制限します。
ユーザーにアプリケーションへのアクセスを付与する
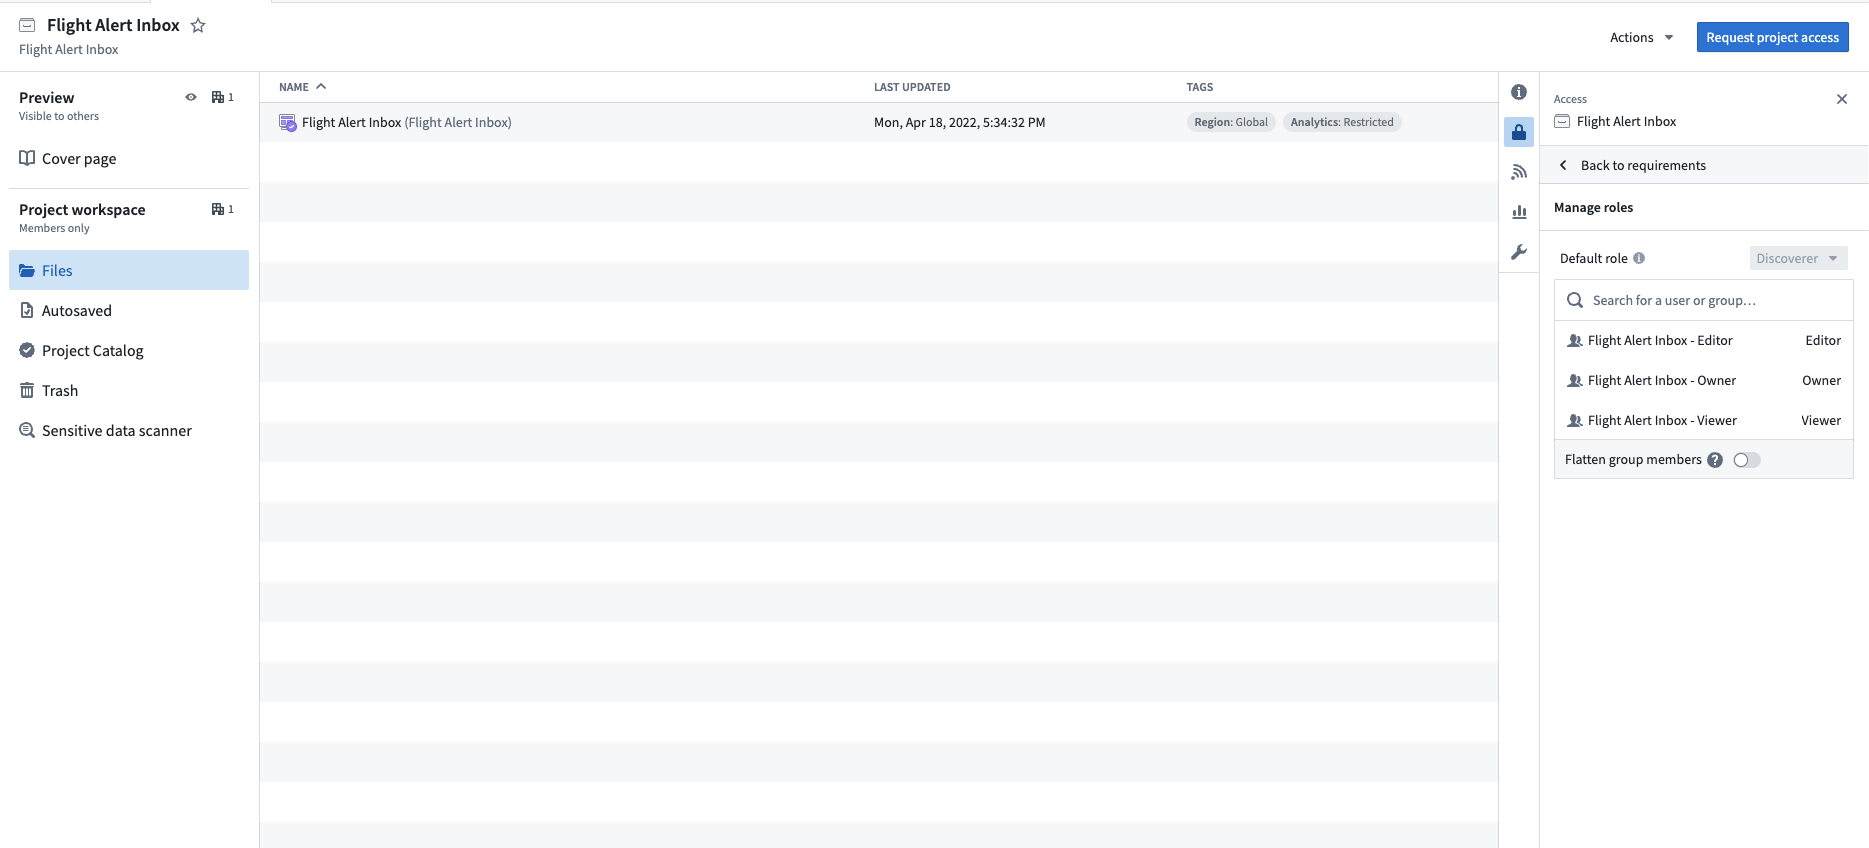
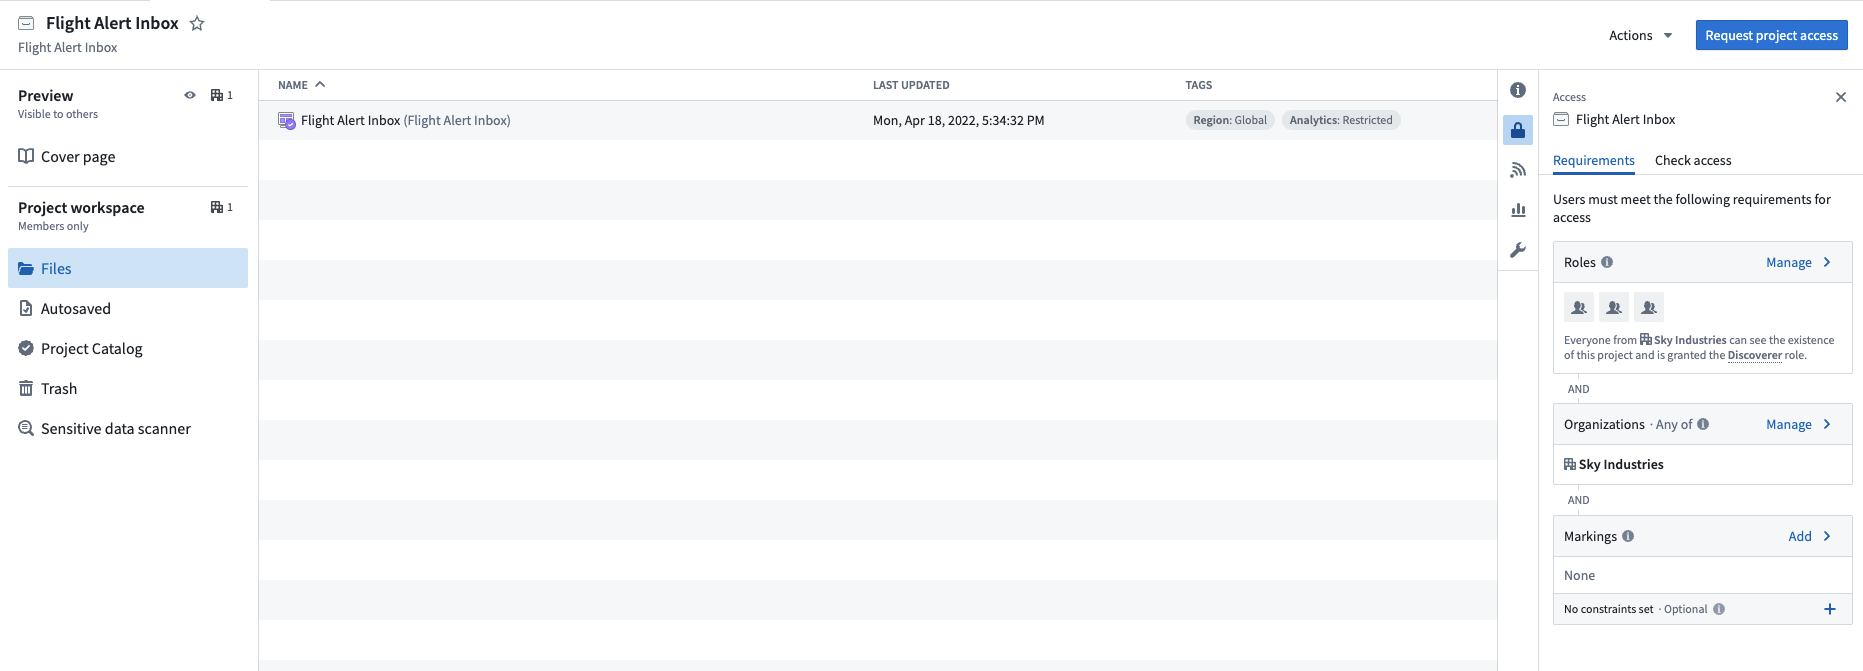
Flight、Flight Alert、Delay、Aircraft、Passenger のオブジェクトを構築した後、Workshop のドキュメントに沿って、オペレーションセンター向けの Flight Alert Inbox アプリケーションを構築しました。Flight Alert Inbox アプリケーションを編集できるユーザーとオントロジーデータを編集できるユーザーを分けたいので、Flight Alert Inbox アプリケーション専用の新しいプロジェクトを作成します。この新しいプロジェクトの名前は Flight Alert Inbox とします。
このプロジェクトにアクセスするには、ユーザーがすべてのアクセス要件を満たす必要があります。プロジェクトに関連付けられたマーキングがないため、ユーザーにはロールが必要であり、Sky Industries 組織のメンバーである必要があります。
業務利用者は、Flight、Flight Alert、Delay、Aircraft、Passenger のデータを閲覧するために Aviation [Ontology] - Viewer グループに追加され、Flight Alert Inbox アプリケーションを閲覧するために Flight Alert Inbox - Viewer グループに追加されます。
アプリケーション開発者は、Flight、Flight Alert、Delay、Aircraft、Passenger のデータを閲覧するために Aviation [Ontology] - Viewer グループに追加され、Flight Alert Inbox アプリケーションを編集するために Flight Alert Inbox - Editor グループに追加されます。
パイプライン開発者は、Flight、Flight Alert、Delay、Aircraft、Passenger のデータセットを編集するために Aviation [Ontology] - Editor グループに追加され、自分が行った変更の下流にあるワークフローを閲覧するために Flight Alert Inbox - Viewer グループに追加されます。