注: 以下の翻訳の正確性は検証されていません。AIPを利用して英語版の原文から機械的に翻訳されたものです。
マーキングを管理する
マーキングは、Foundry の設定のマーキングセクションで管理します。管理したマーキングは、プラットフォーム全体のリソースに適用されます。
マーキングカテゴリーを作成する
マーキングカテゴリーは、作成後に削除できません。
管理ユーザーは、マーキングとマーキングカテゴリーを作成し、そのメタデータ、表示設定、メンバーシップを管理できます。プラットフォーム設定のマーキングセクションにアクセスするには、特別なプラットフォーム権限が必要です。
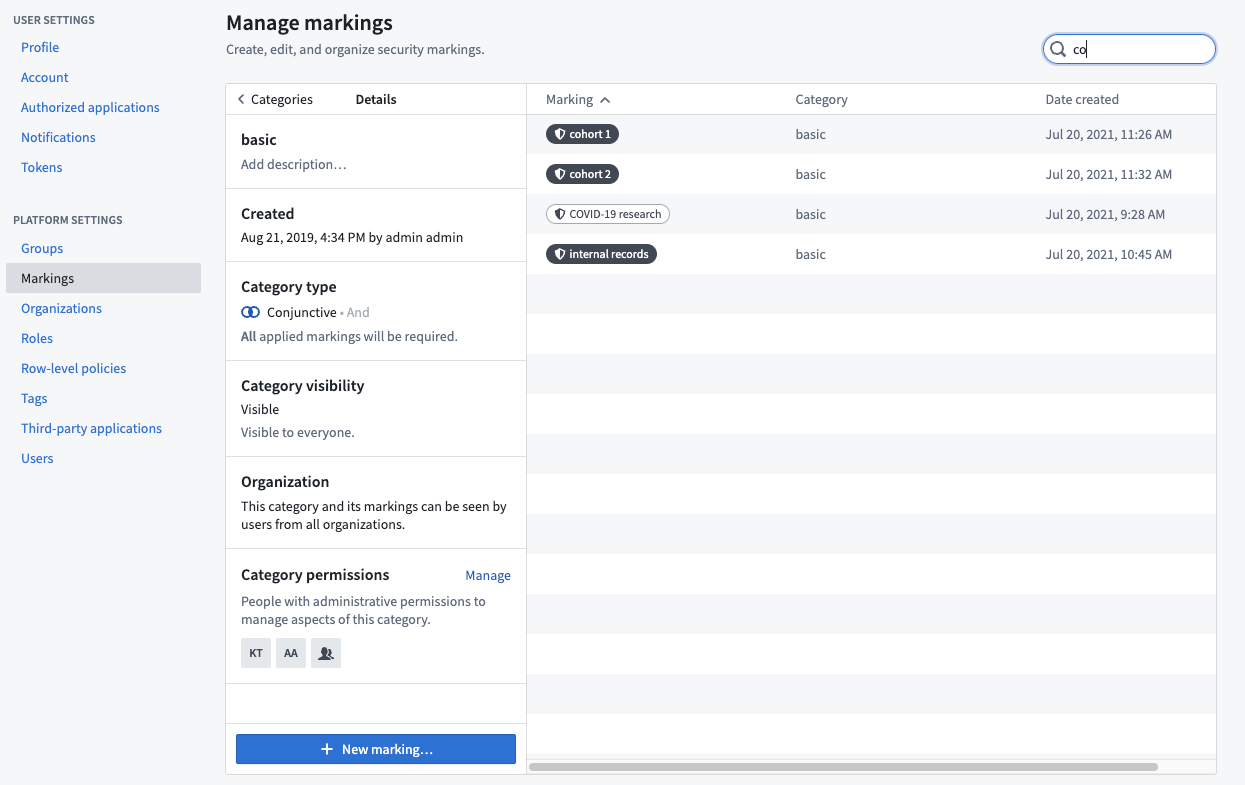
必要な権限を持つ管理ユーザーは、プラットフォーム設定のマーキングセクションで新規のマーキングカテゴリーボタンをクリックすると、マーキングカテゴリーを作成できます。
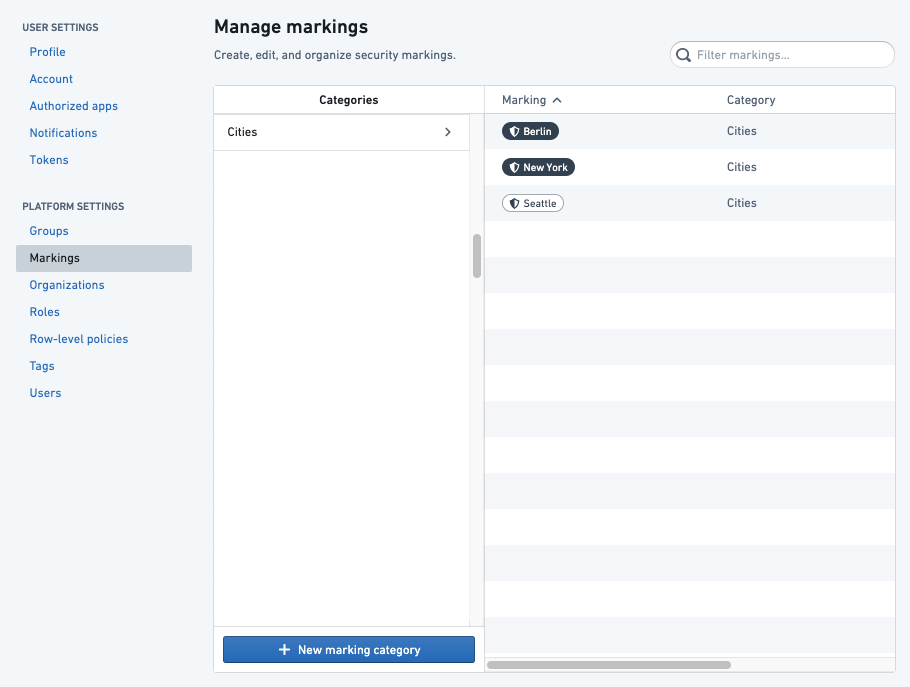
マーキングカテゴリーを作成するときに、カテゴリーの表示設定を設定し、カテゴリーの権限を割り当てることができます。デフォルトでは、カテゴリーの作成者が管理者になります。カテゴリーの作成者は、自分を作成者から外し、代わりに別の管理者を追加できます。
カテゴリーの表示設定
マーキングの表示設定は、組織カテゴリーを除き、カテゴリー単位で割り当てられます。組織には、それぞれ独自の表示設定があります。
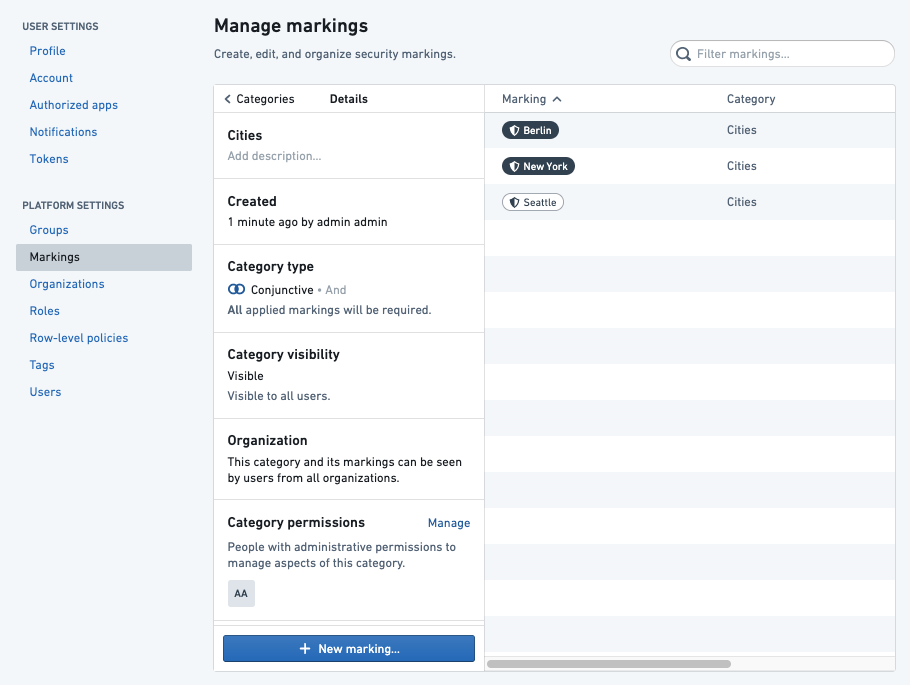
ほとんどの場合、マーキングとカテゴリーの名前や説明は機密情報ではなく、マーキングへのアクセス権を持たないユーザーにも表示される必要があります。この動作はカテゴリーの表示設定によって決まり、デフォルトでは表示に設定されています。
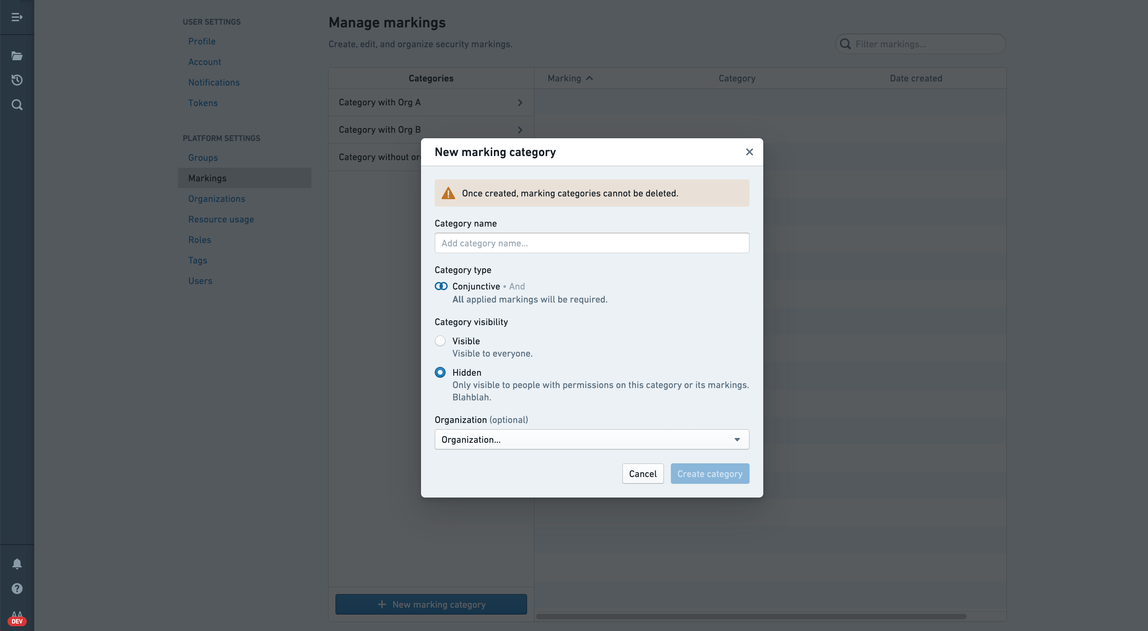
カテゴリーの表示設定が表示に設定されている場合、組織内のすべてのユーザーは、マーキングのインターフェースでカテゴリーとそのマーキングの存在を確認できます。ユーザーがマーキングの権限要件を満たしていない場合、マーキングやカテゴリーの存在は表示されません。
マーキングカテゴリーの表示設定が非表示の場合、このカテゴリーとそのマーキングの存在は機密情報と見なされます。非表示のカテゴリーは、カテゴリー閲覧者の権限を明示的に付与されていないすべてのユーザーに対して非表示にできます。
マーキングカテゴリーでは、次の表示ルールが保証されます。
- 表示設定は、カテゴリーとそのすべてのマーキングに対してまとめて定義されます。マーキング単位で割り当てることはできません。
- マーキングへのアクセス権を持つすべてのユーザーは、カテゴリーと、そのカテゴリー内のほかのすべてのマーキングの存在を確認できます。これらのユーザーは API の結果に「カテゴリー閲覧者」として表示されませんが、カテゴリー閲覧者と見なす必要があります。
- マーキングに対するロール(管理者、解除者)を持つすべてのユーザーは、カテゴリーを閲覧し、そのカテゴリー内のすべてのマーキングの存在を確認できます。これらのユーザーは API の結果に「カテゴリー閲覧者」として表示されませんが、カテゴリー閲覧者と見なす必要があります。
- カテゴリーに対するロール(管理者、閲覧者)を持つすべてのユーザーは、カテゴリーを閲覧し、そのカテゴリー内のすべてのマーキングの存在を確認できます。
カテゴリーの権限
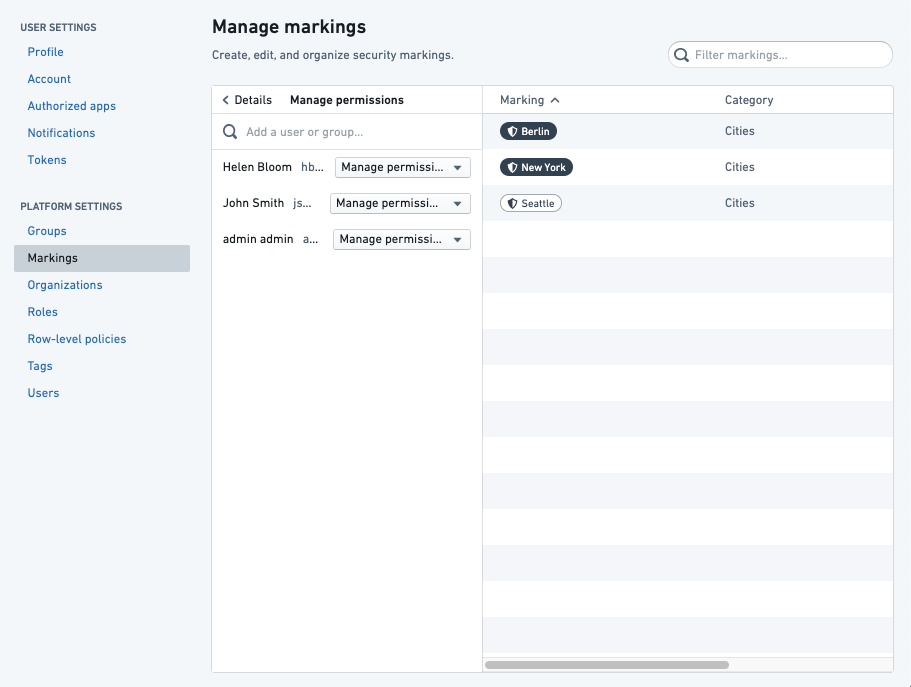
ユーザーには、マーキングカテゴリーに対して行える操作を定める権限を付与できます。
- カテゴリー管理者: カテゴリーの説明と権限を変更し、カテゴリー内にマーキングを作成できるユーザーです。
- カテゴリー閲覧者: カテゴリーと、その中のすべてのマーキングの存在を確認できるユーザーです。
カテゴリーを組織で制限する
マーキングカテゴリーを単一の組織に制限することで、その組織外のユーザーには一切表示されないようにできます。
マーキングを作成する
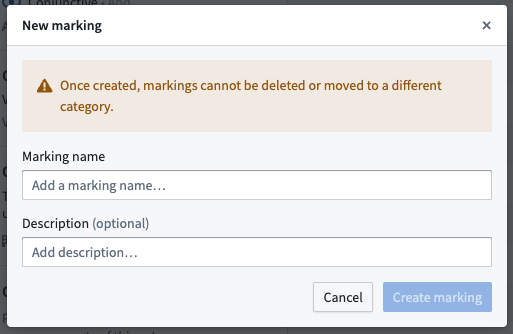
マーキングは、作成後に削除したり、別のカテゴリーに移動したりできません。
必要な権限を持つ管理ユーザーは、プラットフォーム設定のマーキングセクションで新規マーキングボタンをクリックすると、新しいマーキングを作成できます。その後、マーキング管理者とマーキング解除者を割り当てることができます。
Foundry 内からマーキングを作成すると、「権限の管理」アクセス権が自動的に付与されます。新しいマーキングでは、これらの権限を別のチームメンバーにも割り当てることを推奨します。そうすることで、すべてのマーキングの権限管理を1人の管理者に依存する状況を避けられます。
マーキングの権限
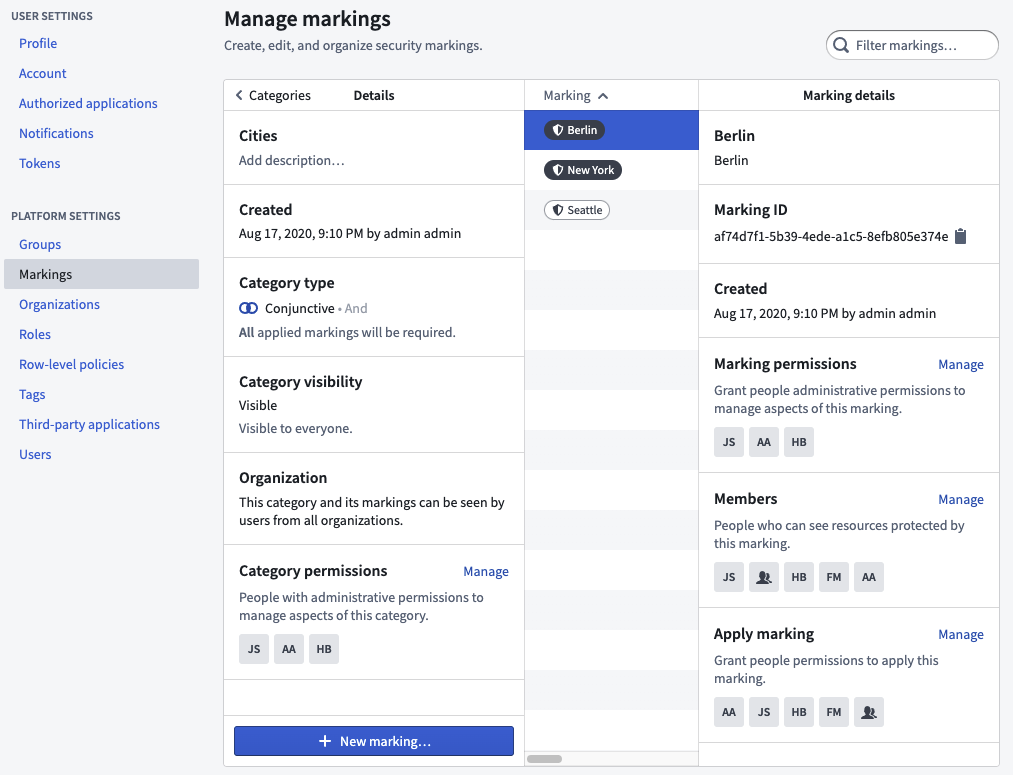
以下の権限は、リソースレベルのマーキングに適用されます。組織には、独自の組織を適用する権限とアクセスを拡大する権限を持つ、別の権限モデルがあります。組織レベルの権限の詳細については、組織の権限を参照してください。
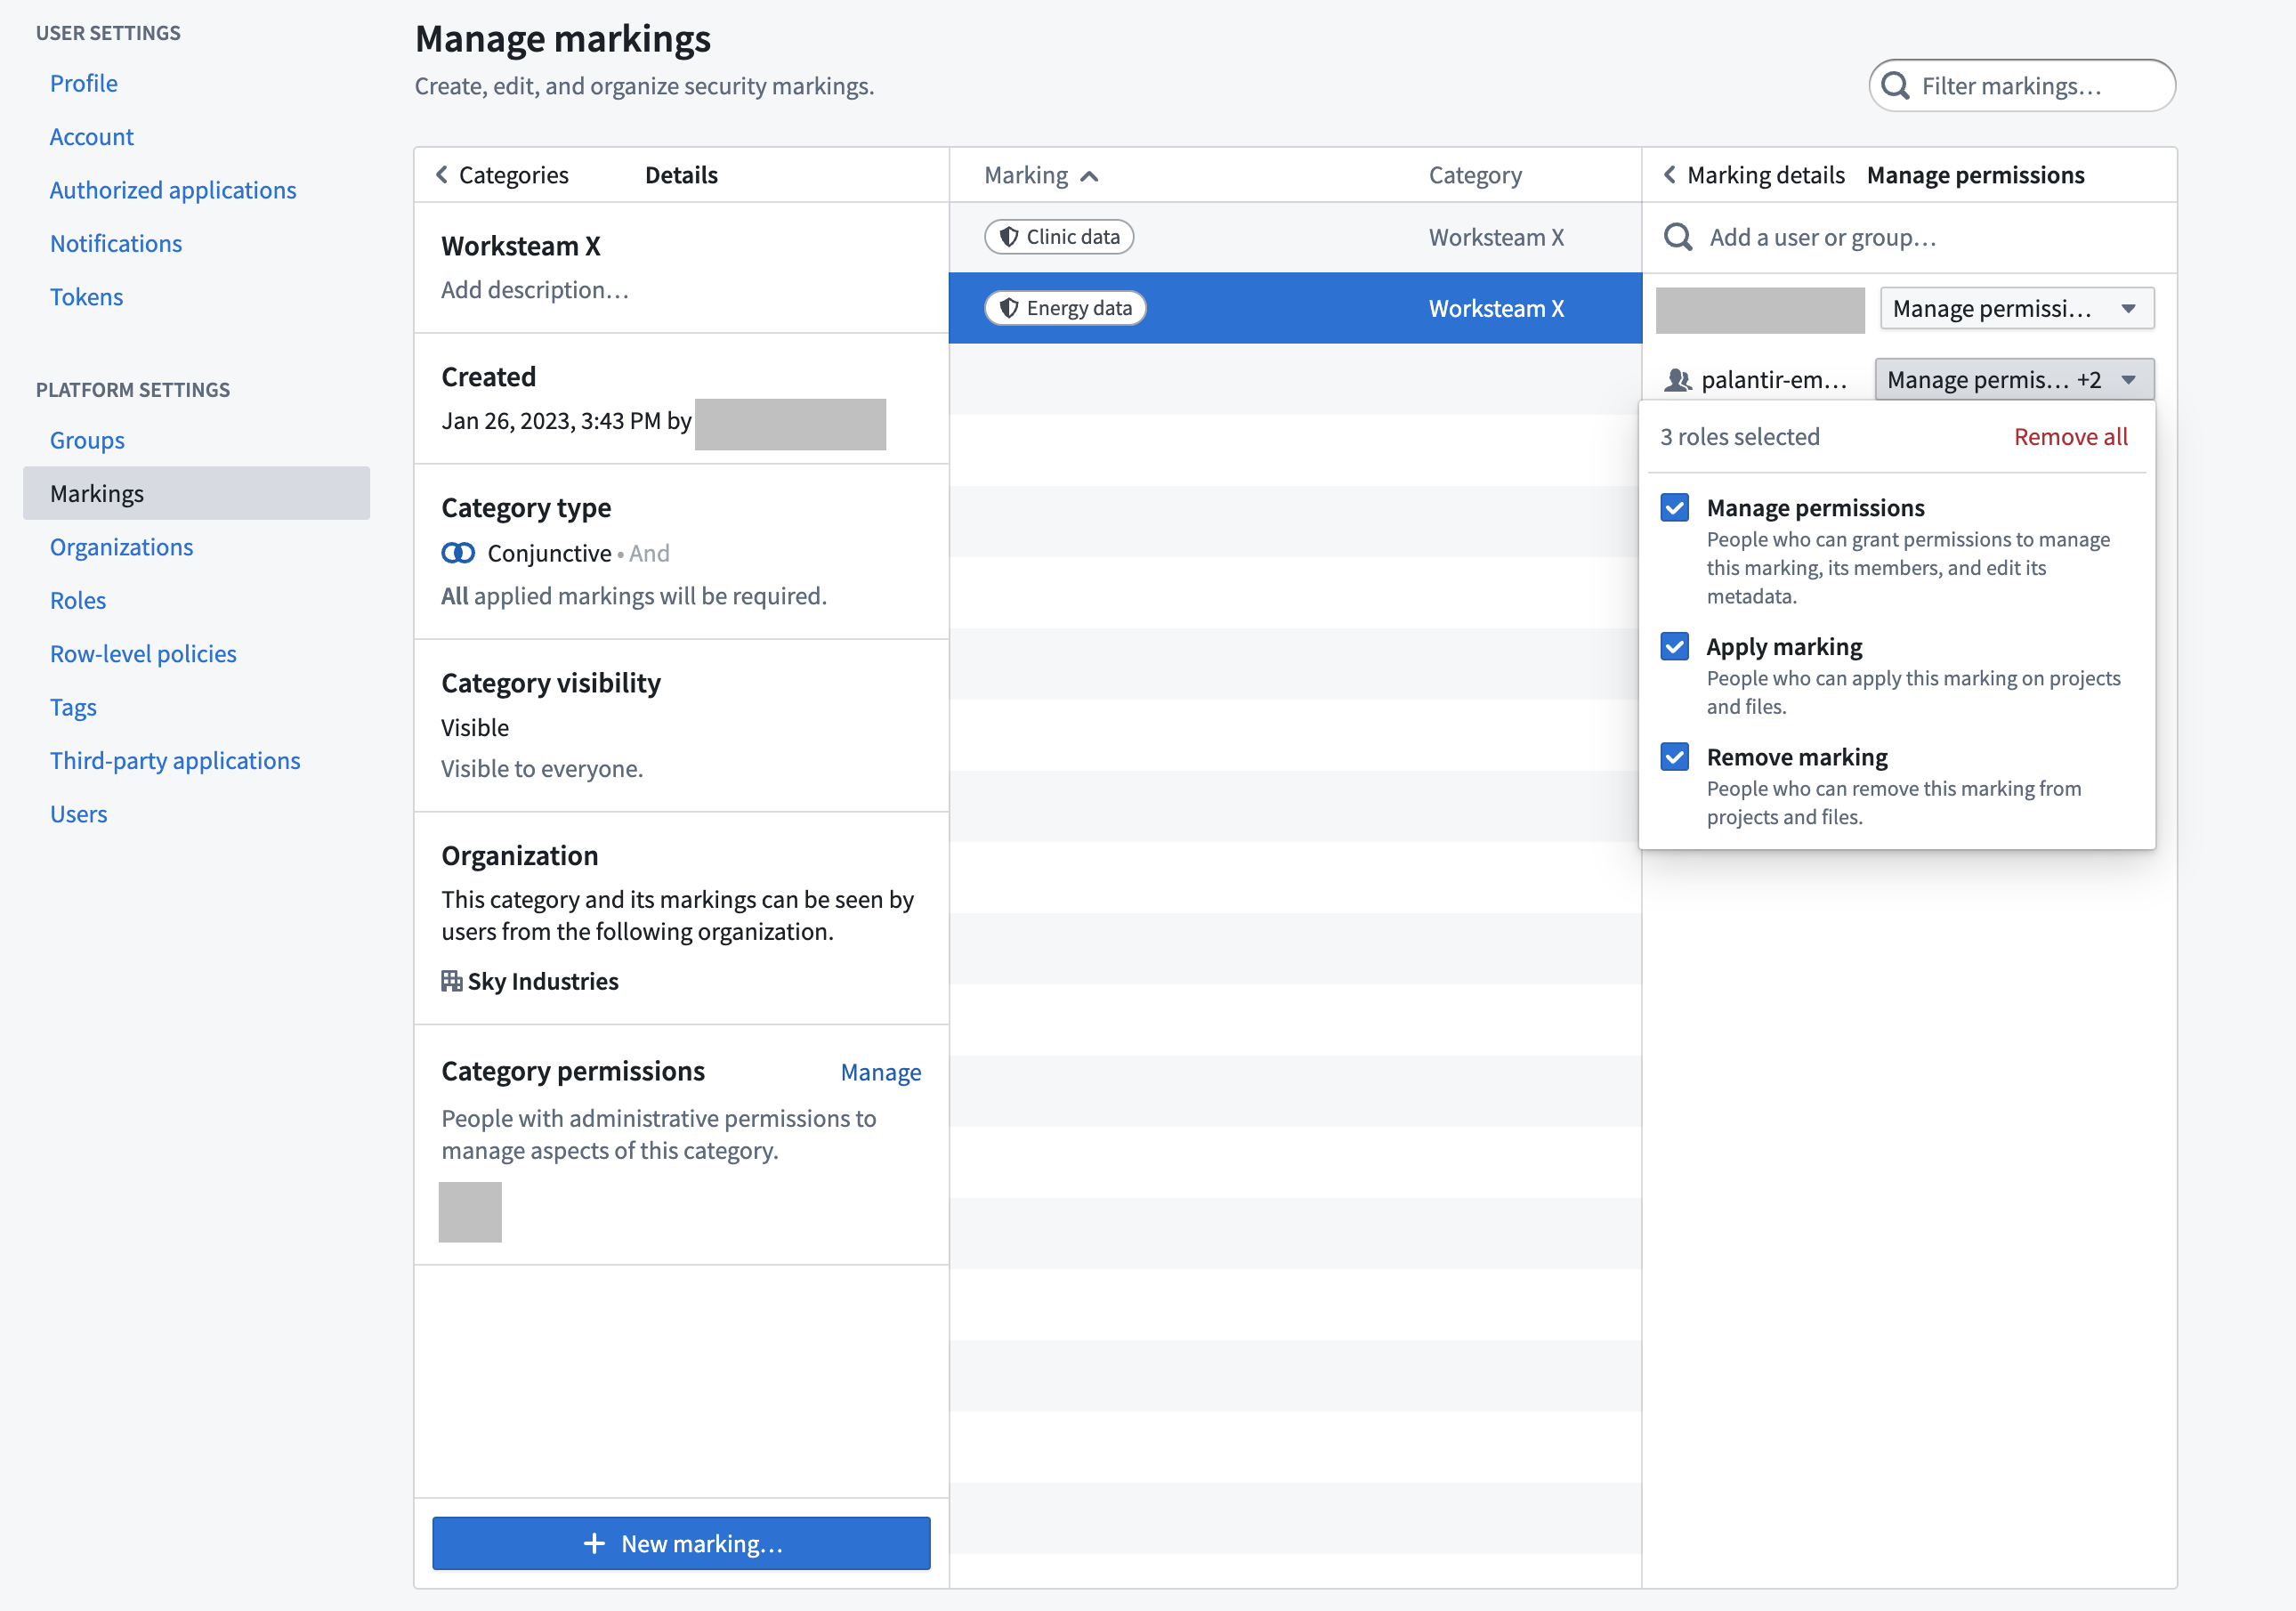
新しいマーキングを作成するときに、異なるアクセスレベルや権限を持つユーザーとグループを追加できます。
- 権限の管理: このマーキング、そのメンバー、およびメタデータを管理する権限を付与できるユーザーです。
- マーキングを適用: このマーキングをプロジェクトとリソースに適用できるユーザーです。この権限で付与されるのはマーキングを適用する能力のみであり、マーキングのメンバーシップは付与されません。
- マーキングを削除: このマーキングをプロジェクトとリソースから外すことができるユーザーです。マーキングを外すには、そのマーキングを適用する権限も必要です。
- メンバー: このマーキングで保護されたリソースとプロジェクトを閲覧できるユーザーです。
上記の権限はすべて個別のものであり、ユーザーにメンバーシップ権限が自動的に付与されることはありません。たとえば、ユーザーがマーキングに対する「マーキングを適用」と「権限の管理」のアクセス権を持っていても、そのマーキングのメンバーではない場合があります。この場合、ユーザーはプラットフォーム内のファイル、フォルダー、プロジェクトにマーキングを適用し、マーキングを管理できますが、そのマーキングがついたデータは閲覧できません。
ユーザーにマーキングを付与する
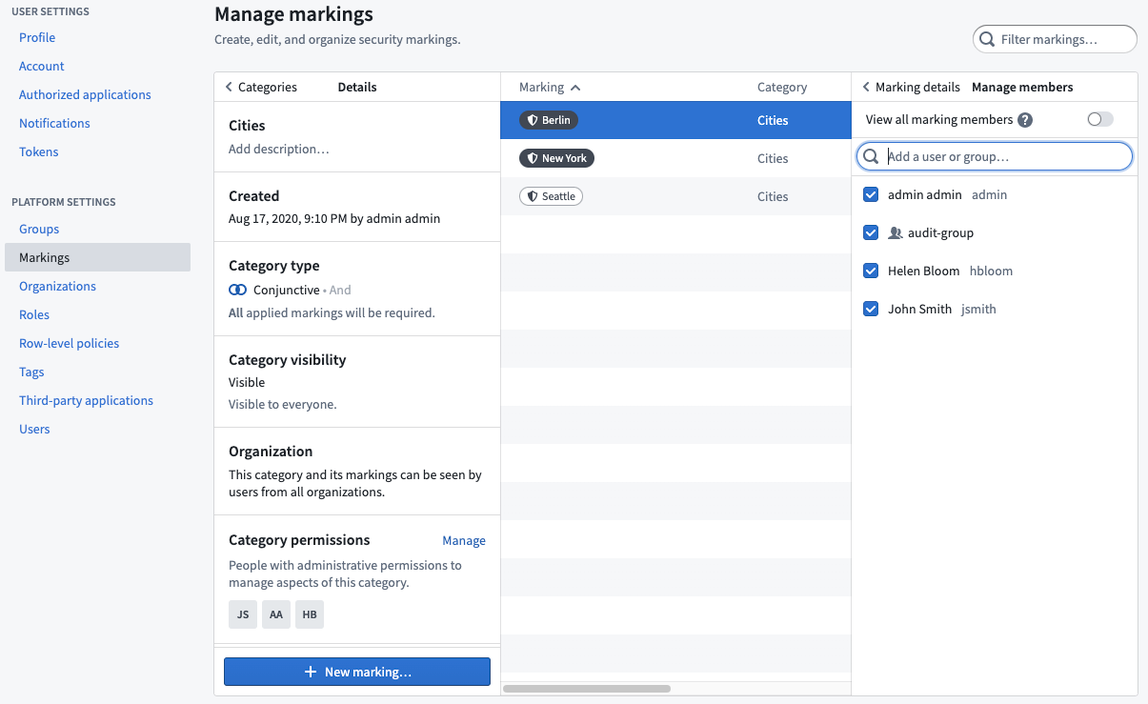
マーキングは、ユーザーにグローバルに付与されます。ユーザーにマーキングが付与されると、そのマーキングによって制限される種類のコンテンツを閲覧する資格がグローバルに与えられます。ただし、マーキングへのアクセス権があるからといって、そのマーキングがついたすべてのコンテンツを閲覧できるわけではありません。ユーザーには、ロールを通じた権限も必要です。ユーザーは、マーキングに対する追加の管理権限を持っていない限り、ほかのユーザーにマーキングへのアクセス権を付与できません。
マーキングの権限がグループに付与されている場合、そのグループに新しく加わるユーザーはその権限を継承します。
マーキングを適用する
次の2つの要件を満たしている場合、リソース、フォルダー、またはプロジェクトにマーキングを適用できます。
- マーキングに対する「マーキングを適用」権限があること。
- 「リソースのマーキングを更新」権限があること。この権限は、デフォルトで所有者ロールに含まれています。
マーキングの適用は慎重さを要する操作であり、下流のユーザーのアクセスを制限する可能性があります。既存のパイプラインにマーキングを適用する前に、次の手順を実施することを推奨します。
- マーキングの存在を確認する: 適用するマーキングが作成されていることを確認するか、マーキングを作成します。
- パイプラインのブランチを作成する: 新しいブランチを作成して、以降の手順を進めます。既存のパイプラインにマーキングを適用する場合、パイプライン内のいずれかの時点でマーキングの伝播を停止する必要が生じる可能性が高くなります(たとえば、PII を除去したデータセットをエンドユーザーが開けるようにするためです)。
stop_propagating構文は、保護されたブランチでのみ効果があります。新しいブランチを保護されたブランチにマージするまで、継承されたマーキングに対してstop_propagatingを適用することはできません。 - データリネージを確認する: データリネージのグラフにすべてのノードが含まれていることを確認し、予定している変更が下流に及ぼす影響を理解していることを確認します。
- パイプライン内のトランザクションの種類を確認する: マーキングは、トランザクションレベルでデータの依存関係に沿って伝播します。インクリメンタルにビルドされるデータセット(APPEND または UPDATE の種類)には、特別な対応が必要です。具体的には、APPEND トランザクションでビルドされたデータセットの最新のビューには、古い上流トランザクションからの依存関係が含まれます。一方、SNAPSHOT トランザクション(Foundry のデフォルト)でビルドされたデータセットの最新のビューは、上流データセットの最新のトランザクションにのみ依存します。SNAPSHOT トランザクションのみを扱っている場合は、この手順を続けられます。それ以外の場合は、APPEND および UPDATE トランザクションとマーキングの伝播の仕組みに関するドキュメントを参照してください。
- マーキングの継承を停止する時点を特定する: パイプラインのデータリネージ内のノードを探索し、列とデータプレビューを確認して、適用するマーキングの継承をどの時点で停止すべきかを特定します。たとえば、パイプラインで DOB(生年月日)列を削除した時点で、PII マーキングの伝播を停止することが考えられます。この手順ではシミュレーションモードを有効にして、マーキングがどこに、どのように伝播するかを確認できます。
- 必要なトランスフォームの変更を事前に行う: このブランチで、特定したトランスフォームに
stop_propagating構文を追加します。このブランチを保護されたブランチにマージして、stop_propagating構文を有効にします。 - 本番パイプラインをビルドする:
stop_propagatingを適用するノードとして特定したものも含め、下流のすべてのトランスフォームをビルドします。stop_propagating構文が指定されたデータセットと、stop_propagatingを指定したトランスフォームの下流にあるすべてのデータセットを再ビルドする必要があります。下流にAPPENDまたはUPDATEデータセットがある場合は、このガイドを確認してください。 - シミュレーションした変更を確認する: パイプラインの最終的なシミュレーション結果のデータリネージを確認します。
stop_propagatingを指定したトランスフォームの下流にあるデータセットが、新しいマーキングの適用による影響を受けないことを確認します。マーキングが伝播しないデータセットに機密性の高い列が含まれていないことを確認してください。 - マーキングを適用する: 上記の手順により、マーキングの適用で機密データを含むデータセットが保護され、必要な範囲を超えてマーキングが伝播しないことを確認できるはずです。この時点で、マーキングを適用できます。
マーキングを適用した後に誤りに気づいた場合(たとえば、多数のユーザーが、本来閲覧できるはずのデータを閲覧できなくなった場合)、マーキングを削除すると、その伝播が直ちに停止します。その後、シミュレーションした変更を再度確認して、問題の原因を特定してください。
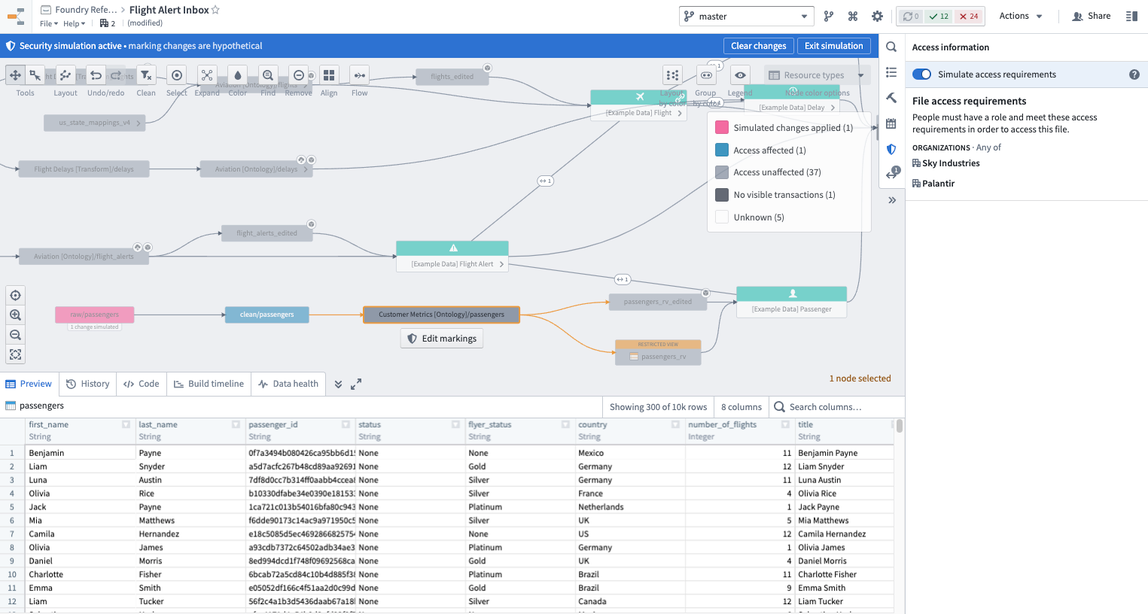
次の例では、DOB 列が削除され、オントロジーの passengers データセットに stop_propagating 構文が適用されています。PII マーキングは生の passenger データセットに適用され、クリーンな passenger データセットにのみ伝播しました。
マーキングを外す
マーキングを外すことで、より多くのユーザーにアクセスを許可したり、加工したデータを再分類したり、派生リソースを継承されたマーキングから切り離したりできます。
たとえば、データセット A に PII が含まれており、データセット A から派生したデータセットをマーキングが保護しているとします。データセット B がデータセット A から派生していても、加工によって PII が削除されている場合は、データをより広く利用できるように、データセット B からマーキングを外すことができます。
マーキングを外すには、そのマーキングを適用する権限と外す権限の両方が必要です。また、対象のリソースのマーキングを変更できるロールを通じて、そのリソースにアクセスできる必要があります。デフォルトロールを使用している場合、所有者ロールでこのアクセスが可能です。
直接適用されたマーキングを外す
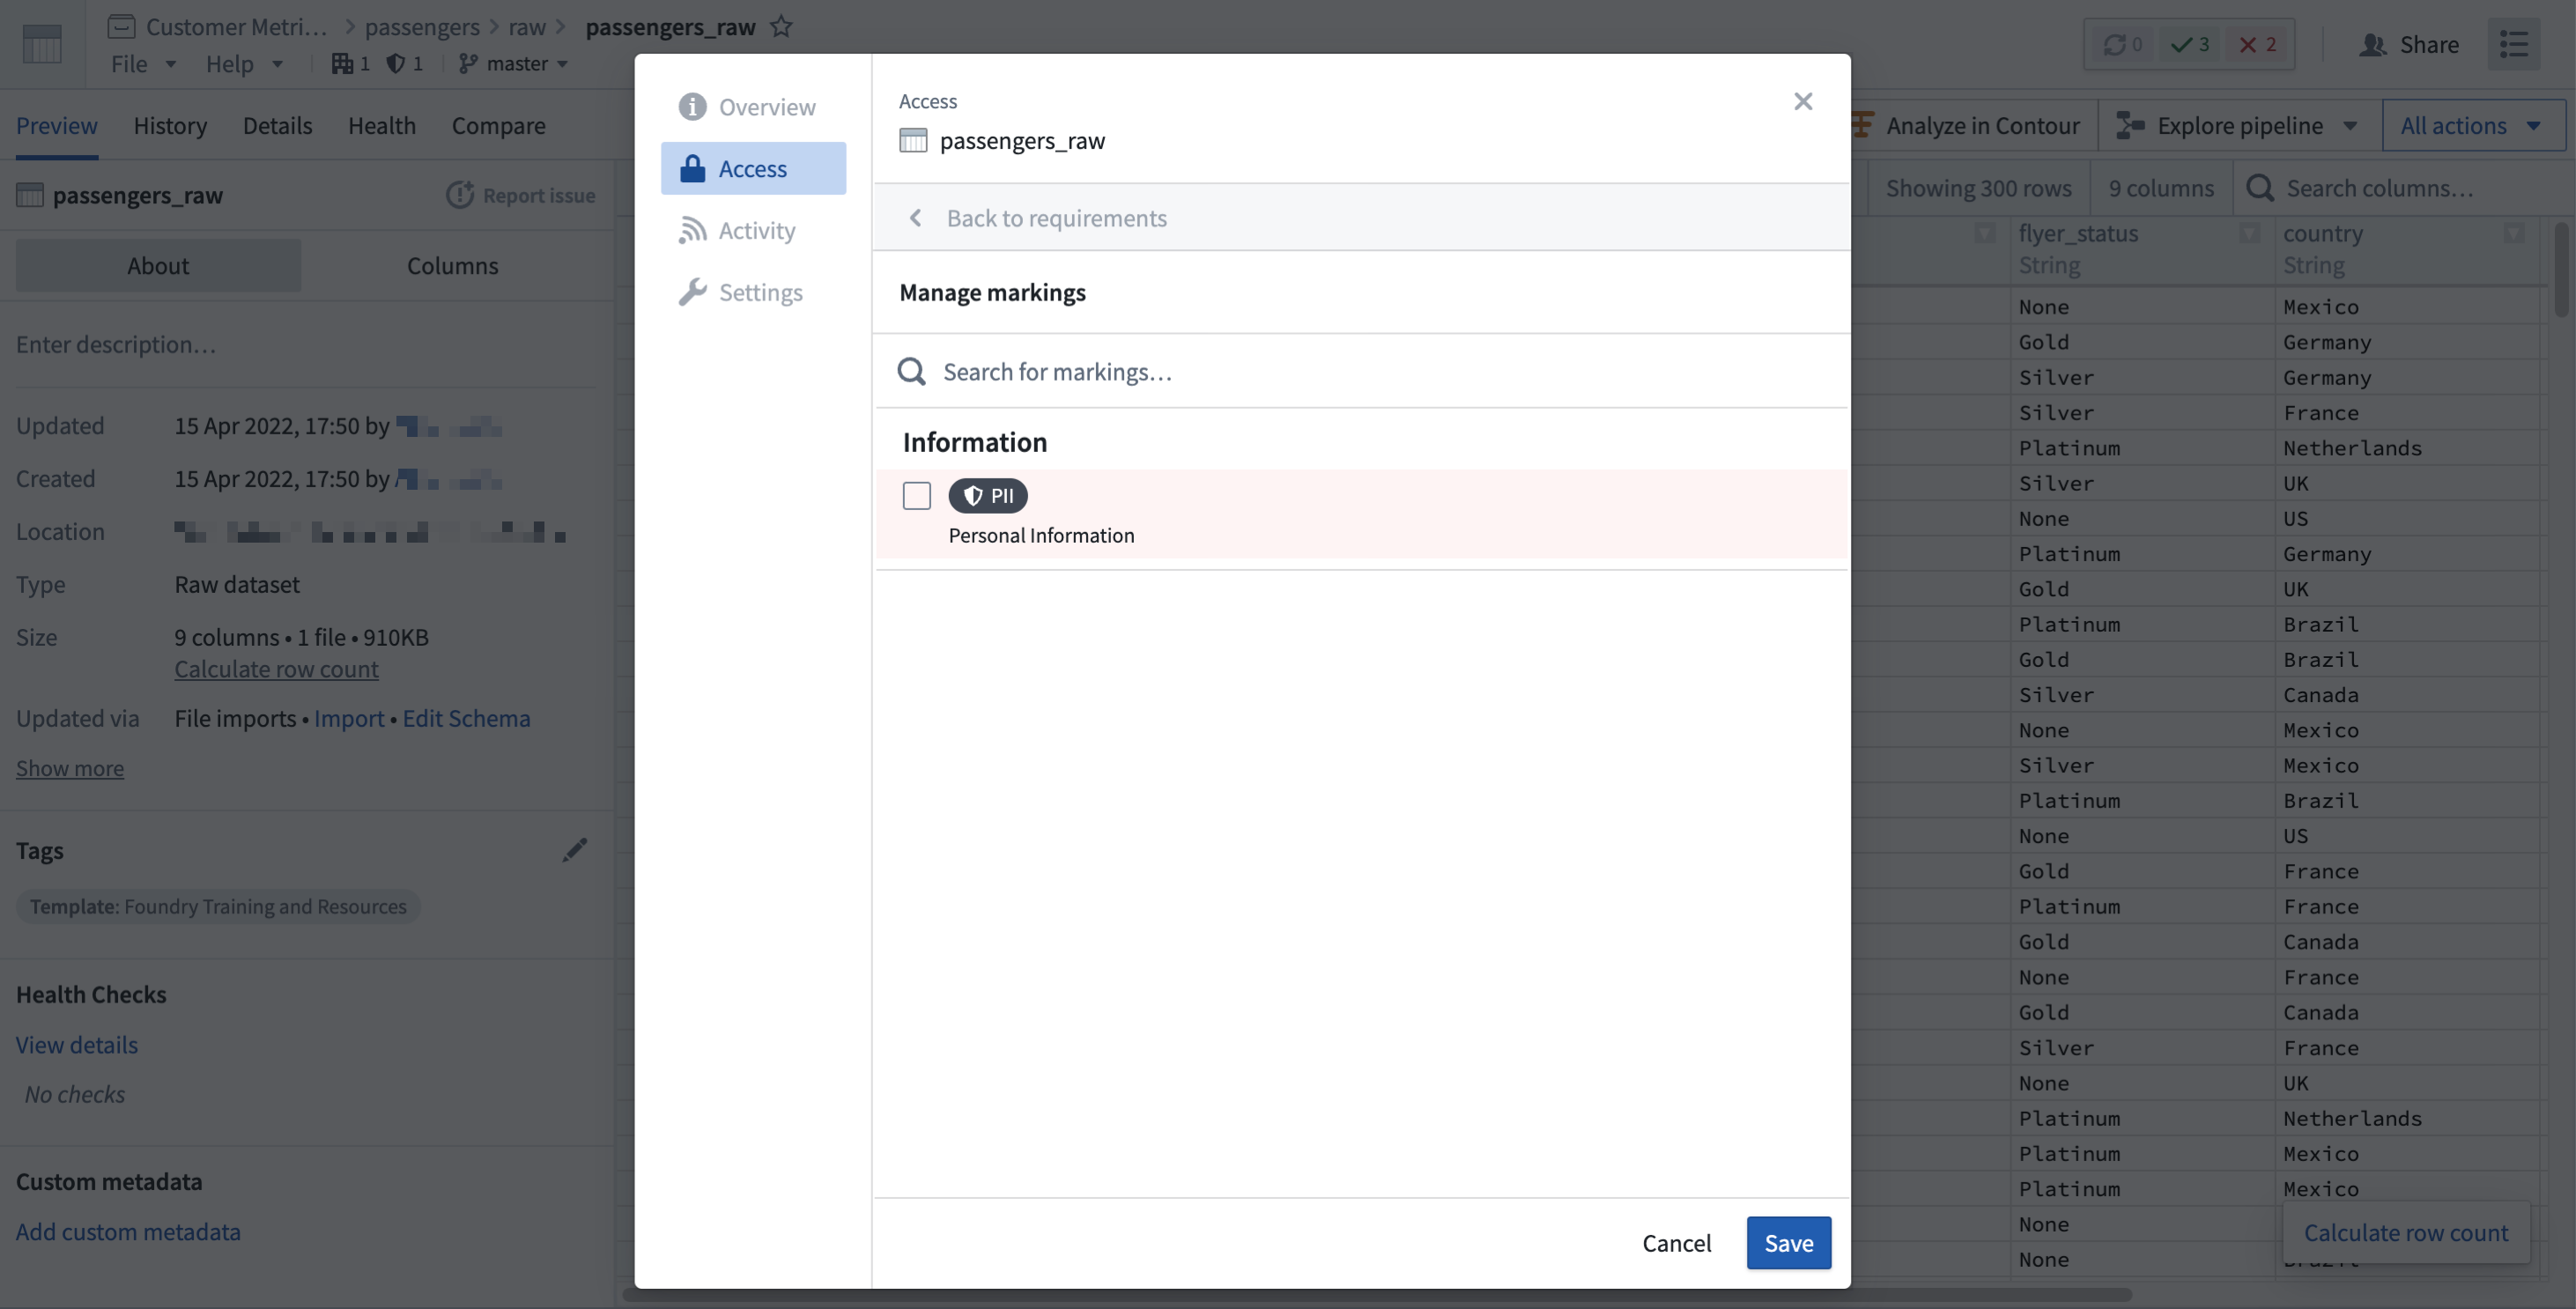
ファイル、フォルダー、またはプロジェクトからマーキングを直接外すと、そのマーキングを継承した依存関係からも直ちにマーキングが外れます。マーキングは下流からも直ちに外れるため、マーキングを直接外した後に下流のデータセットを再ビルドする必要はありません。次の説明用の例は、直接適用された PII マーキングを示しています。
継承されたマーキングを外す
継承されたマーキングを外せるのは、制限付きビューとデータセットのみです。依存するファイルを派生させる際に、制限対象のコンテンツを削除または難読化した場合は、派生ファイルからマーキングを外すことができます。継承されたマーキングを外すと、下流のデータセットはそのマーキングで保護されなくなり、より多くのユーザーがデータセットにアクセスできるようになる場合があります。上流のデータを閲覧するには、引き続きそのマーキングへのアクセスが必要です。
制限付きビューから継承されたマーキングを外すには、制限付きビューを編集し、該当するマーキングの横にある伝播を停止をクリックします。
データセットから継承されたマーキングを外すには、トランスフォームのコードで stop_propagating 構文を使用します。継承されたマーキングを安全に外すには、次の手順に従ってください。
- 機密データを削除する箇所を決める: パイプライン全体を確認し、機密データを削除する箇所を決めます。
- ブランチを作成する:
stop_propagating構文は、保護されており、かつ「マージ前にセキュリティ承認を必須にする」設定が有効になっているブランチでのみ機能します。このブランチが保護されたブランチにマージされるまでは、継承されたマーキングに対してstop_propagatingを適用することはできません。 - トランスフォームに必要な変更を加える: 選択したデータセットで機密データを削除し、トランスフォームに
stop_propagating構文を追加します。 - このブランチをビルドする: このブランチをビルドし、出力データセットから機密データが削除されていることを確認します。この時点では保護されていないブランチ上にいるため、
stop_propagating構文によってマーキングの継承が停止されることはありません。 - このブランチをマージする: 機密データが削除されていることを確認したら、トランスフォームの変更を安全にメインブランチにマージできます。このブランチをマージすると、
stop_propagating構文が適用されます。 - メインブランチと下流の依存関係をビルドする:
stop-propagatingの変更は、パイプライン内の最新のトランザクションに沿って伝播する必要があります。そのため、stop_propagating構文を含むデータセットと、stop_propagatingを含むトランスフォームの下流にあるすべてのデータセットを再ビルドする必要があります。すべてのデータセットがビルドされたら、継承されたマーキングが外れたことを確認します。下流に APPEND または UPDATE トランザクションがある場合は、追加のドキュメントを確認してください。
以下の説明用の例では、DOB 列を削除し、オントロジーの passengers データセットに stop_propagating 構文を適用して、PII マーキングがさらに下流へ伝播しないようにしています。
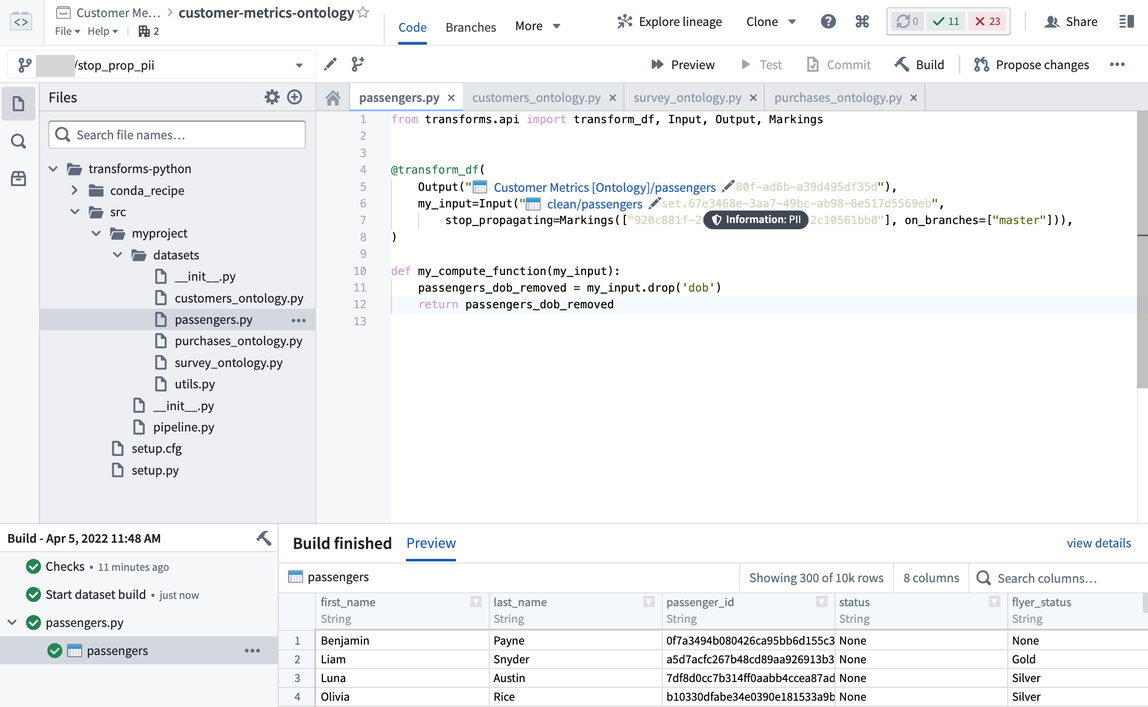
マーキングの継承を調査する
マーキングは、ファイル階層とデータの依存関係の両方に沿って継承されます。つまり、ファイル自体がマーキングで保護されている場合も、データ自体がマーキングで保護されている場合も、またその両方の場合もあります。マーキングがどこから来ているかを調査する必要が生じることがあるため、マーキングを継承するさまざまな経路を概念的に理解することが重要です。
ファイルを選択して右側の詳細ペインを開き、アクセス要件 > マーキングセクションを確認すると、ファイルのマーキングを表示できます。
ファイル階層を調査する
ファイルのマーキングを表示するには、ファイルを選択してリソースパネルを開きます。アクセスセクションを確認します。
ファイル階層に沿って継承されたマーキングは、フォルダーの補助アイコンで示されます。
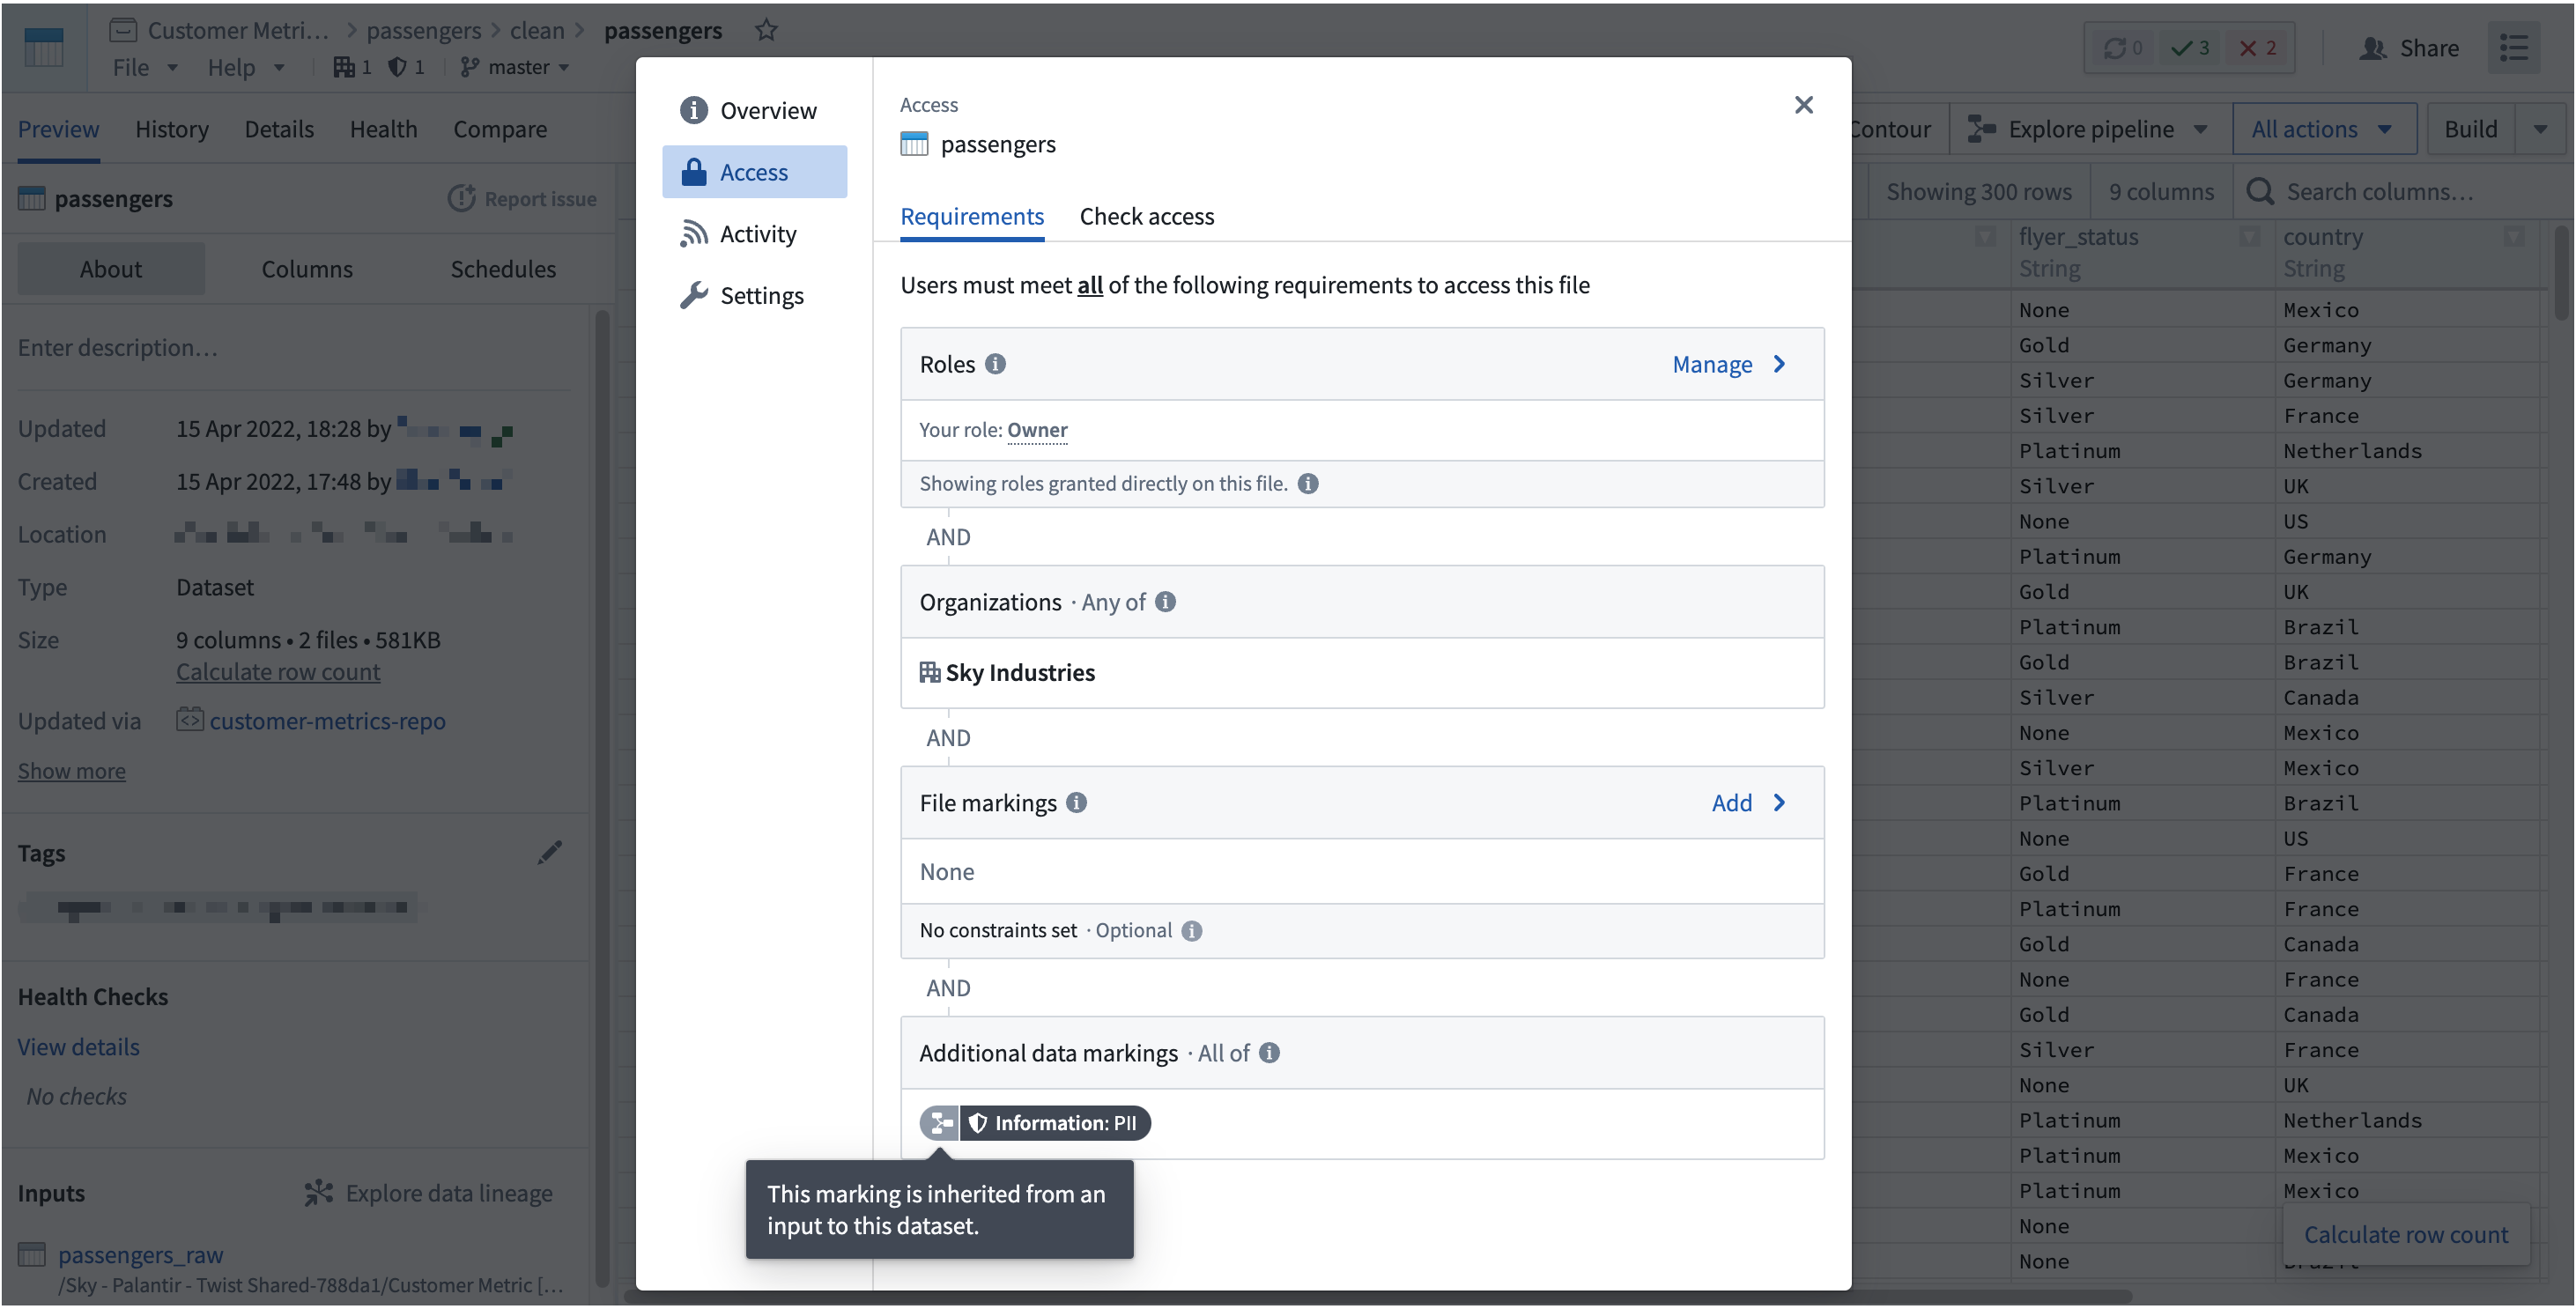
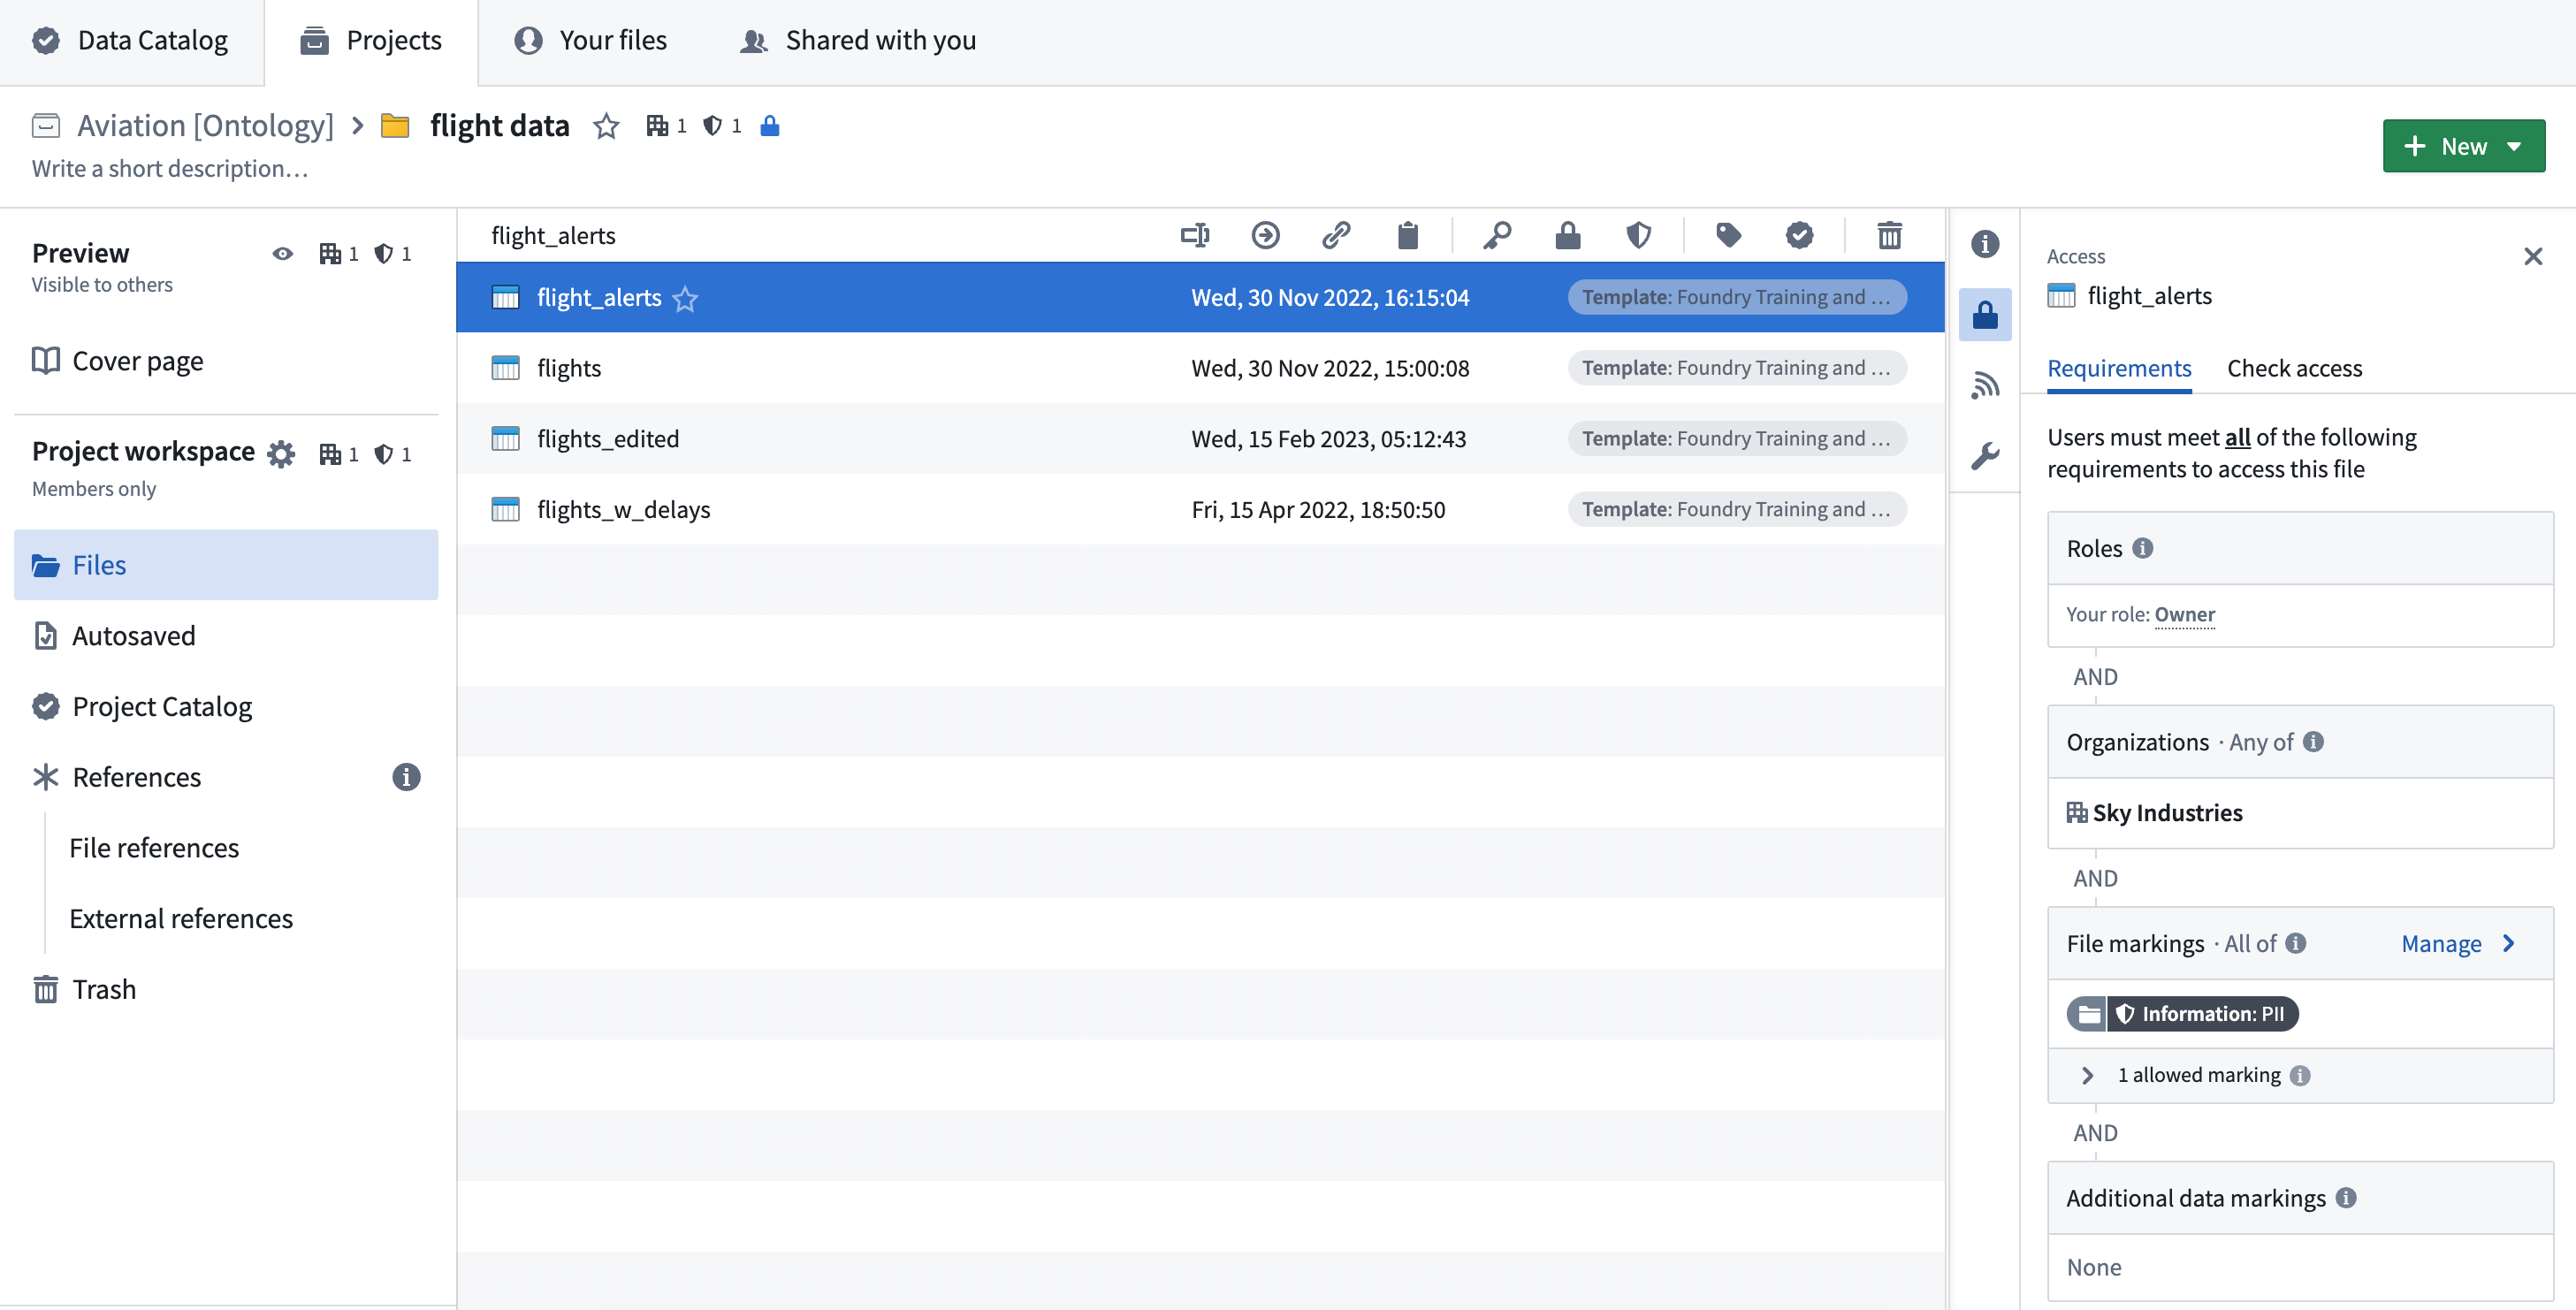
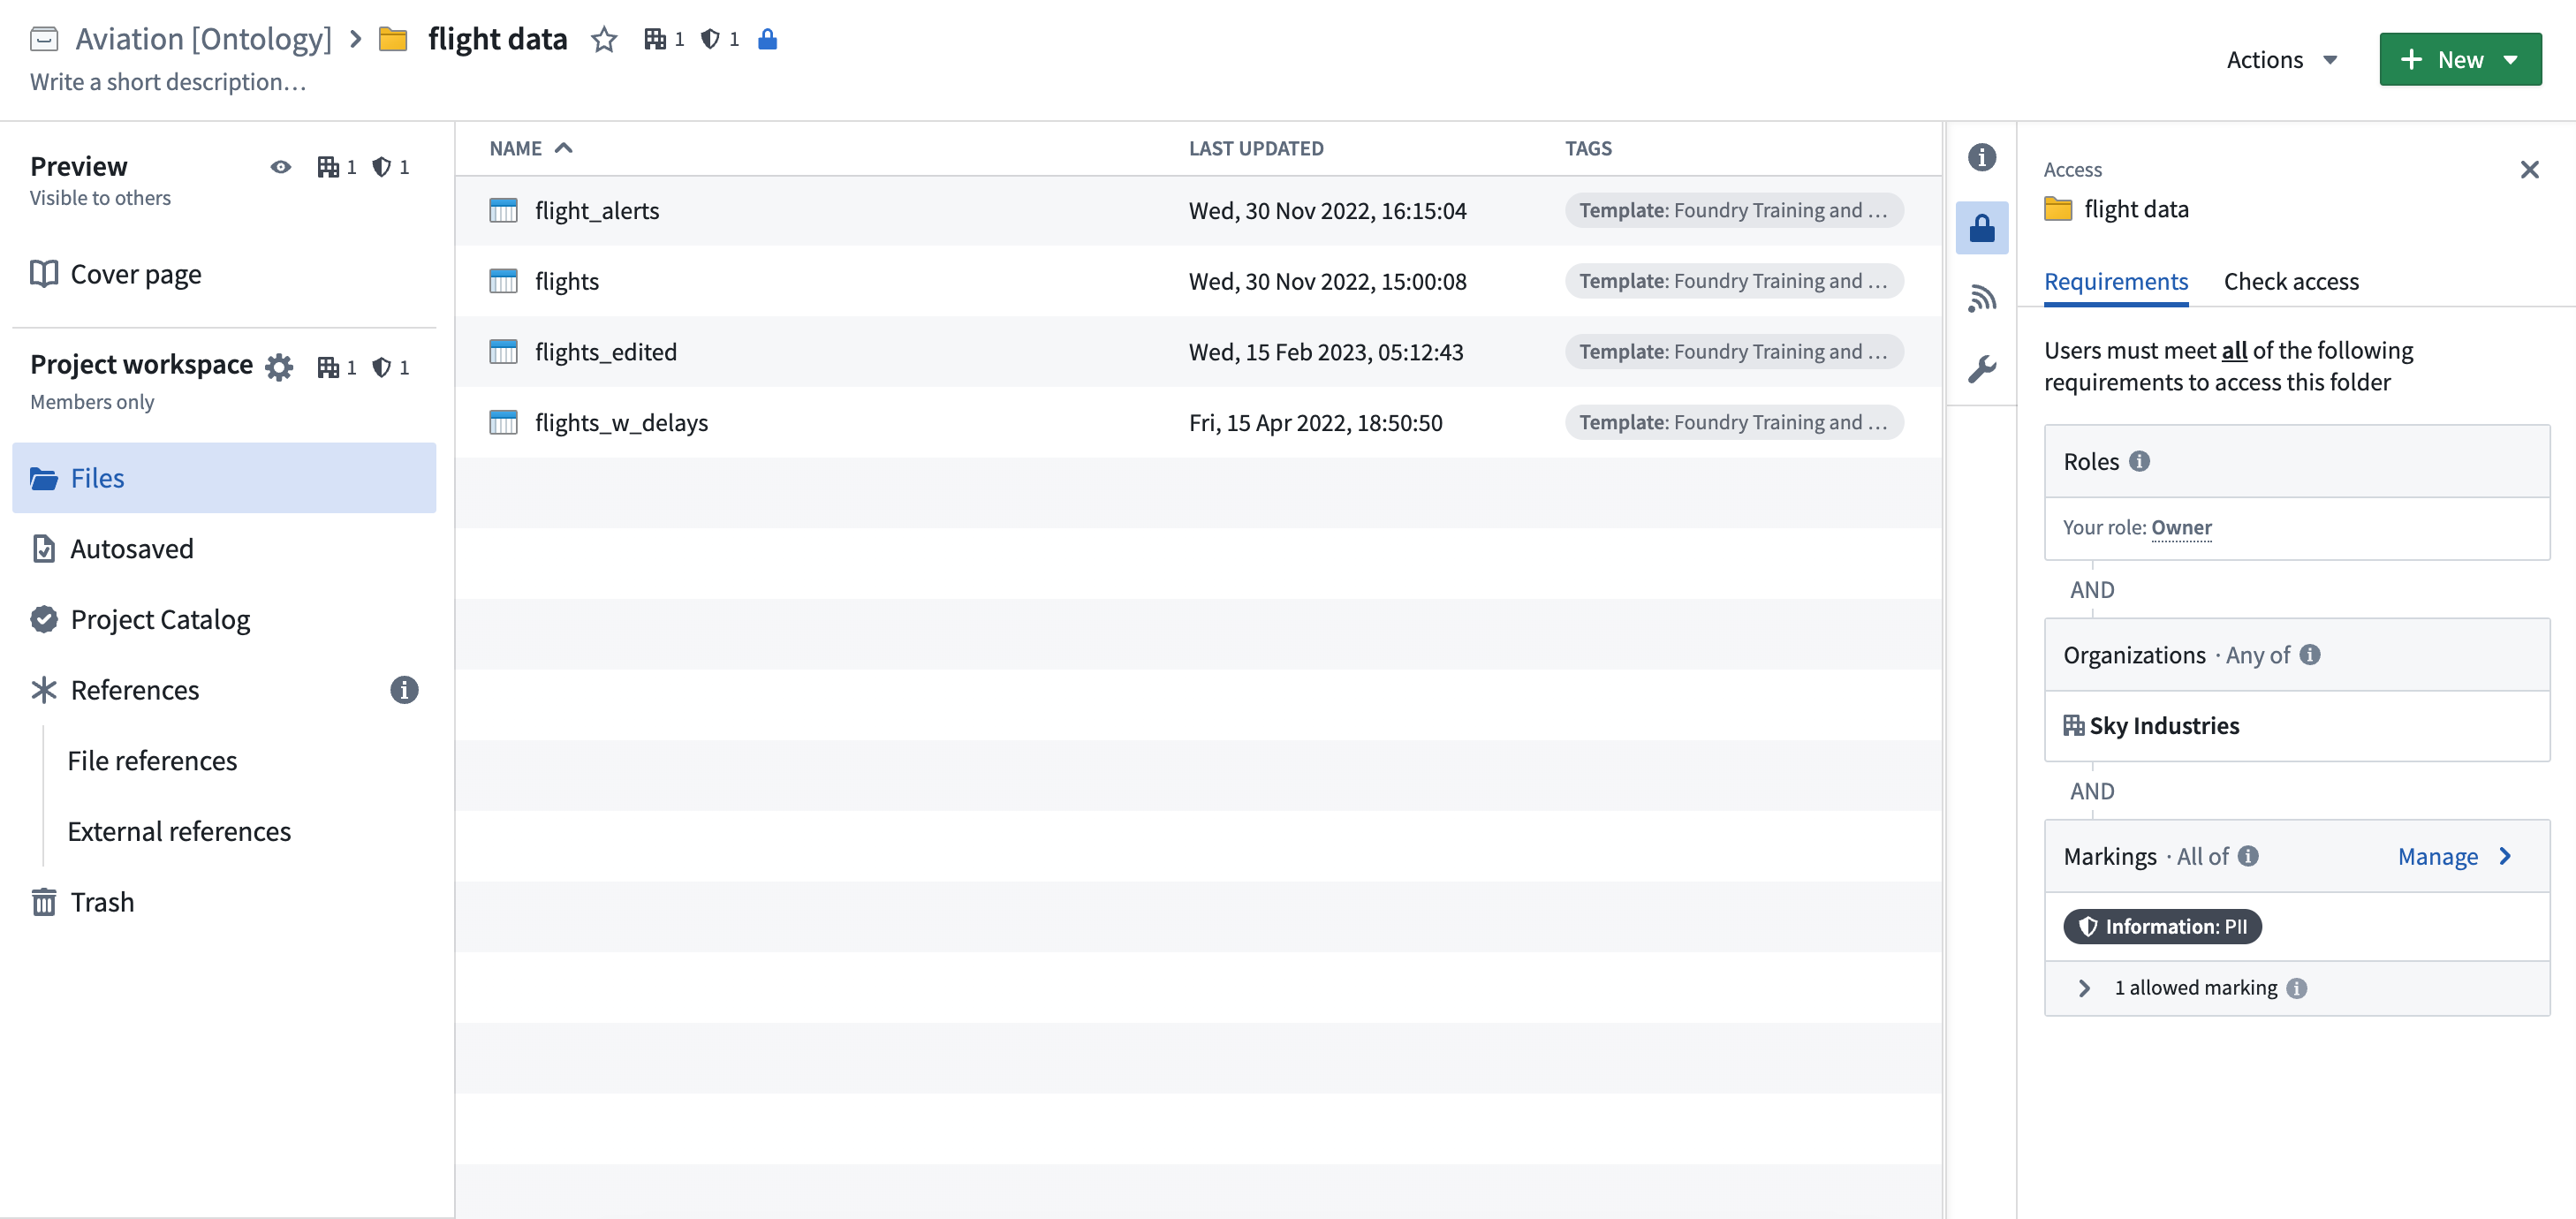
ファイル階層のどの箇所でマーキングが適用されたかを調べるには、Foundry ワークスペースでファイル階層をたどります。以下の説明用の例では、元のファイルからファイル階層をたどり、フォルダーリソースの階層もたどることで、flight data フォルダーに PII マーキングが適用されていることを確認できます。アクセス情報はリソースのサイドバーに表示されます。
データの依存関係を調査する
マーキングがどのデータの依存関係から来ているかを調べるには、Data Lineage アプリケーションを使用するか、データセットファイルを開いた後に比較タブを使用します。
マーキングはファイルレベルで適用されますが、トランザクションに沿って伝播するため、データセットにマーキングがいつ導入されたかを調べるのは難しい場合があります。まず Data Lineage アプリケーションを確認して、マーキングの適用元を調べることを推奨します。
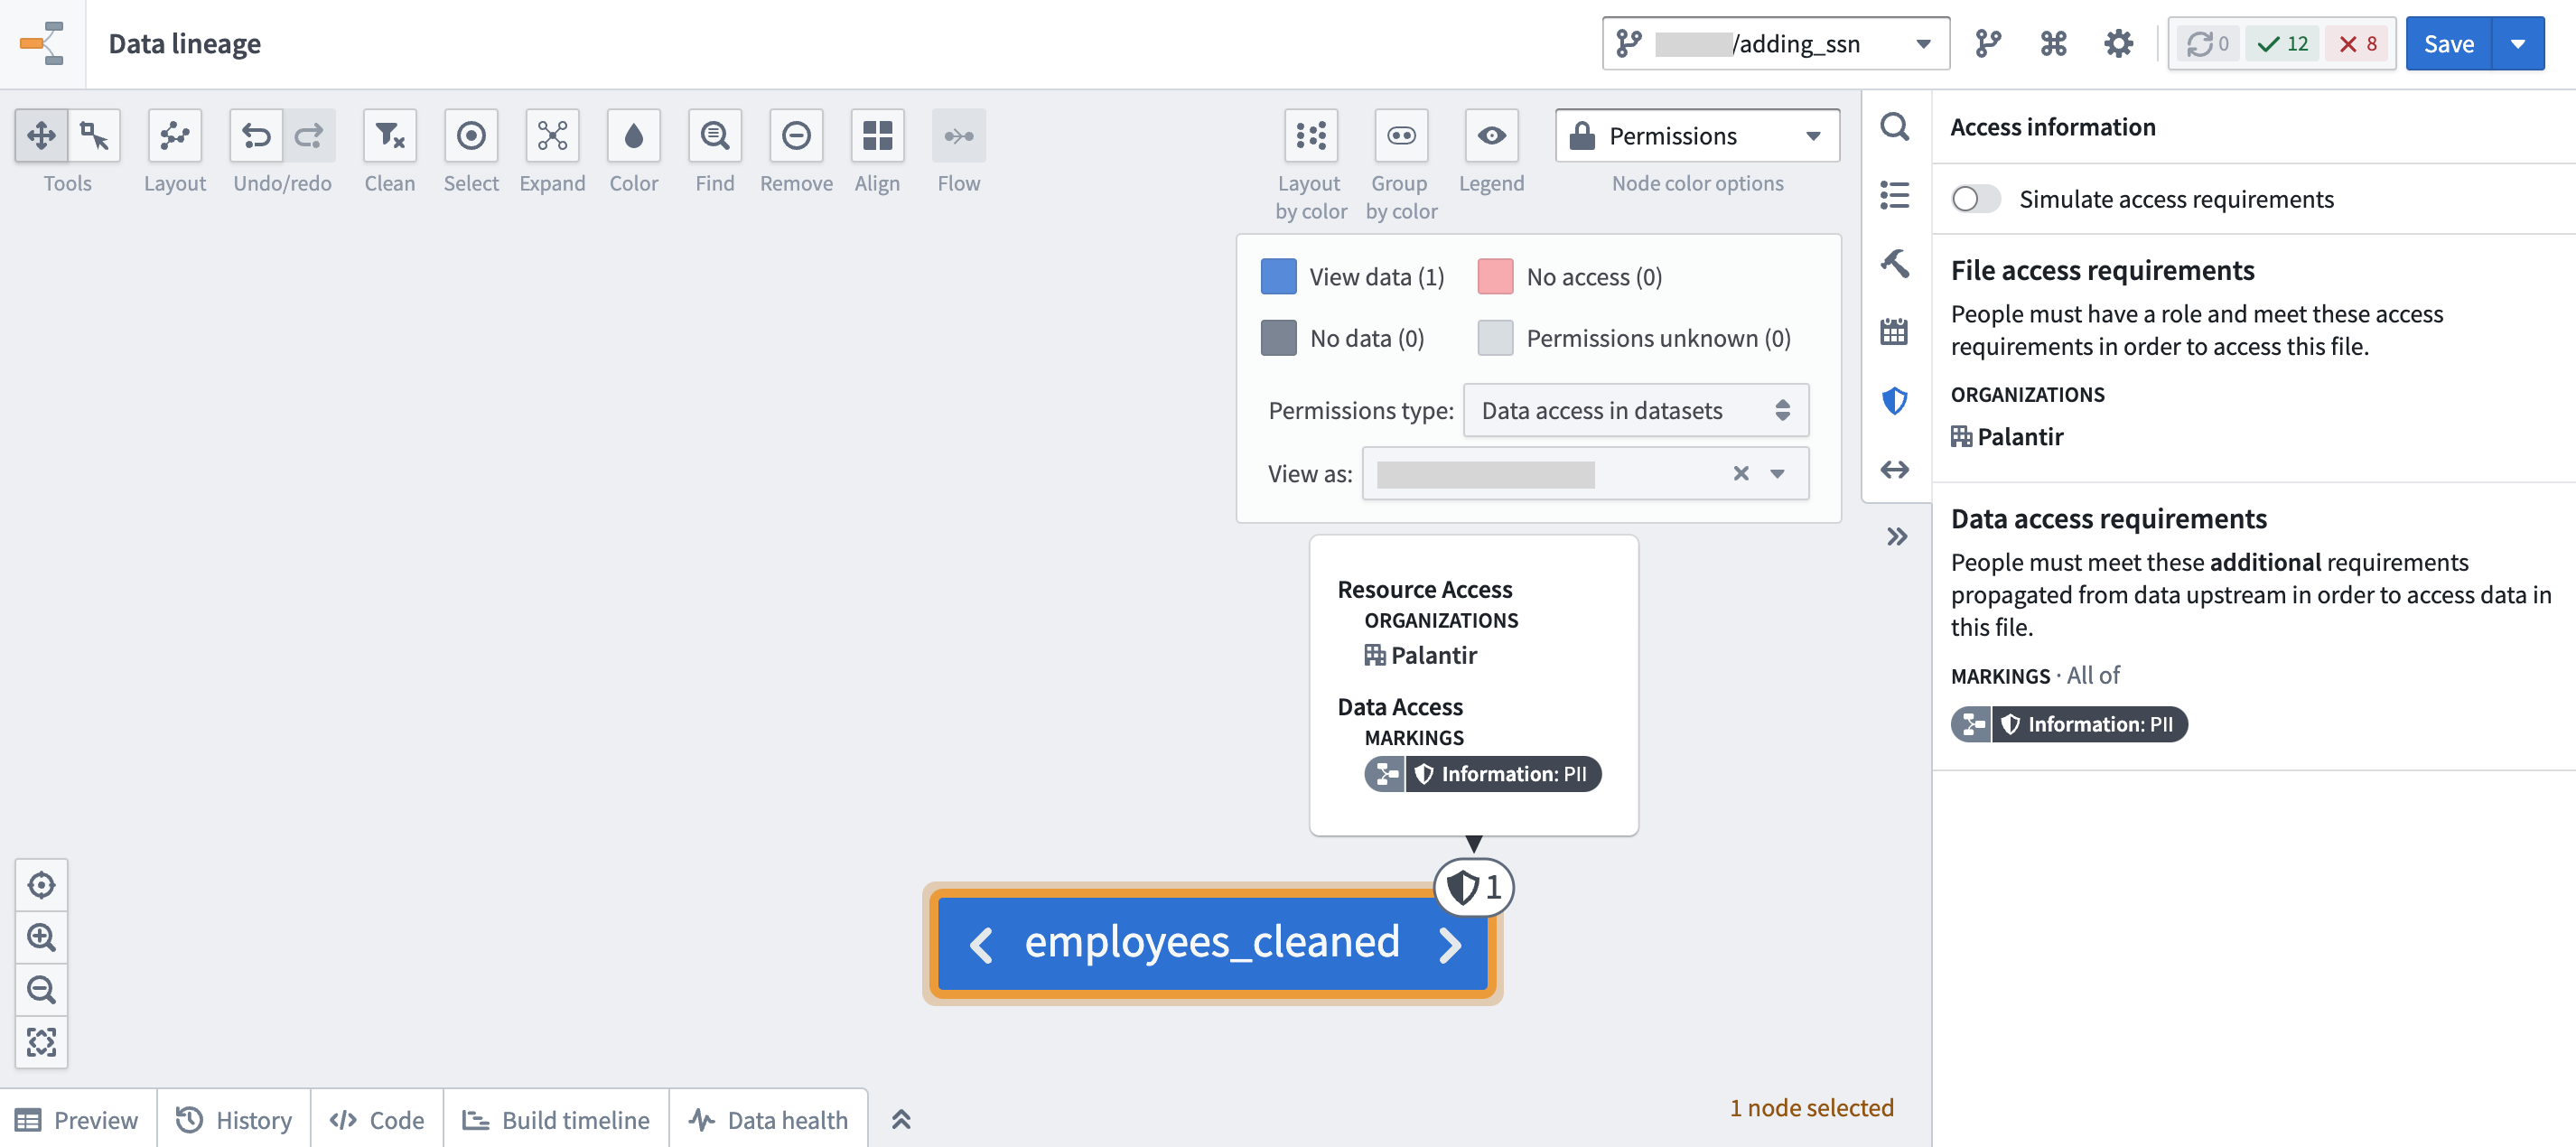
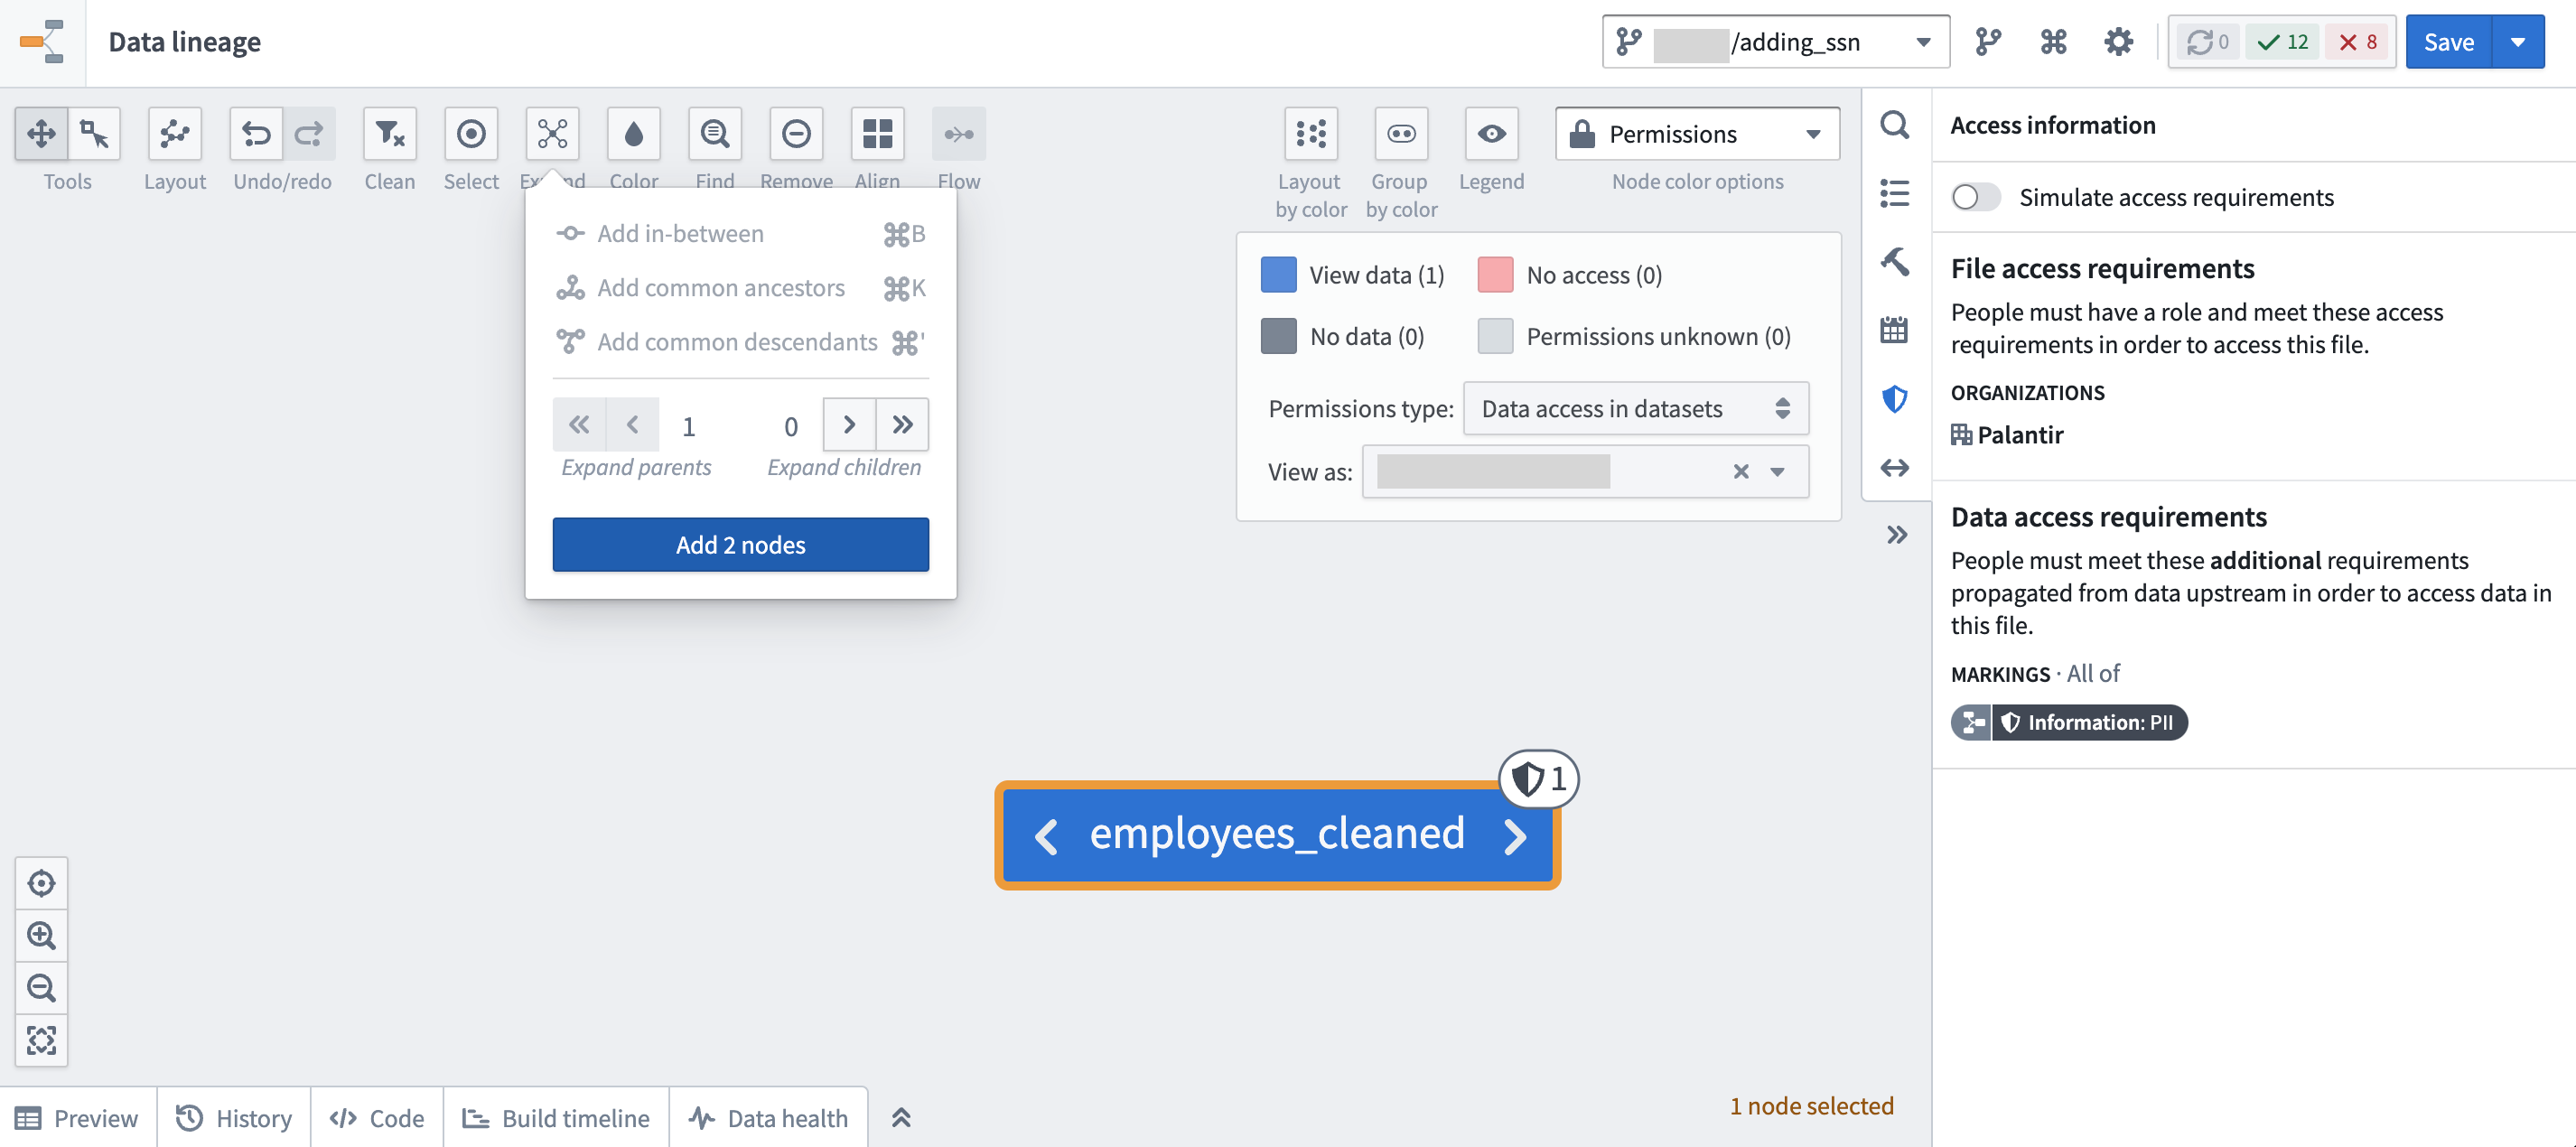
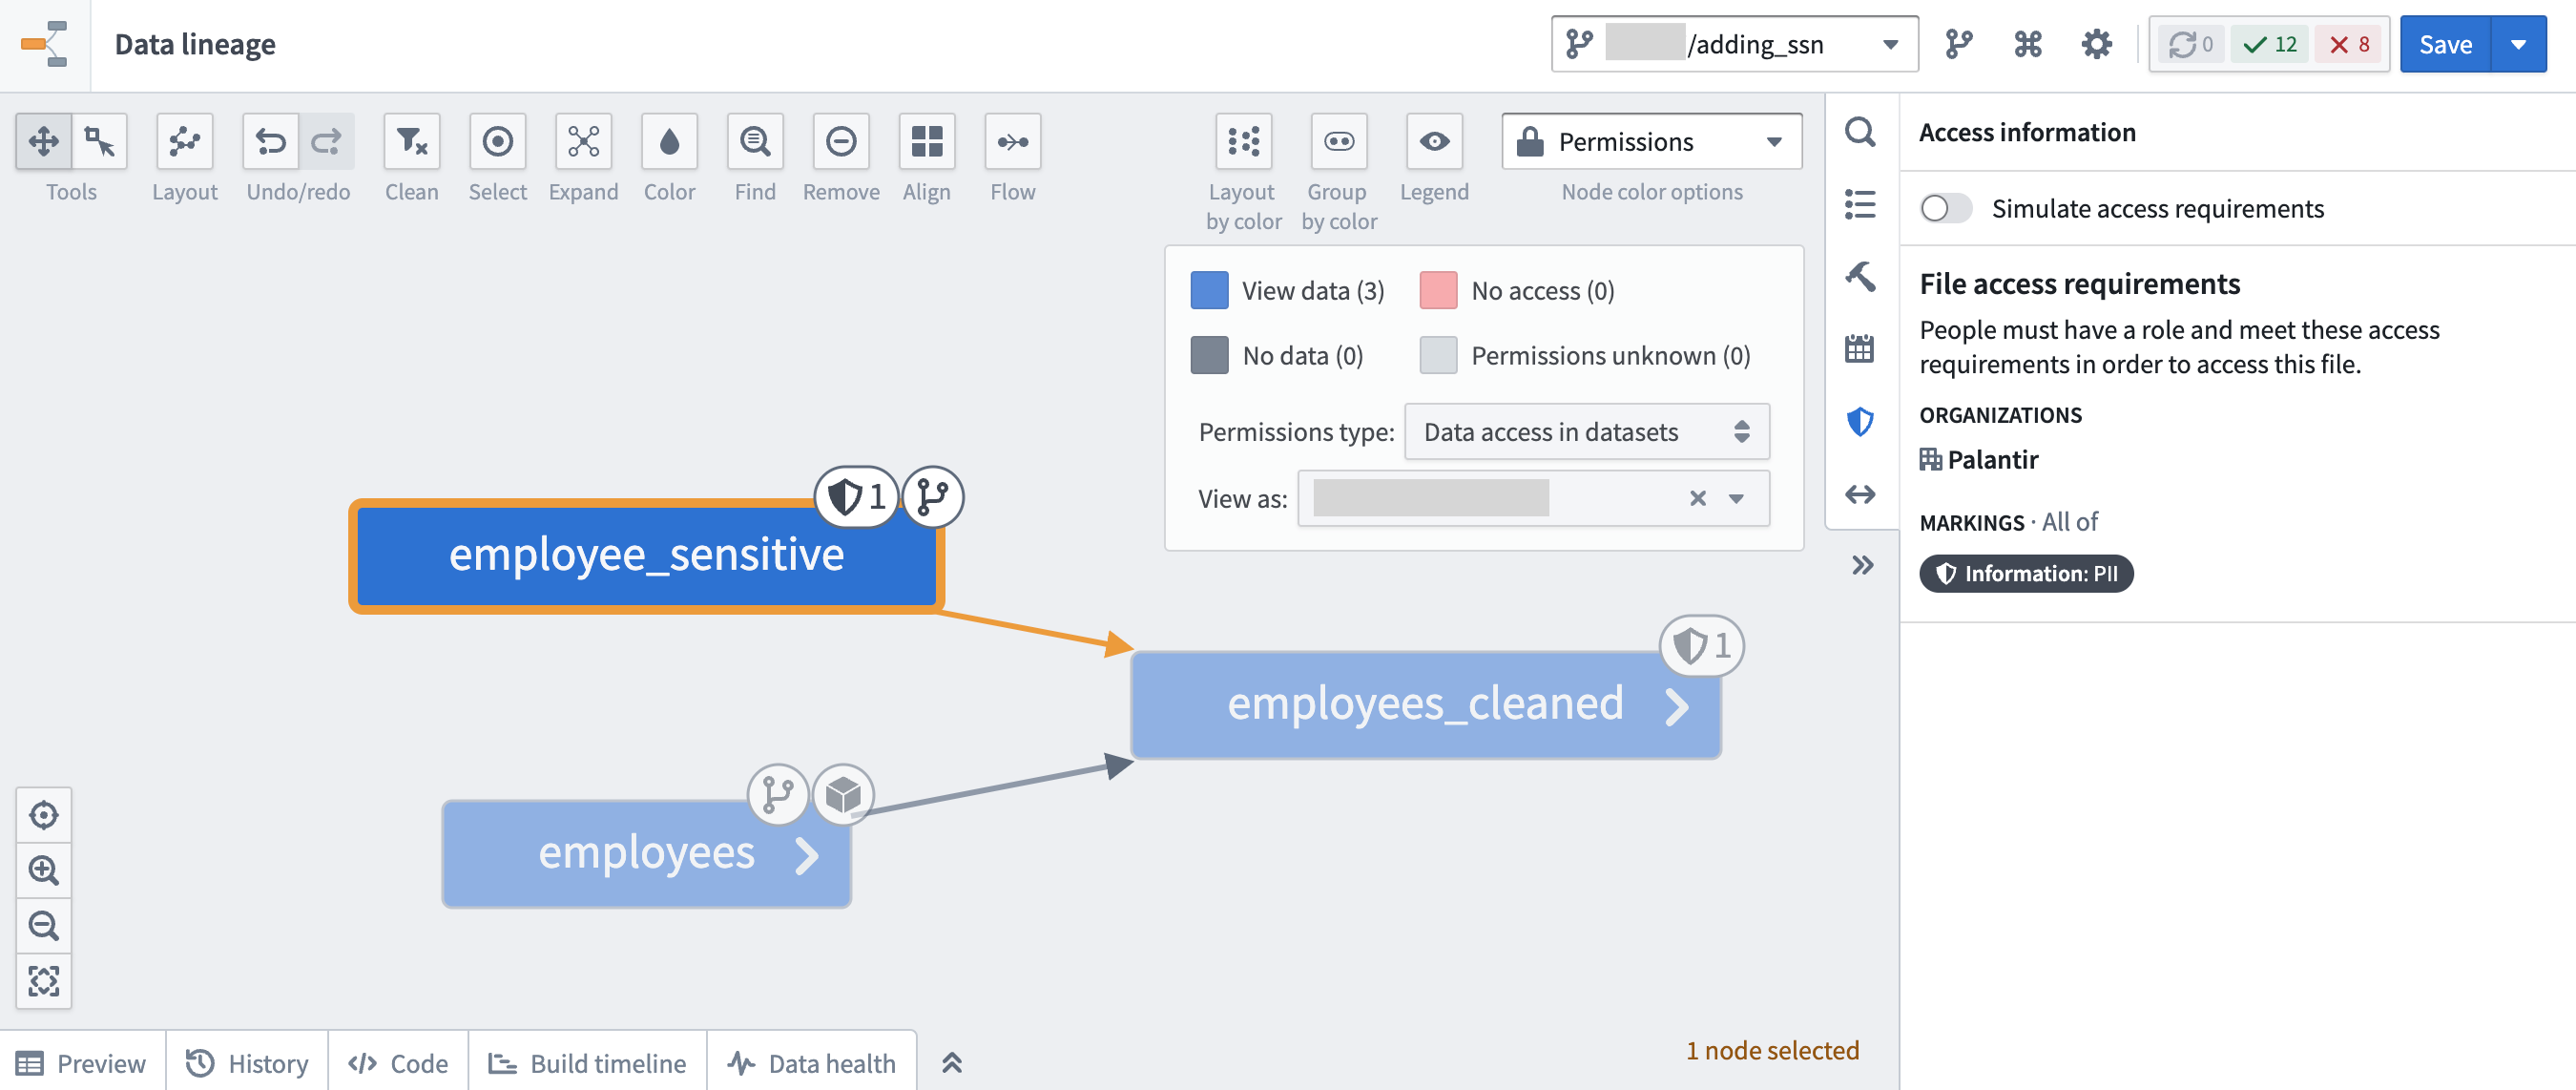
Data Lineage アプリケーションで、凡例 > 権限の種類:データセット内のデータアクセスをクリックします。次に、データリネージの上流のノードをすべて展開し、データリネージをたどってマーキングの適用元を調べます。データの依存関係に沿って継承されたマーキングは、データリネージの補助アイコンで示されます。
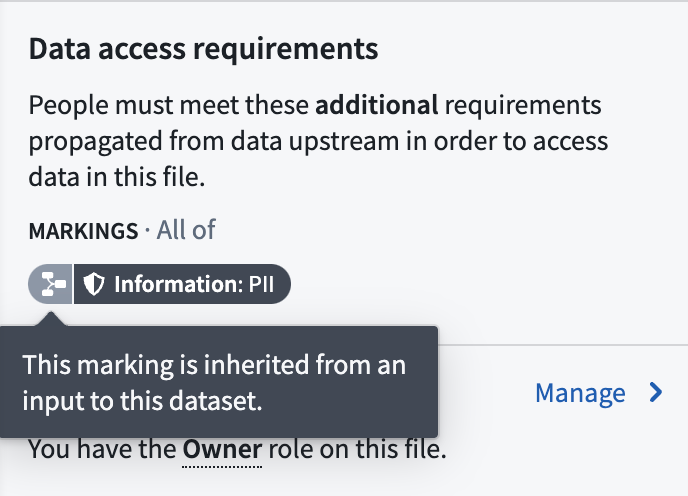
以下のスクリーンショットの例では、employee_sensitive データセットが PII マーキングの適用元です。
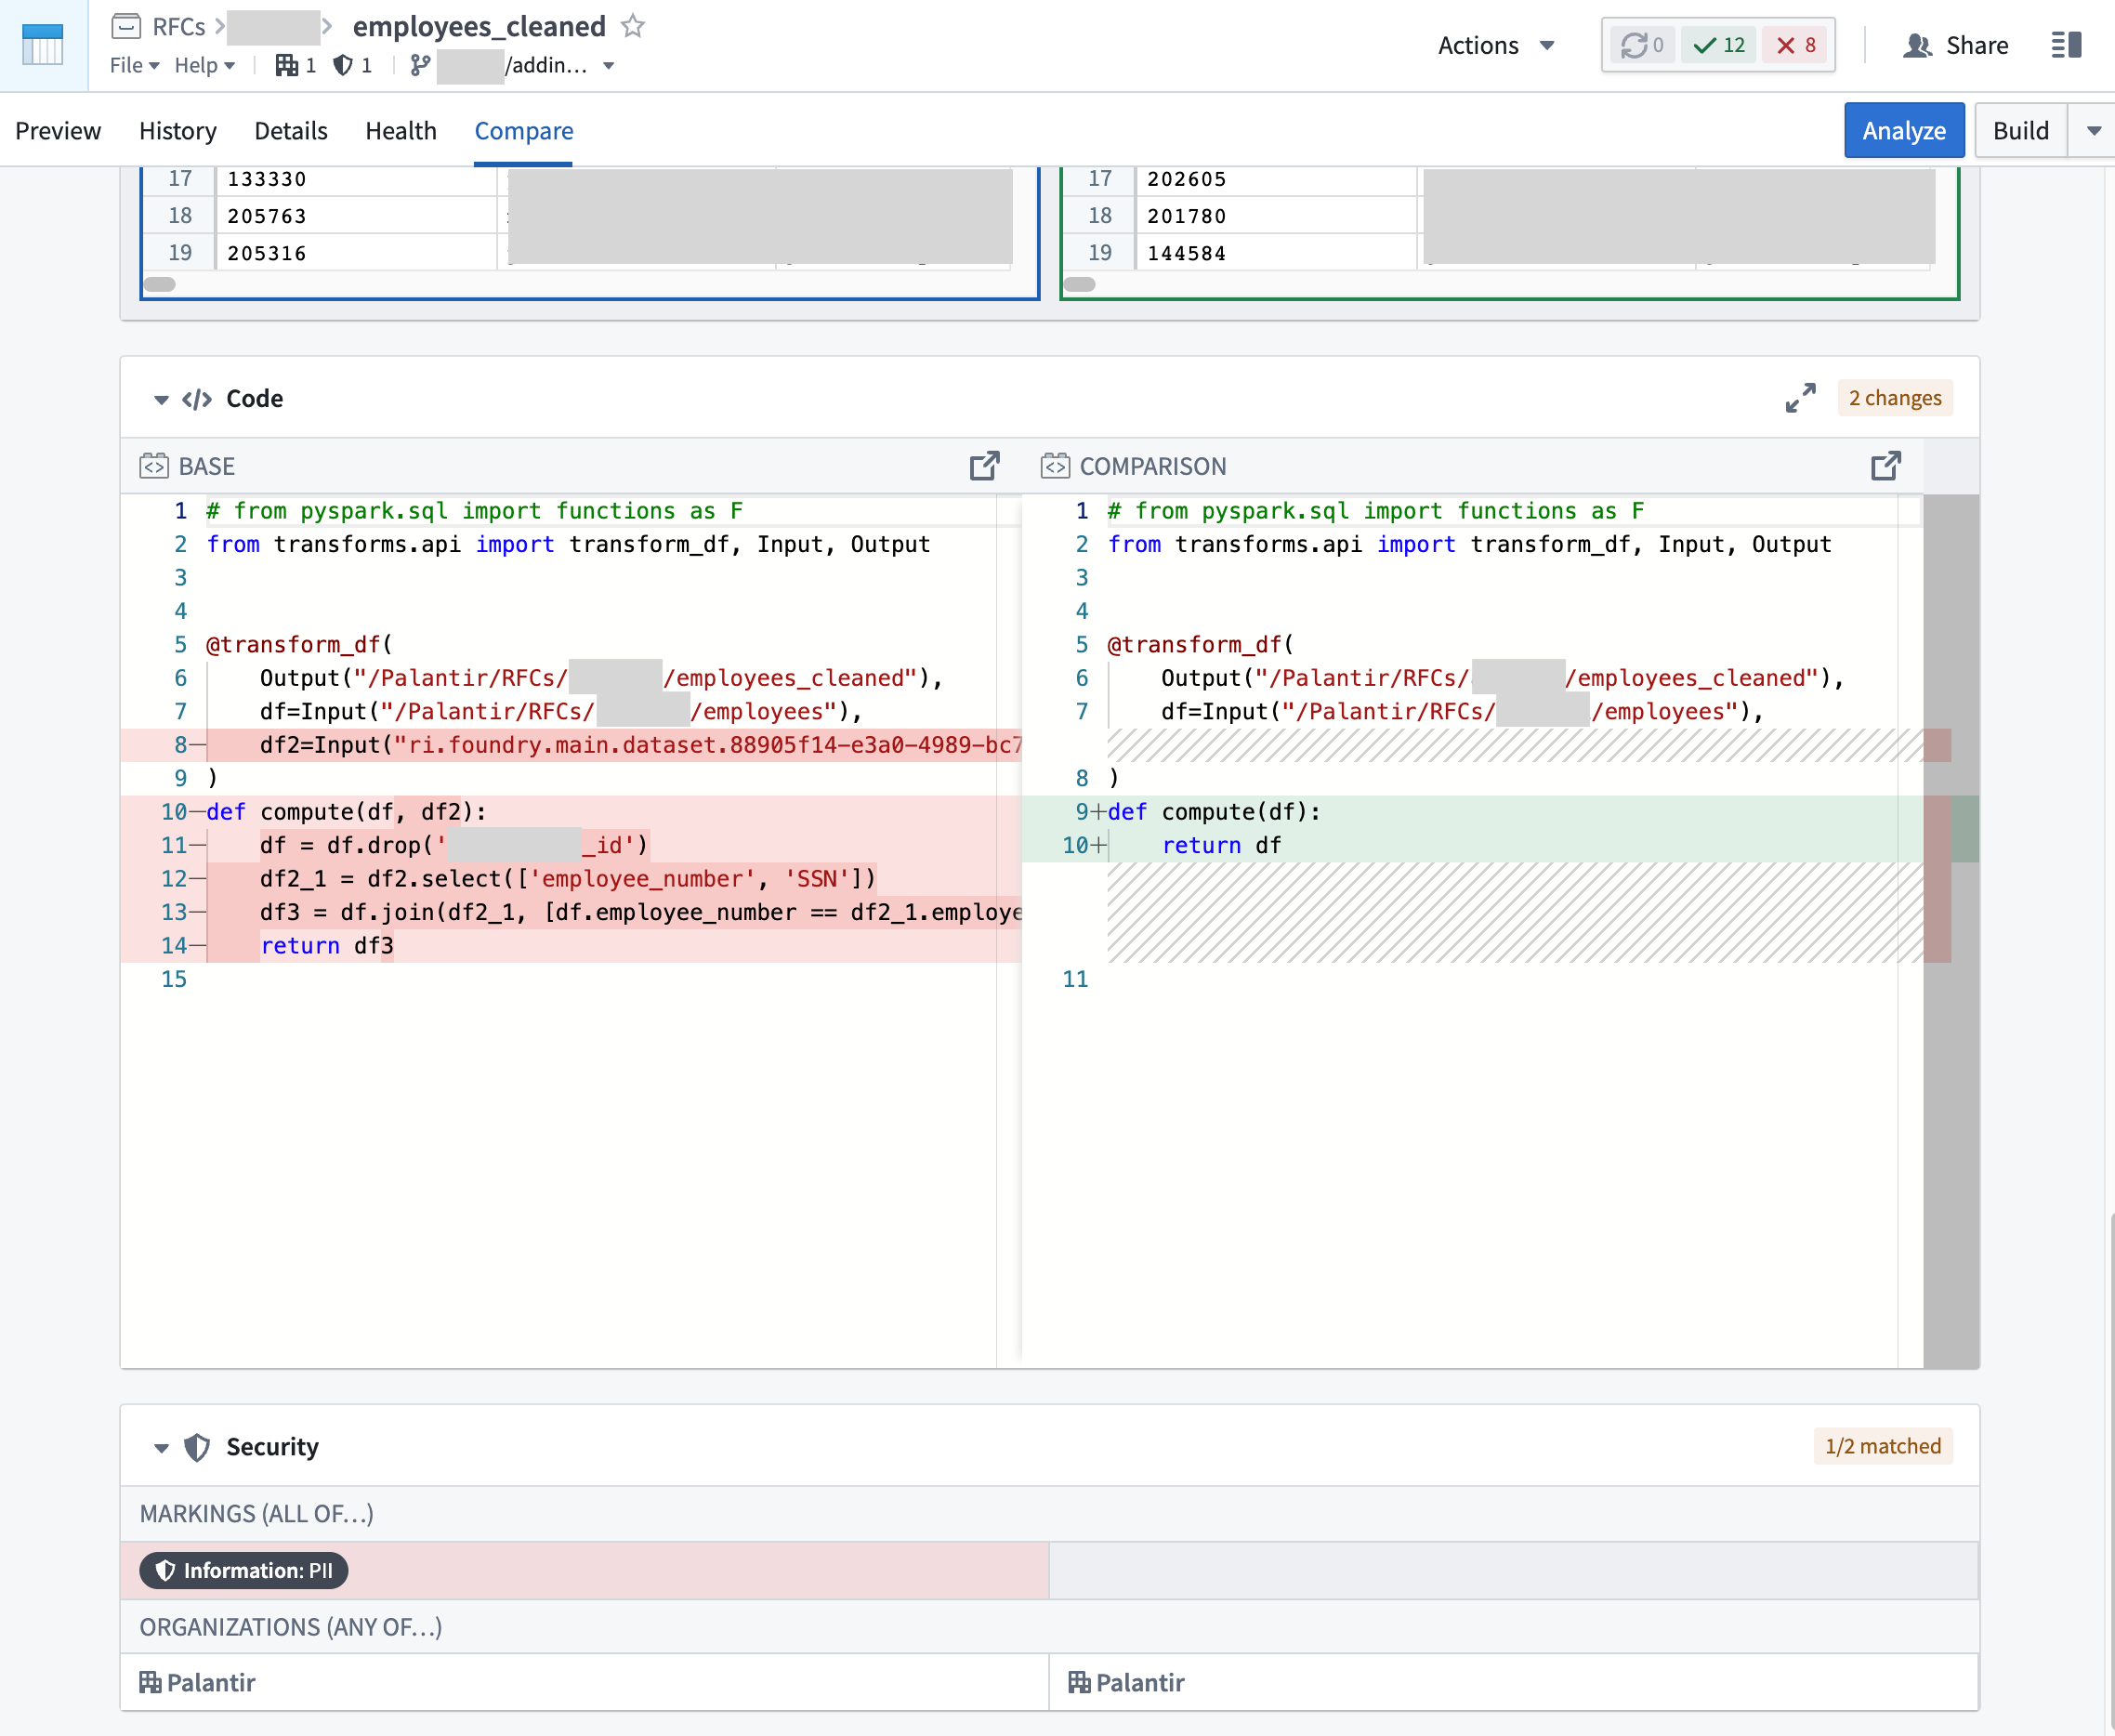
マーキングが具体的にいつ導入されたかを詳しく把握するには、対象ファイルのトランザクションを確認します。対象のファイルを開いて比較タブに移動し、ブランチとタイムスタンプが異なるトランザクションを比較して、セキュリティとロジックにどのような変更が時系列で行われたかを調べます。
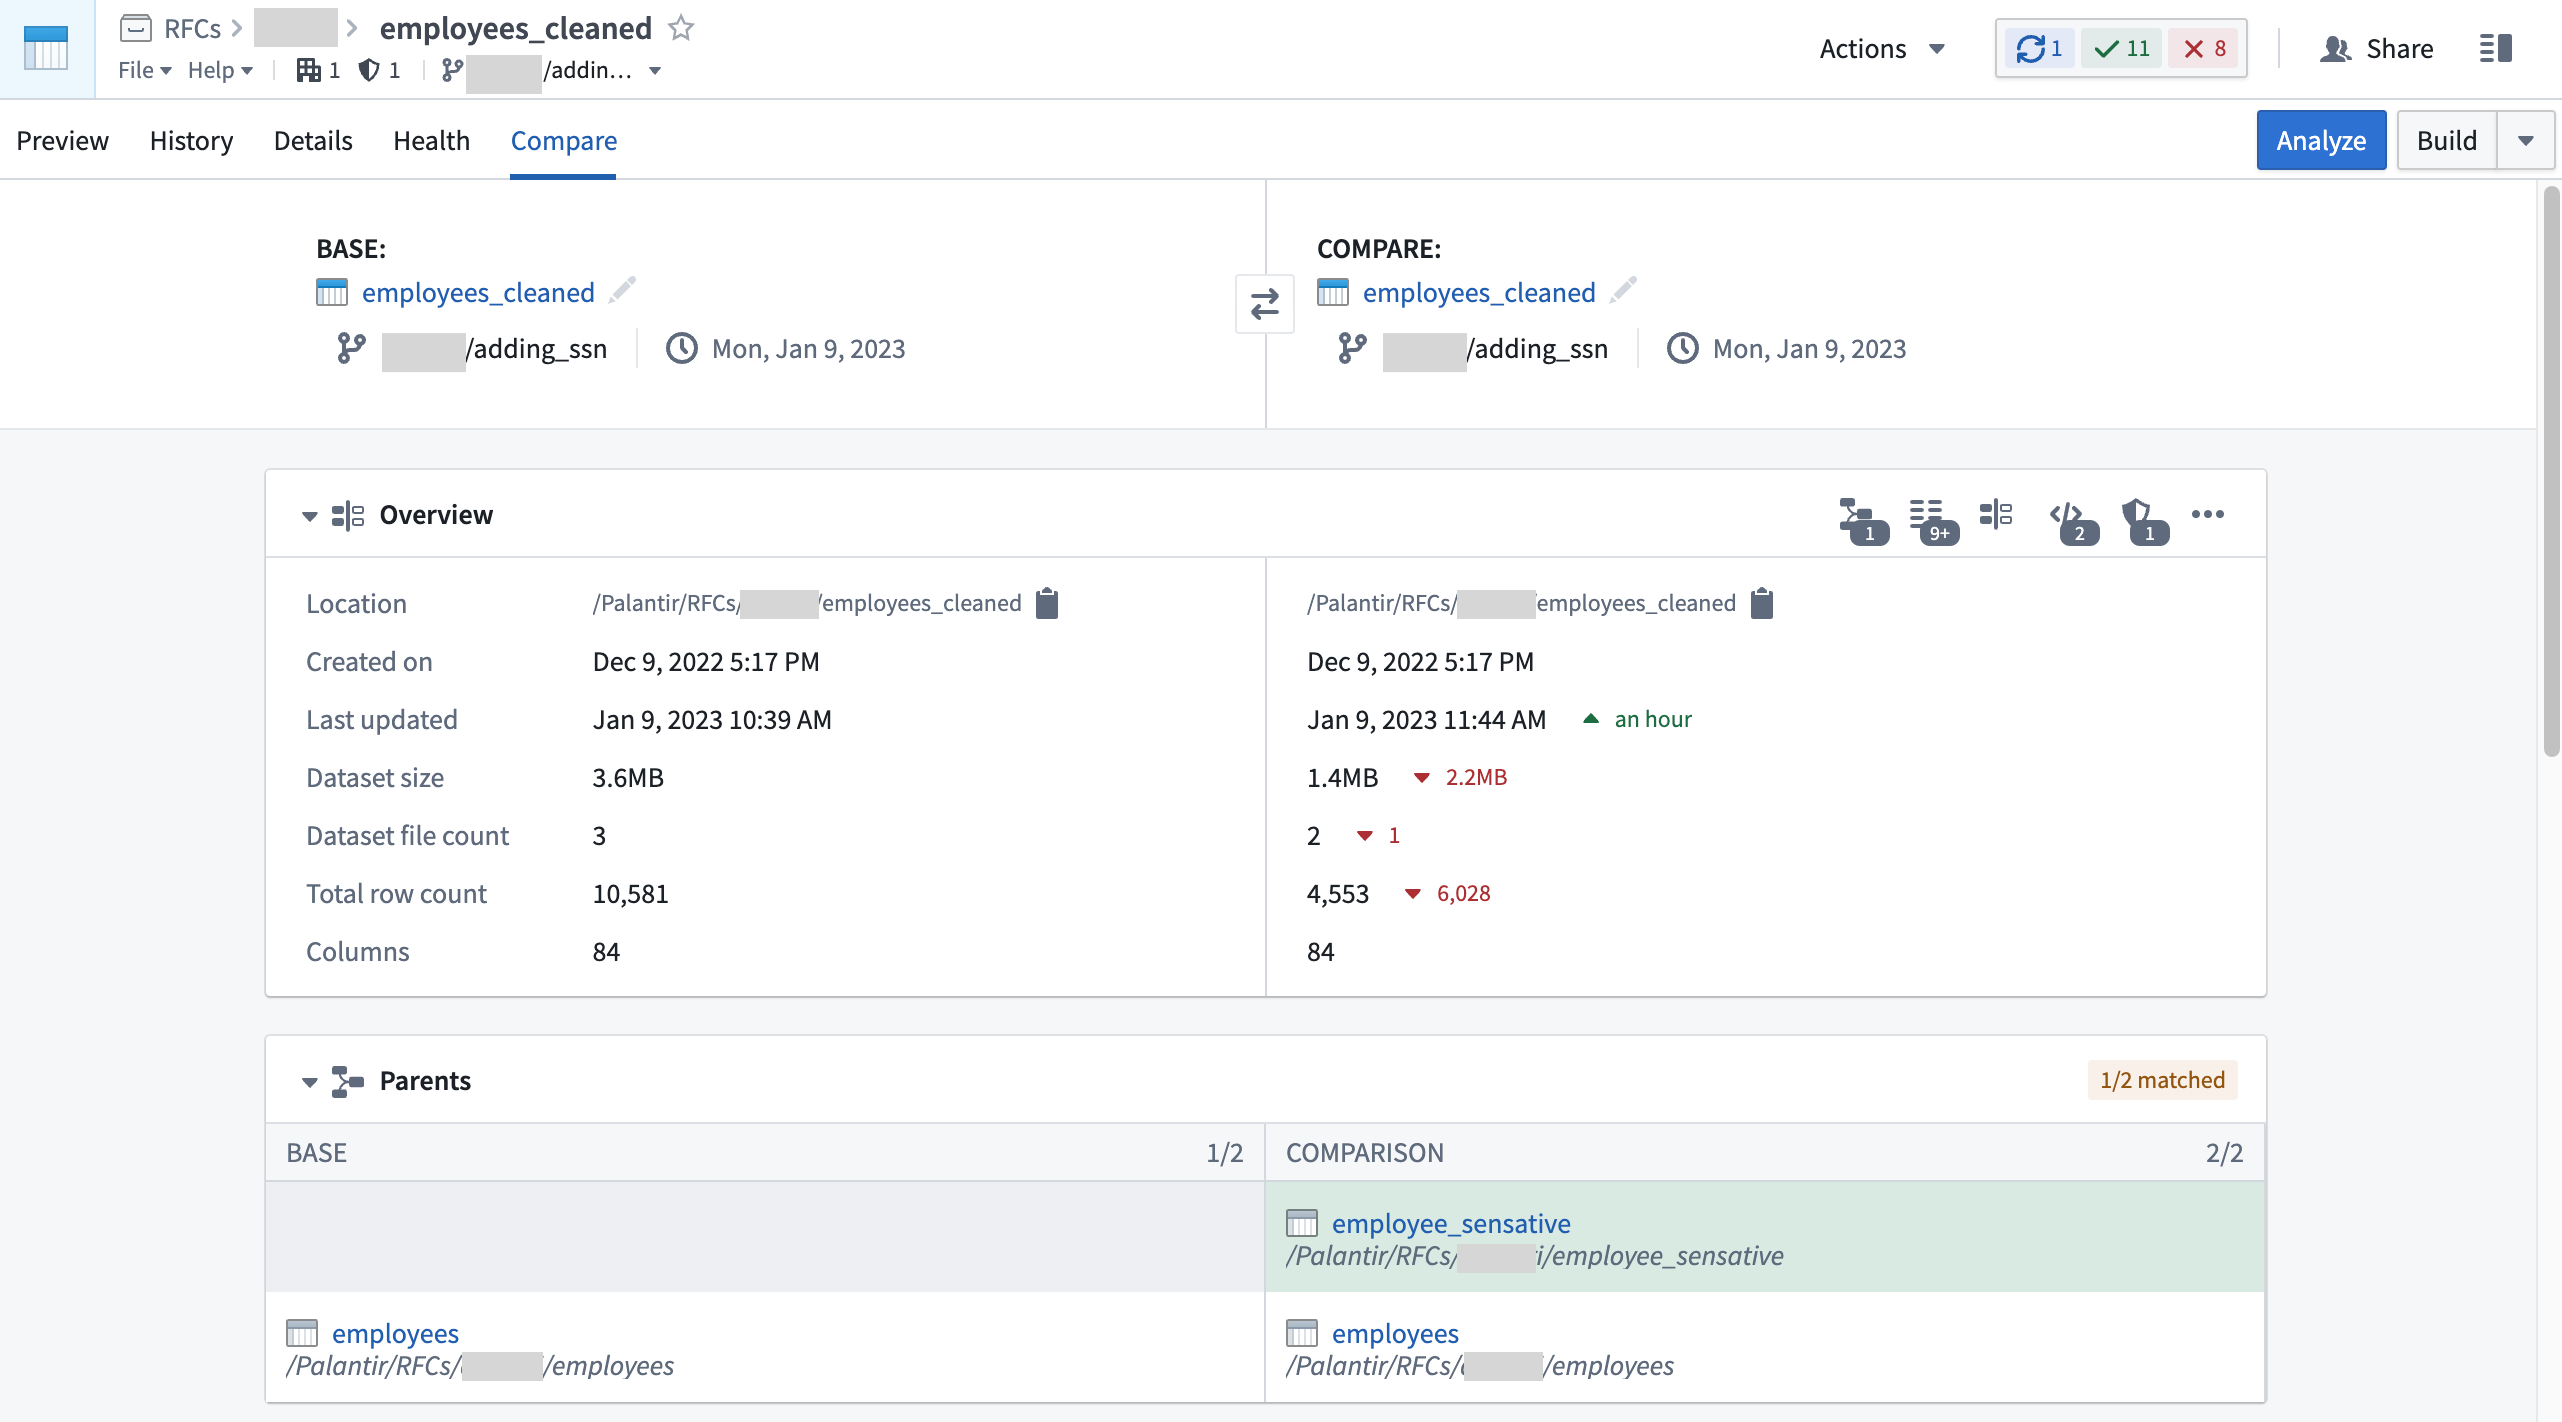
トランザクション比較ツールの下部では、ロジックとセキュリティの両方の変更を確認でき、マーキングが導入された時点や外された時点を正確に特定するのに役立ちます。以下の例では、新しい入力が追加されたことで PII マーキングが導入されています。
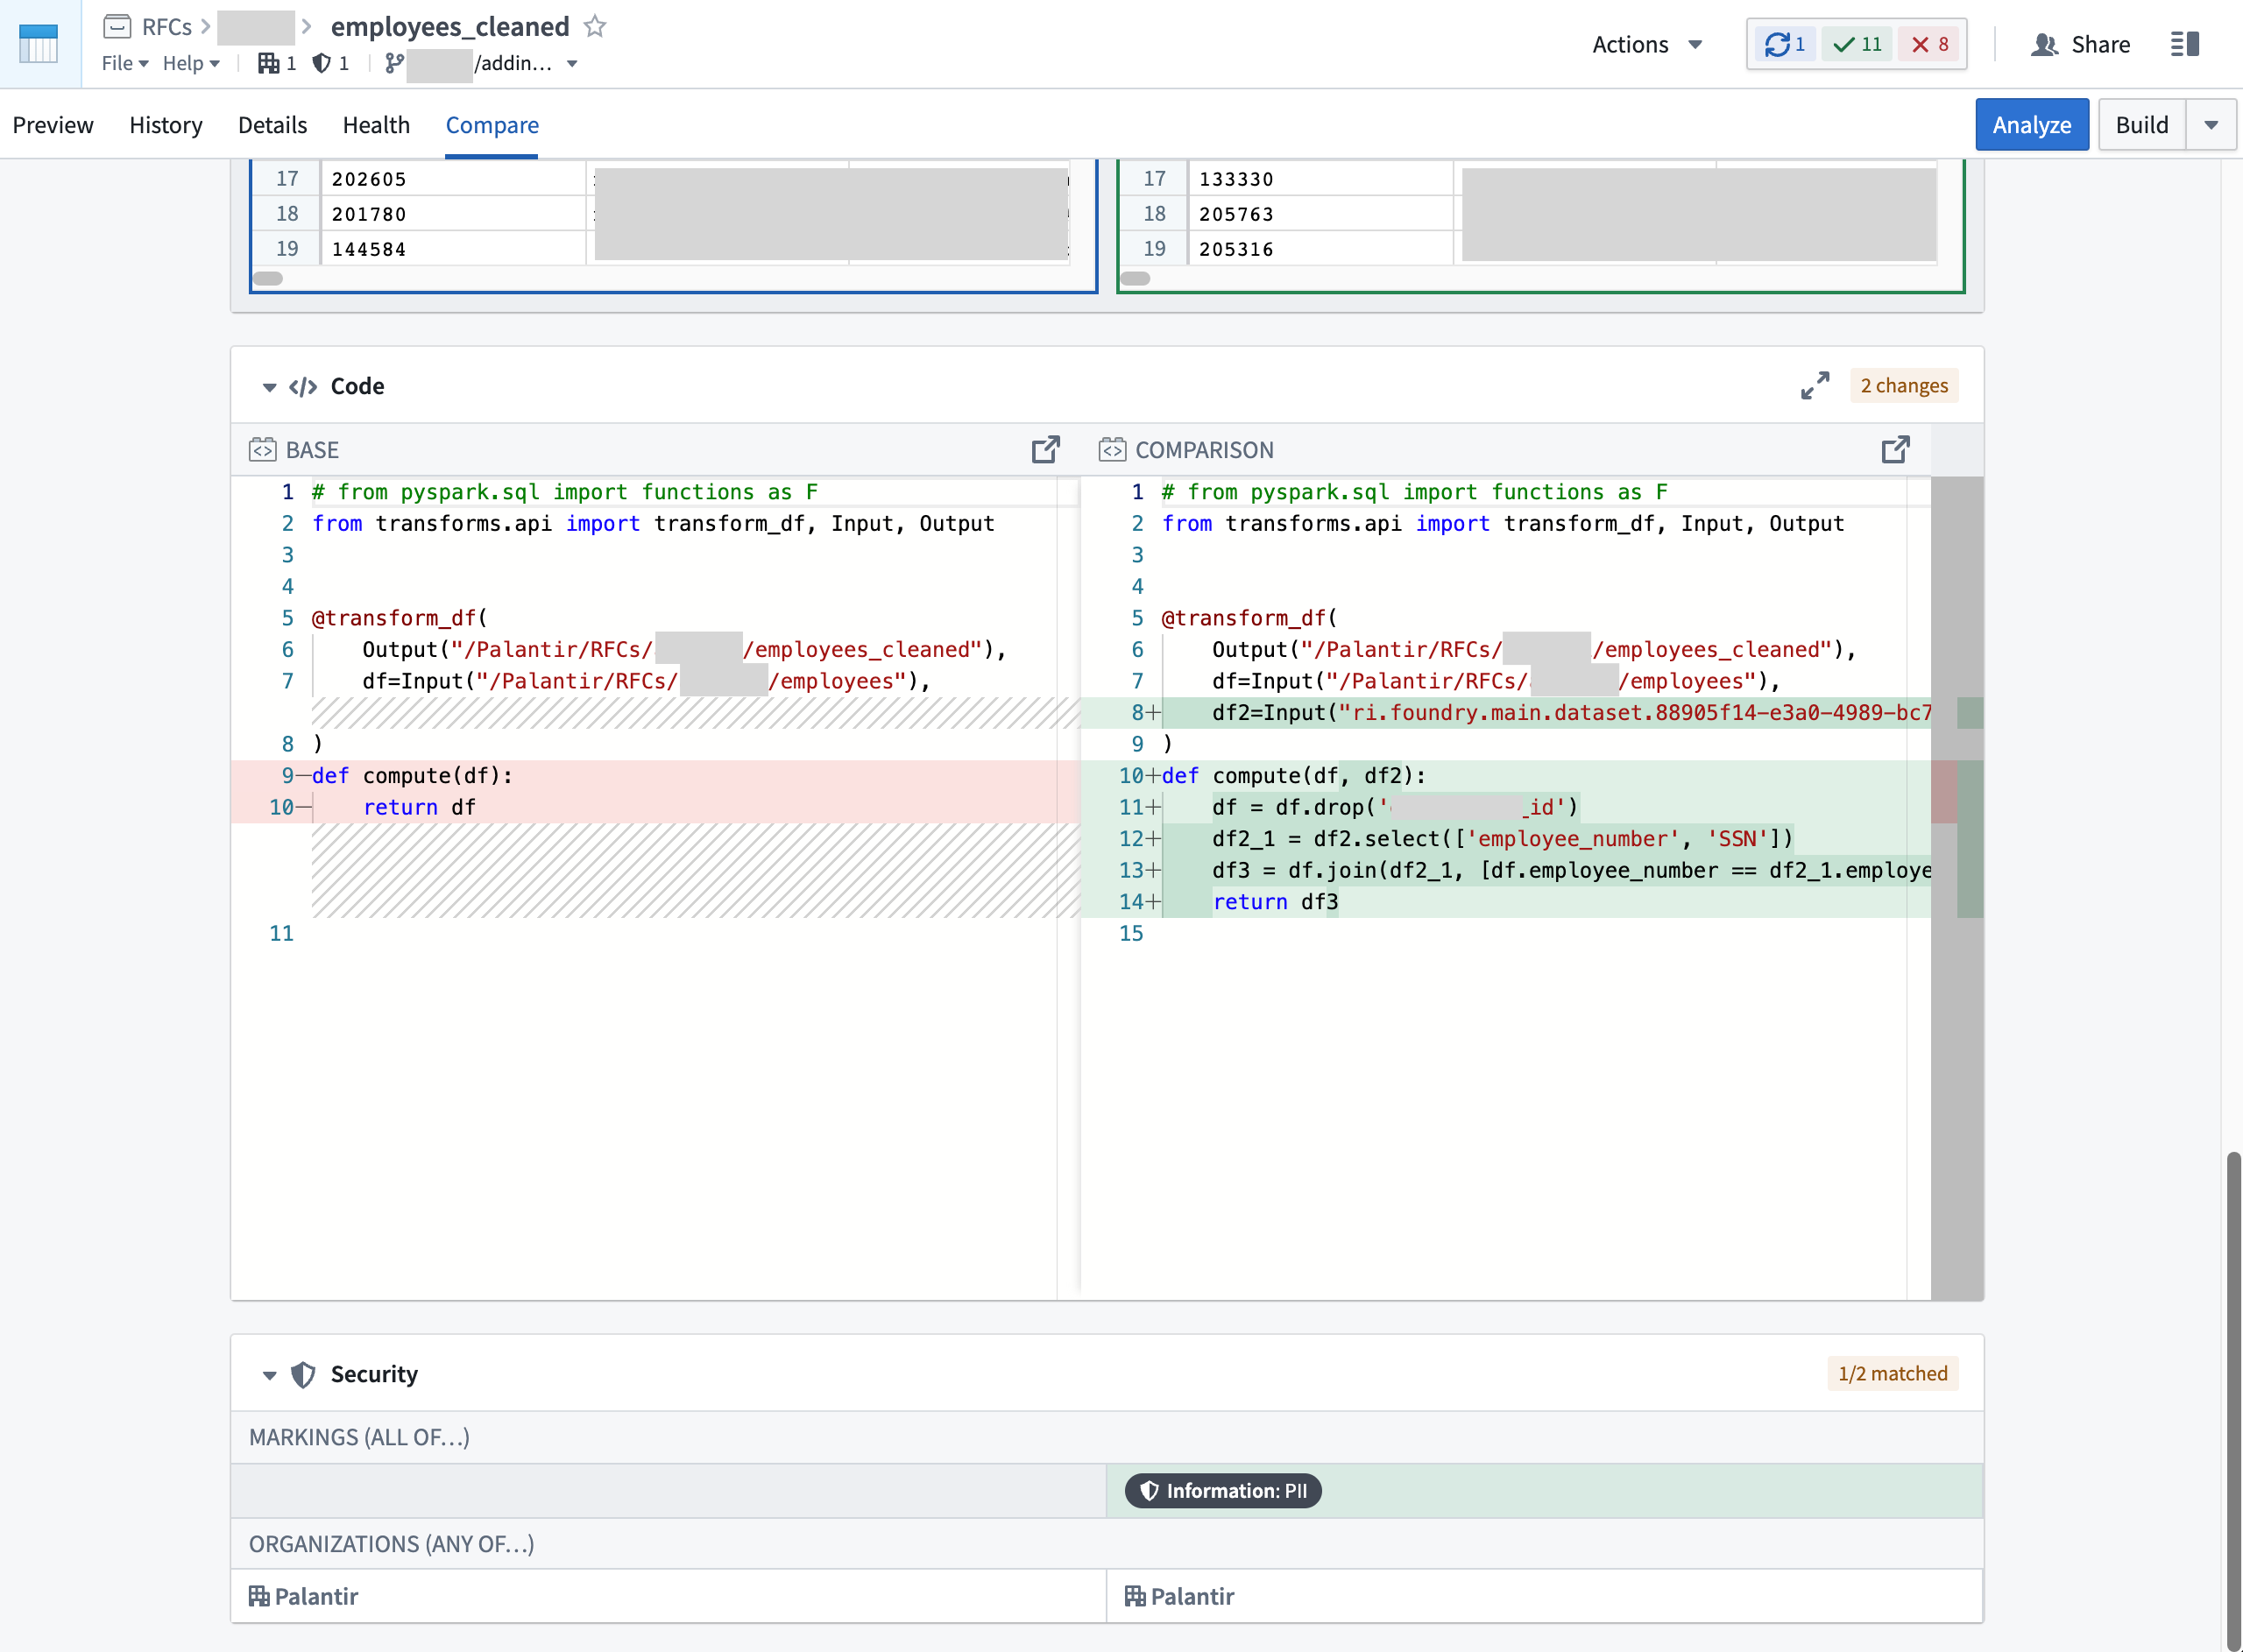
以下の例では、ロジックから入力が削除されたことで PII マーキングが外れています。