注: 以下の翻訳の正確性は検証されていません。AIPを利用して英語版の原文から機械的に翻訳されたものです。
コードスキャンを有効にする
エンロールメント管理者は、Control Panel からエンロールメント内のリポジトリのスキャンを有効にできます。
以下の手順でコードスキャン設定ページを開きます。
- エンロールメントの Control Panel に移動します。
- 左側のサイドバーからすべての設定を選択します。
- セキュリティとガバナンス > コードスキャンまでスクロールします。
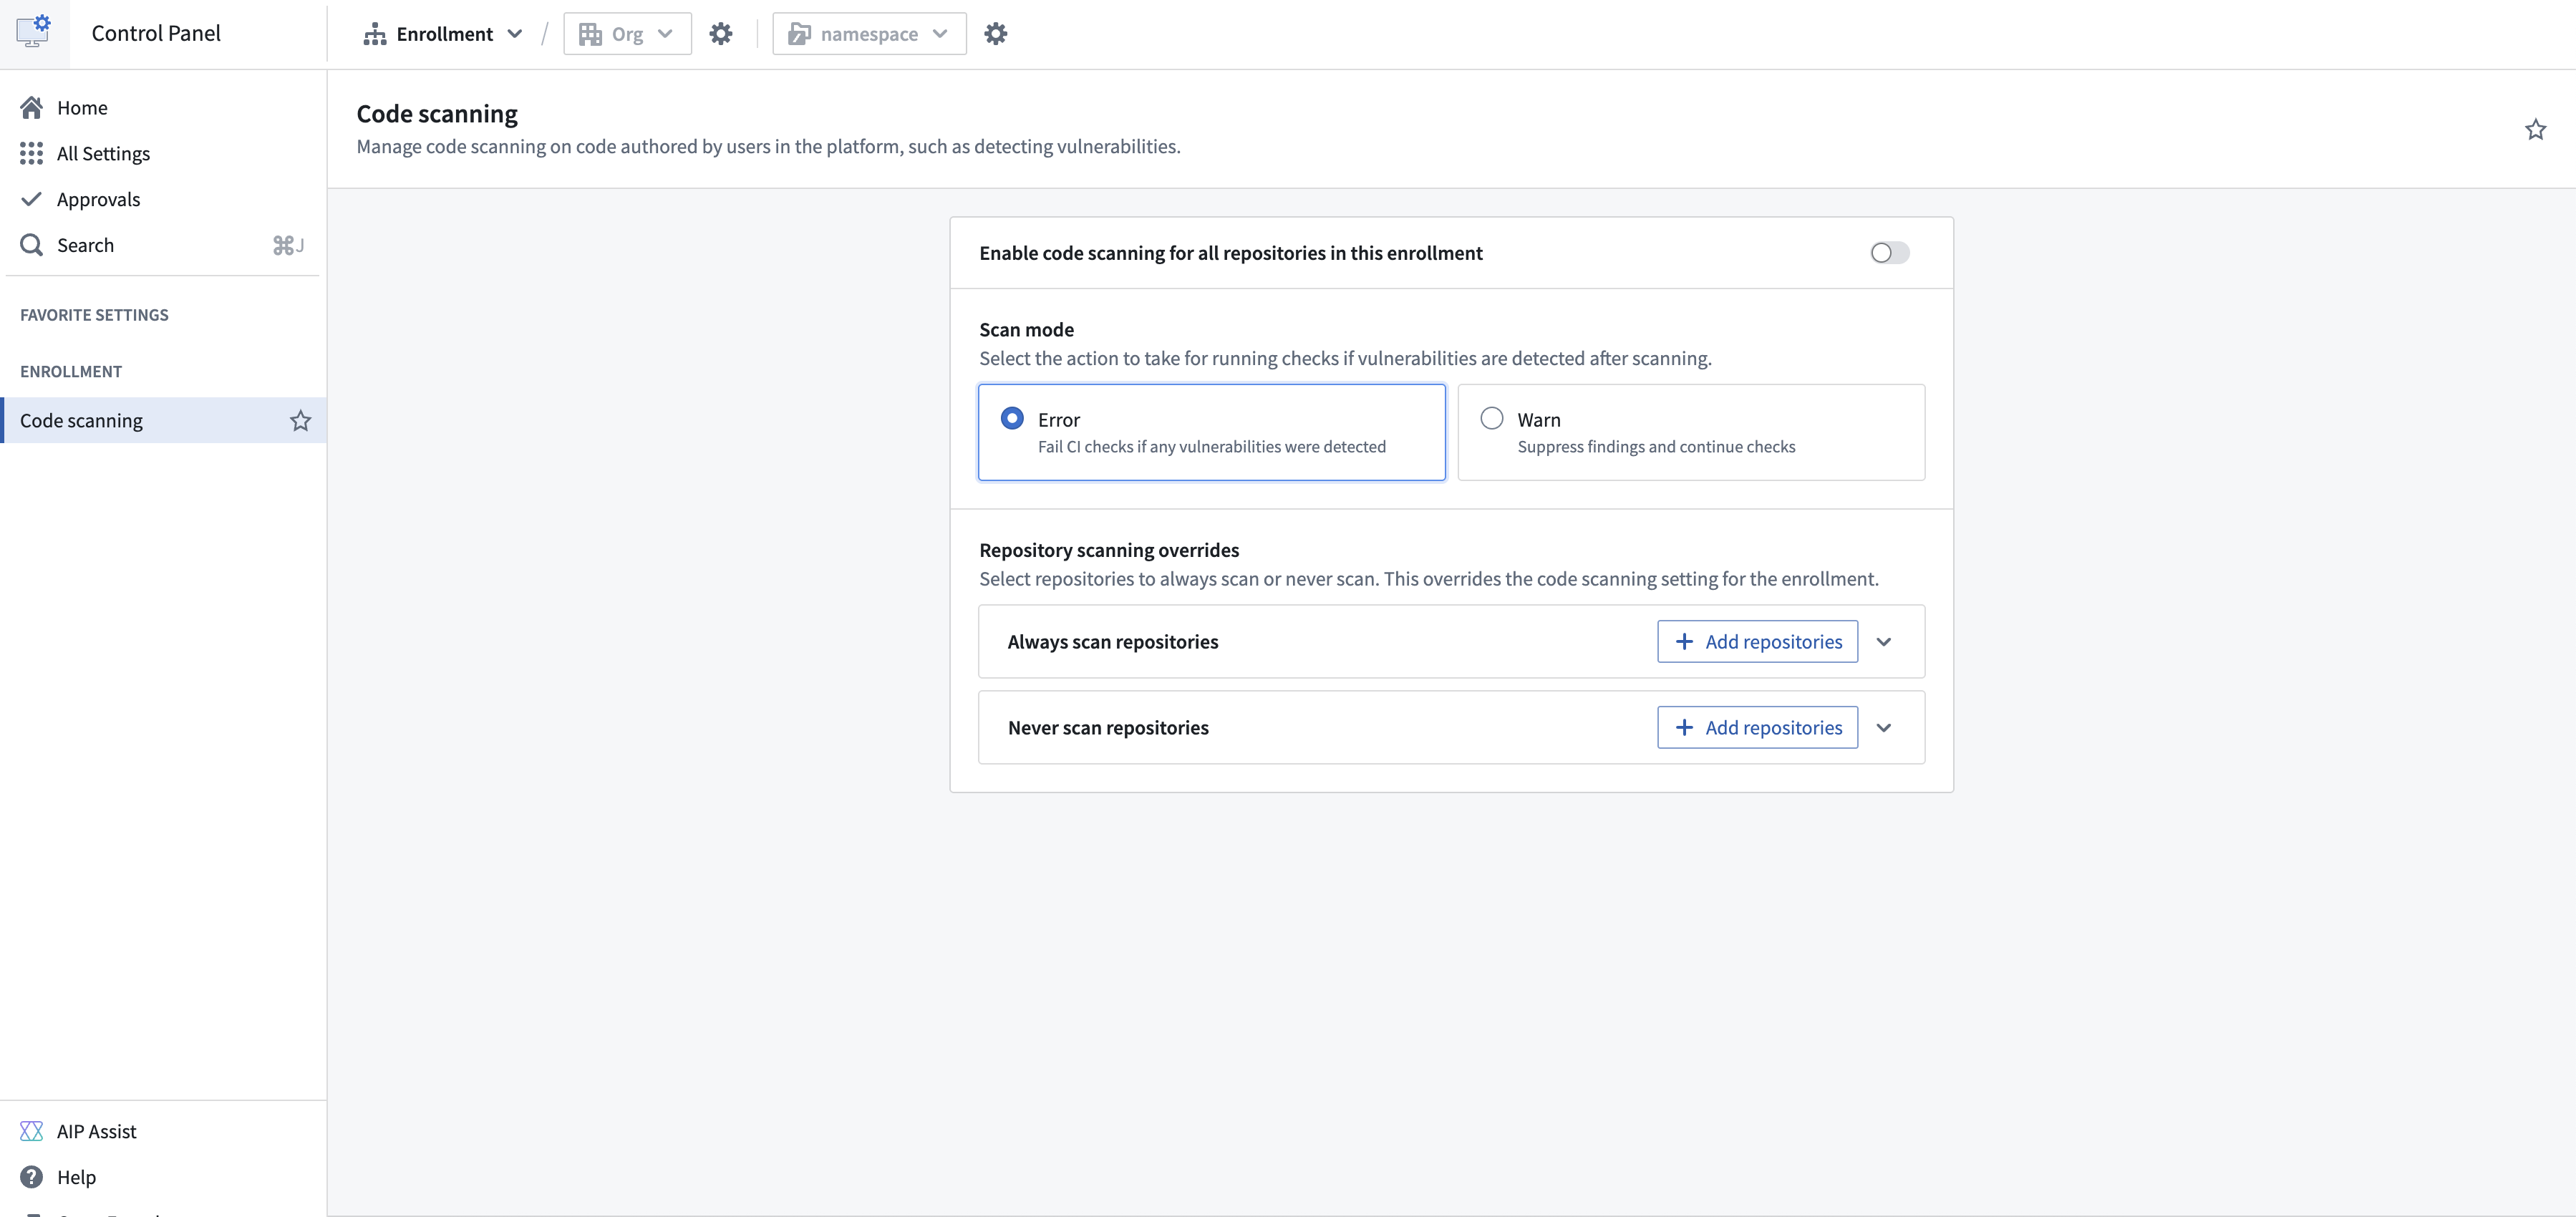
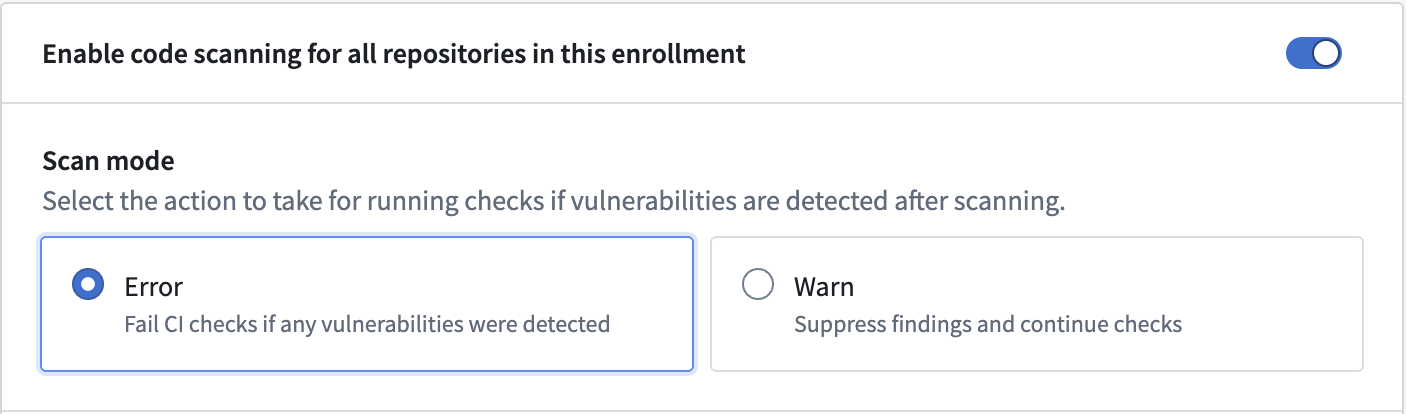
エンロールメント内のすべてのリポジトリでコードスキャンを有効にするには、オプションをオンにします。
スキャンで適用されるルールを確認または変更するには、ルールタブを選択します。コードスキャンルールの管理について詳しくはこちら。
スキャンのオーバーライド
特定のプロジェクトまたはリポジトリでコードスキャンを有効または無効にしたい場合は、オーバーライドのセクションを使用します。オーバーライドはエンロールメント全体の設定に関係なく適用され、一致する設定のうち、最も具体的なものから順に優先されます。
| 優先順位 | 設定 | 説明 |
|---|---|---|
| 1 | リポジトリのスキャンのオーバーライド | 単一のリポジトリに適用されます。プロジェクトのオーバーライドとエンロールメント全体の設定の両方より優先されます。 |
| 2 | プロジェクトのスキャンのオーバーライド | プロジェクト内のすべてのリポジトリに適用されます。エンロールメント全体の設定より優先されます。 |
| 3 | エンロールメント全体の設定 | オーバーライドの対象ではないすべてのリポジトリに適用されます。 |
たとえば、プロジェクトを常にスキャンしないプロジェクトに追加し、そのプロジェクト内の1個のリポジトリを常にスキャンするリポジトリに追加した場合、そのリポジトリのみがスキャンされます。
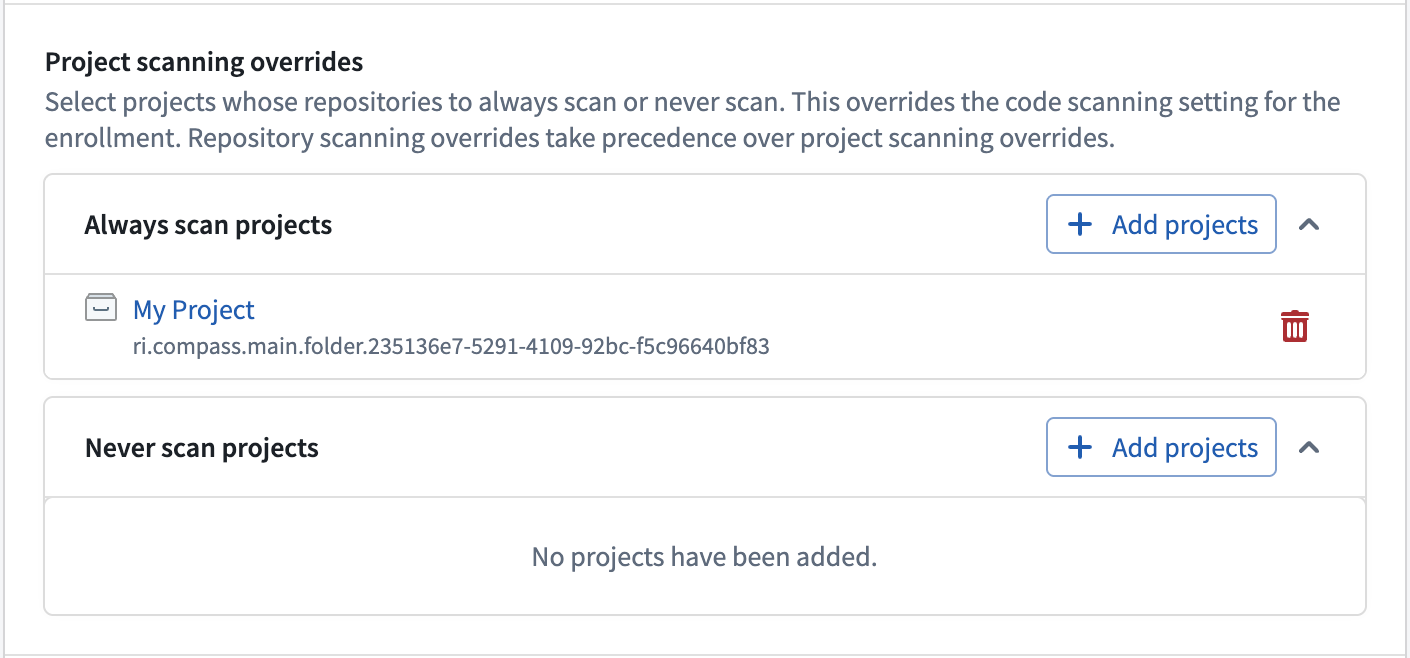
プロジェクトのスキャンのオーバーライド
プロジェクト内のすべてのリポジトリでコードスキャンを有効または無効にするには、常にスキャンするプロジェクトまたは常にスキャンしないプロジェクトのセクションにプロジェクトを追加します。
常にスキャンするプロジェクトに記載されているプロジェクト内のリポジトリでは、エンロールメントでコードスキャンが有効になっていなくても、脆弱性のスキャンが実行されます。一方、常にスキャンしないプロジェクトに記載されているプロジェクト内のリポジトリは、エンロールメントのコードスキャンのステータスに関係なくスキャンされません。
リポジトリのスキャンのオーバーライド
特定のリポジトリでコードスキャンを有効または無効にしたい場合は、常にスキャンするリポジトリまたは常にスキャンしないリポジトリのセクションにリポジトリを追加します。
常にスキャンするリポジトリに含まれるリポジトリでは、エンロールメントでコードスキャンが有効になっていなくても、脆弱性のスキャンが実行されます。一方、常にスキャンしないリポジトリに記載されているリポジトリでは、エンロールメントのコードスキャンのステータスに関係なく、脆弱性のスキャンは実行されません。
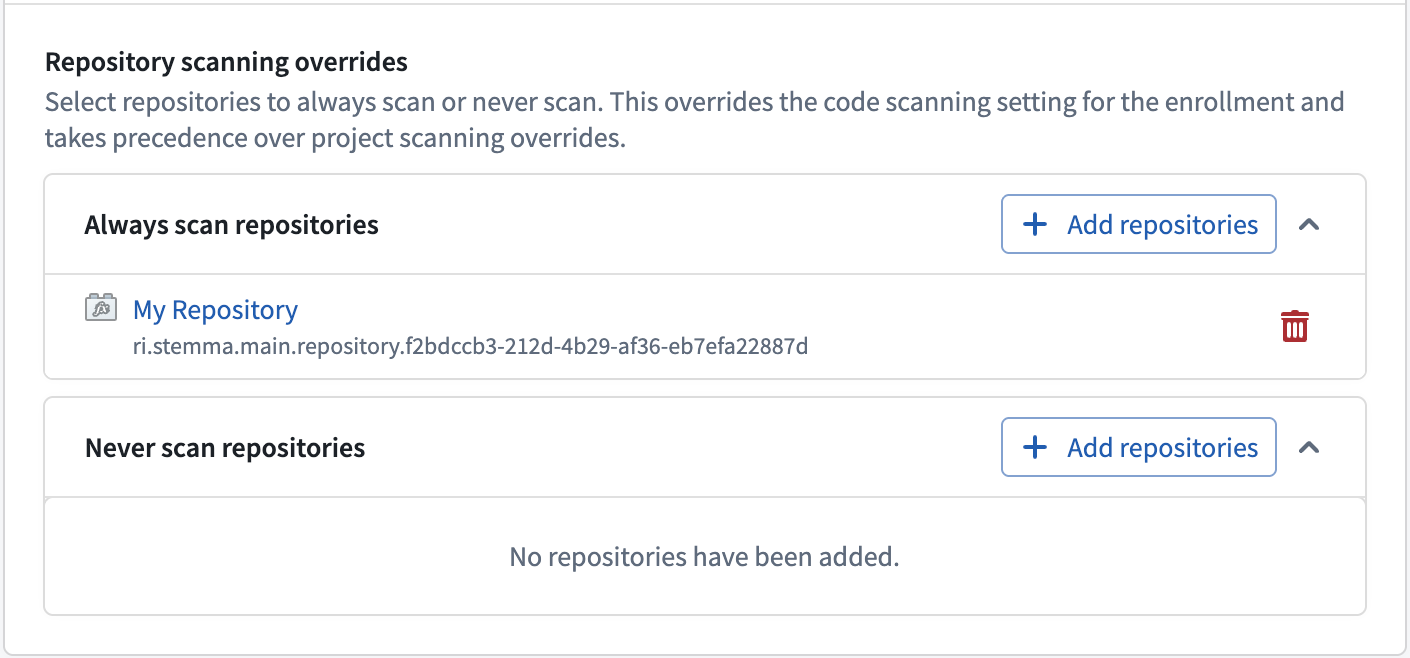
スキャンモード
スキャンモードは、コードスキャンの完了後に脆弱性が検出された場合のチェックの動作を決定します。
- エラー: エラーモードでは、脆弱性が検出されるとチェックに失敗します。ユーザーは問題を修正し、チェックを再実行する必要があります。
- 警告: 警告モードでは、チェックは続行され、検出された脆弱性は無視されます。