注: 以下の翻訳の正確性は検証されていません。AIPを利用して英語版の原文から機械的に翻訳されたものです。
機密データを保護する
データ基盤を保護するで説明したように、さまざまなプロジェクトのデータへのアクセスは、プロジェクトの所有者が管理できます。これは任意アクセス制御 ↗と呼ばれます。ただし、機密データには、より強力で一元的なアクセス制御モデルが必要です。
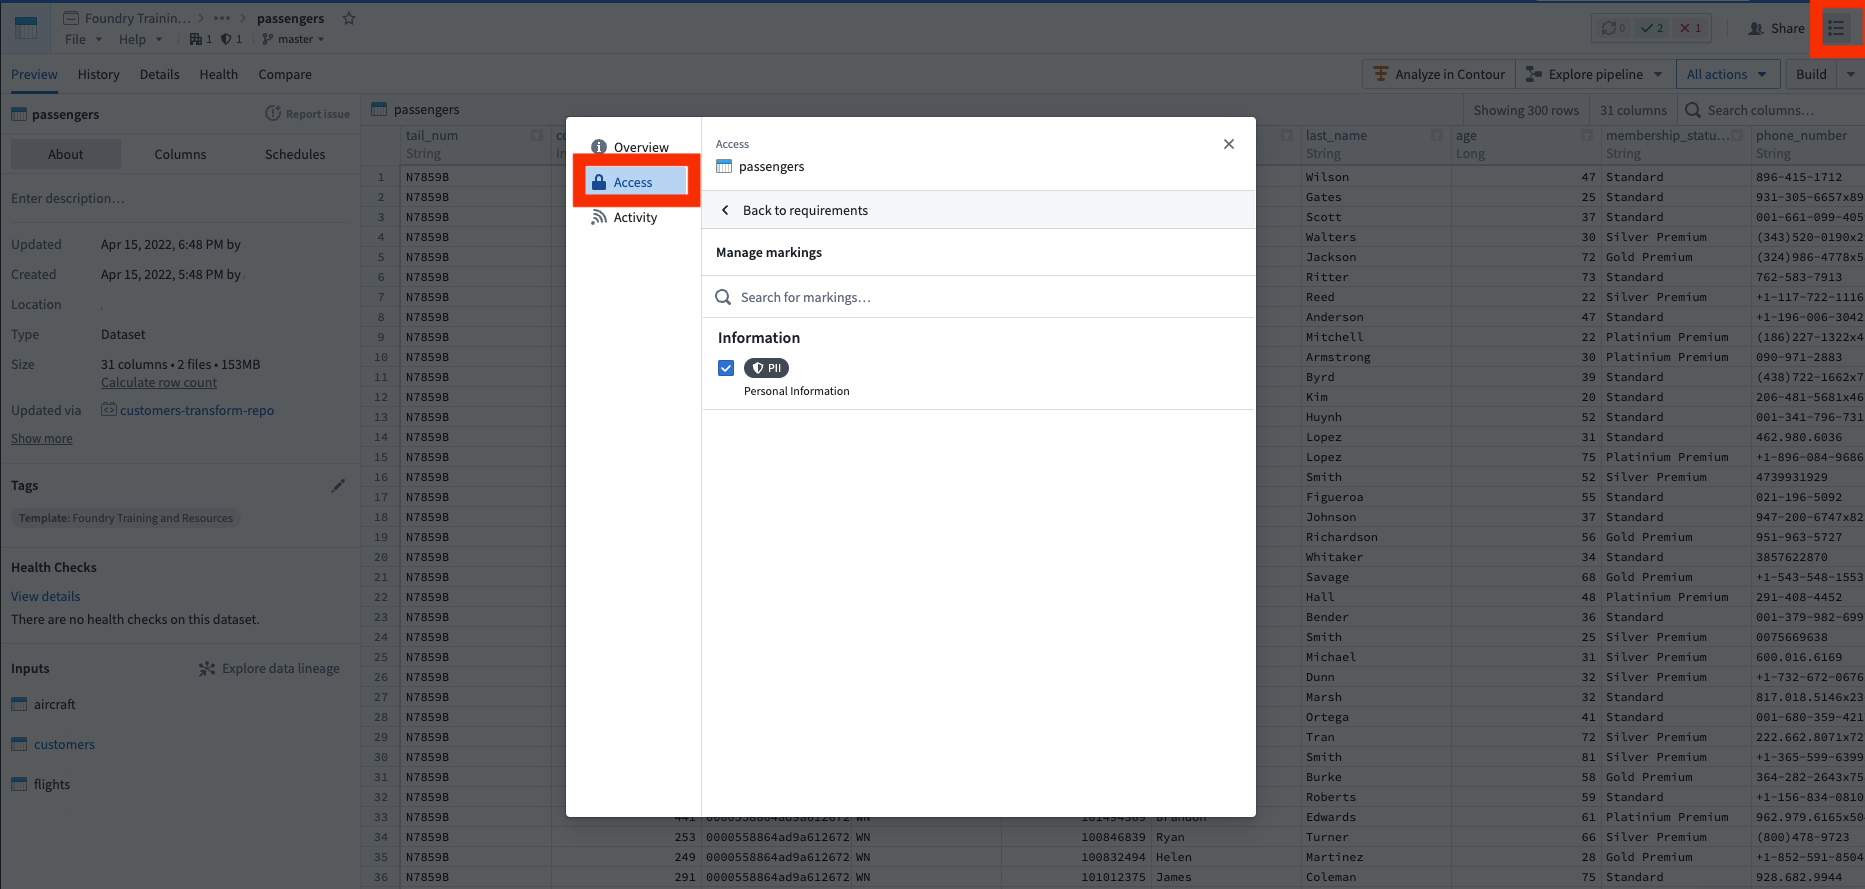
この例では、個人を特定できる情報(PII)に該当する乗客の生年月日(DOB)を含む架空のデータセットを使用します。この PII を厳密に管理し、PII に関するトレーニングを受けた人だけがこのデータにアクセスできるようにしたい場合があります。これはマーキングを使って実現できます。
マーキングは、Foundry における強制アクセス制御 ↗の実装です。マーキングは、指定されたユーザーまたはグループがアクセスできるデータの種類(PII など)を表します。データセットにマーキングを適用すると、そのマーキングへのアクセス権がないユーザーは、プロジェクトの所有者がデータを共有しようとしても、そのデータに決してアクセスできないことが保証されます。重要なのは、この制限が、プラットフォーム内のどこであっても、このデータセットから派生したすべてのデータに伝播することです。
この機能はデータガバナンスに非常に有効で、データ保護責任者は、特定のカテゴリーのデータに誰がアクセスできるかを一元的かつ厳密に管理し、監査できます。
エンドユーザーにアプリケーションを提供する前に、機密データが保護されていることを確認する必要があります。この例では、先ほどと同様に、データパイプライン内で厳密に保護したい乗客の生年月日(DOB)があります。
マーキングを作成する
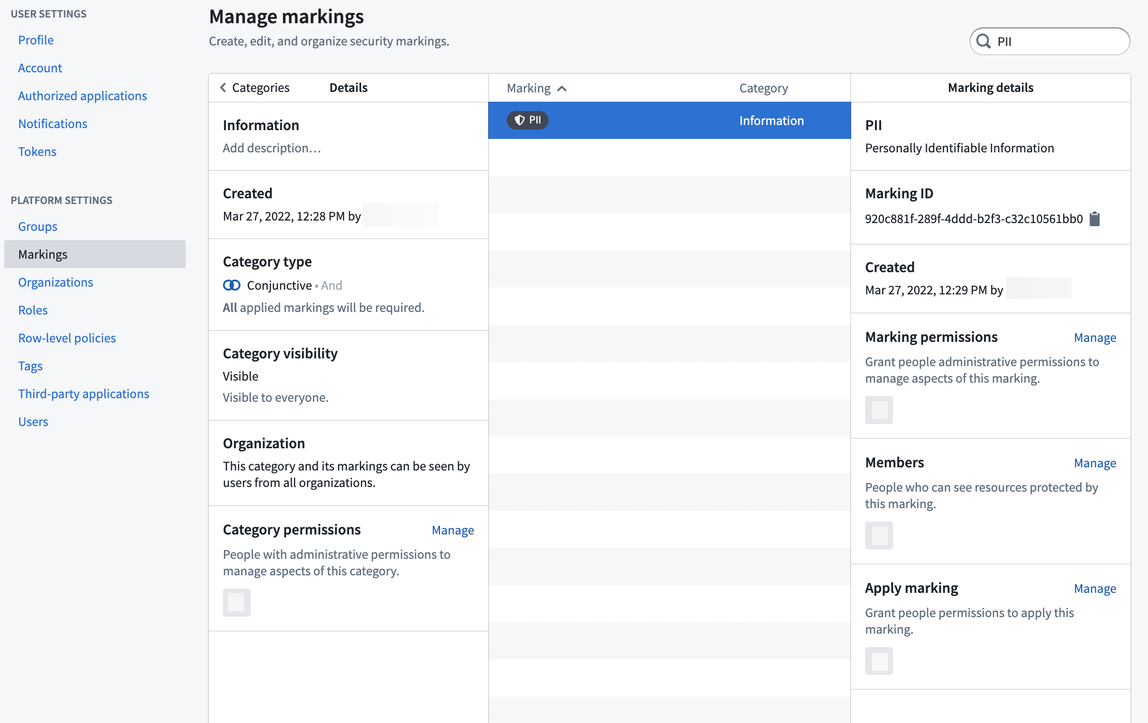
マーキングをまとめるための名前である、マーキングカテゴリーを作成する必要があります。この場合は、今後、情報に関連するほかのマーキング(個人の健康情報である PHI など)も必要になる可能性が高いため、「Information」というマーキングカテゴリーを作成します。カテゴリーを作成したら、PII マーキングを作成できます。次に、PII データの閲覧権限を持つ人をマーキングのメンバーとして追加し、管理者チームをマーキングの管理者として追加できます。
マーキングの変更をシミュレートする
マーキングには、データリネージに沿って伝播するという強力な動作があります。そのため、既存のパイプラインに新しいマーキングを適用すると、下流のユーザーが予期せずアクセスできなくなるリスクがあります。したがって、パイプラインへのマーキングの適用を必ずシミュレートし、どこに伝播するかを確認することがベストプラクティスです。これを行うには、パイプラインのデータリネージを開き、シミュレーションモードを有効にします。raw/passengers データセットのマーキングを編集し、作成した PII マーキングを適用できます。すると、PII マーキングを適用したときに影響を受ける下流のデータセットがすべて表示されます。
データの利用者全員に PII へのアクセス権を要求することは避けたいため、パイプラインのどこかで機密情報である DOB 列を削除します。これを行うには、パイプライン内のデータセットを順にクリックして確認し、PII マーキングを外すのに最適な箇所を検討します。通常は、データセットを選択したときに下部にあるプレビュー表示を開き、データと列を確認します。
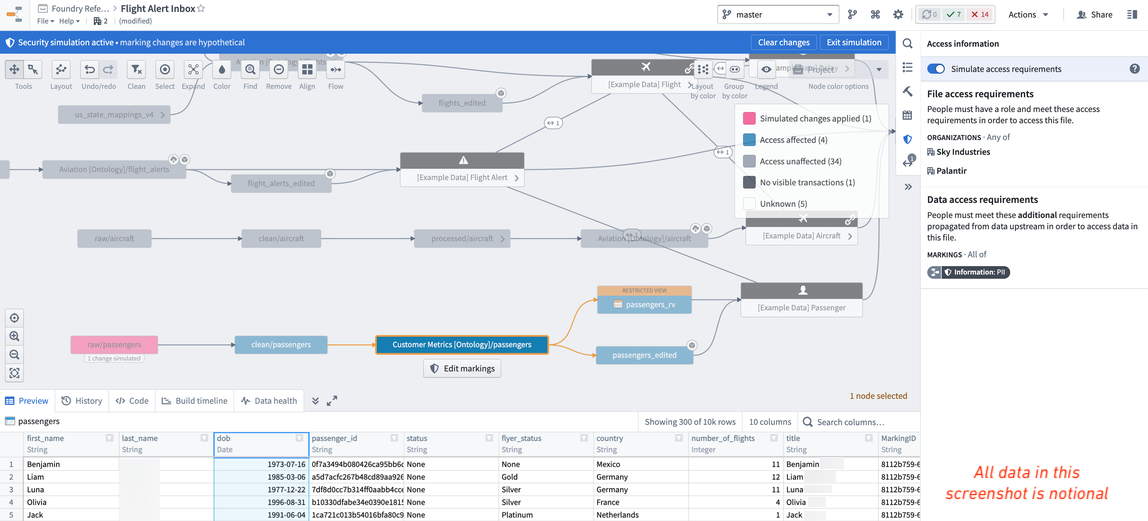
この架空の例では、PII マーキングがオントロジーのデータセットまで伝播し、PII へのアクセス権を持たないすべてのエンドユーザーがアクセスできなくなることがわかります。そのため、機密データをパイプライン内で可能な限り保持しつつ、乗客データのオントロジー用バージョン(つまり、/Sky Industries/Customer Metrics [Ontology]/passengers)では「dob」列を削除するのが最適だと判断します。
継承される予定のマーキングを外す
データリネージ表示で、Customer Metrics [Ontology]/passengers データセットをクリックし、コードをクリックして、リポジトリで開くをクリックします。この架空のデータセットの作成に使用したコードリポジトリが開きます。コードリポジトリでは、1)ブランチを作成し、2)機密情報の列を削除し(つまり、dob 列を削除し)、3)入力データセットから、継承される予定の PII マーキングを外し、4)プルリクエストを作成します。継承したマーキングと組織を外す方法についてのドキュメントを確認することを推奨します。
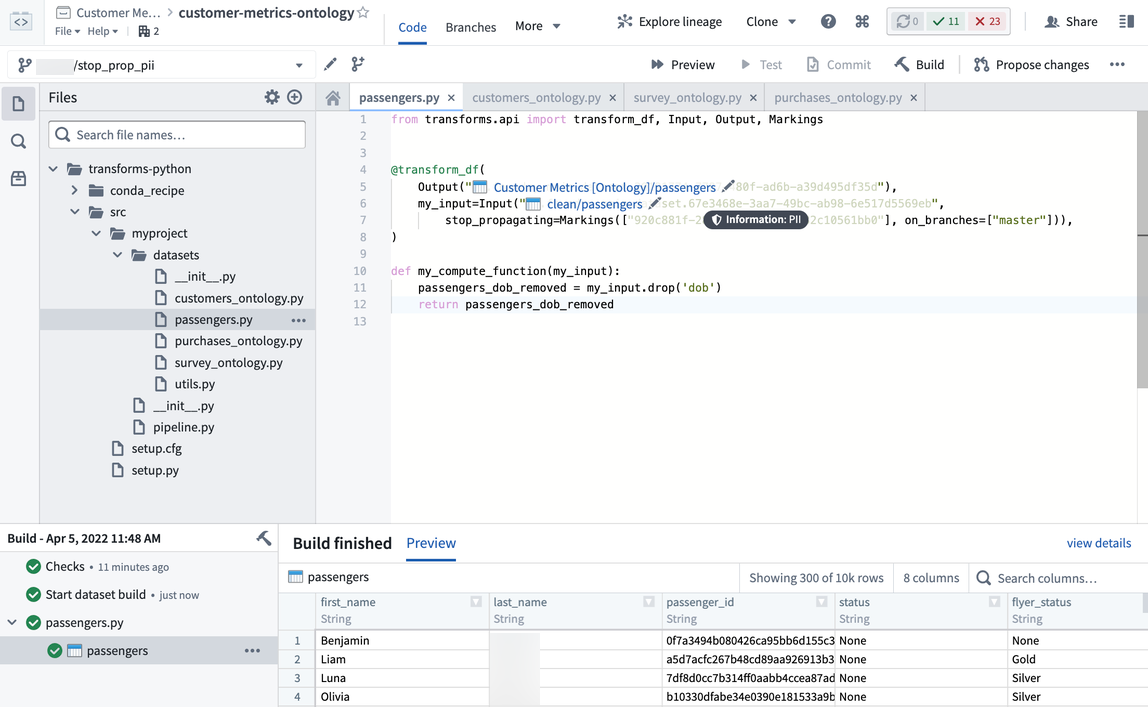
PII マーキングの伝播を停止するプルリクエストが同僚に承認されたら、このデータセットとその下流にあるすべてのデータセットをビルドする必要があります。これにより、すべての最新のデータセットトランザクションで、追加予定のマーキングの「伝播が停止」されます。また、APPEND または UPDATE トランザクションの種類には、特に注意が必要な点があります。ただし、この例では、すべてが Foundry のデフォルトのトランザクションの種類である SNAPSHOT としてビルドされています。
マーキングを適用する
マーキングを適用する前に、想定したデータセットにのみ伝播し、ほかのデータセットには伝播しないことを再確認します。これを行うには、パイプラインのデータリネージ表示をもう一度開き、シミュレーションモードを有効にして、raw/passenger データセットにマーキングを適用し、ontology/passenger データセットが影響を受けないことを確認します。これは、前のセクションの stop_propagating ロジックが正しく適用されたことを意味します。
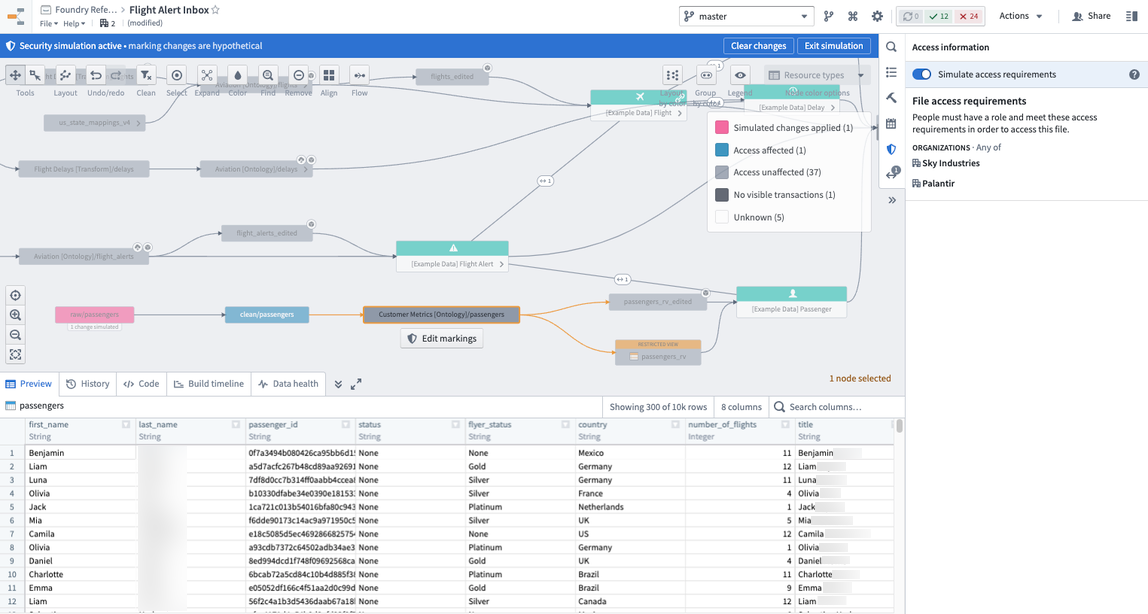
これで、以下の架空のデータのスクリーンショットに示すように、マーキングを適用する準備が整いました。これを行うには、raw/passenger データセットに移動し、セキュリティヘルパーを開いて、マーキングを適用します。保存をクリックすると、PII マーキングが即座に適用され、下流にも即座に伝播します。データリネージを確認すると、マーキングが適用されたデータセットにマーキングのバッジが表示されるので、この動作を確認できます。これで、機密性の高い PII データの保護が完了しました。