注: 以下の翻訳の正確性は検証されていません。AIPを利用して英語版の原文から機械的に翻訳されたものです。
サードパーティアプリケーションを有効にする
Foundry のサードパーティアプリケーション有効化フレームワークにより、組織は有効にしたサードパーティアプリケーションを管理できます。有効化は組織ごとに行われるため、組織は有効にするアプリケーションを選択できます。組織で有効にしたアプリケーションには、ほかの組織が管理するアプリケーションも含まれる場合があります。
そのため、サードパーティアプリケーションを Foundry に登録した後、その組織のユーザーがアプリケーションを使用するには、まず組織でアプリケーションを有効にする必要があります。これは、サードパーティアプリケーションを登録した組織にも、ほかの組織にも適用されます。アプリケーションが自動的に有効になることはありません。
アプリケーションを有効にすると、ユーザーは OAuth2 認可フローを実行して、サードパーティアプリケーションに Foundry へのアクセス権を付与できます。したがって、アプリケーションが Foundry リソースにアクセスするには、引き続きユーザーがアクセス権の付与に明示的に同意する必要があります。
必要な権限
組織の OAuth 2.0 クライアントを管理権限があり、サードパーティアプリケーションがその組織に対して発見可能になっている場合は、アプリケーションの有効化、有効化の詳細の編集、またはアプリケーションの無効化を行えます。
アプリケーションを有効または無効にする
有効化の設定インターフェースにアクセスするには、サードパーティアプリケーションのユーザーインターフェースで、アプリケーションの右側にあるアクションドロップダウンから有効化の設定を選択します。
以下は、アプリケーションの有効化の設定インターフェースの例です。
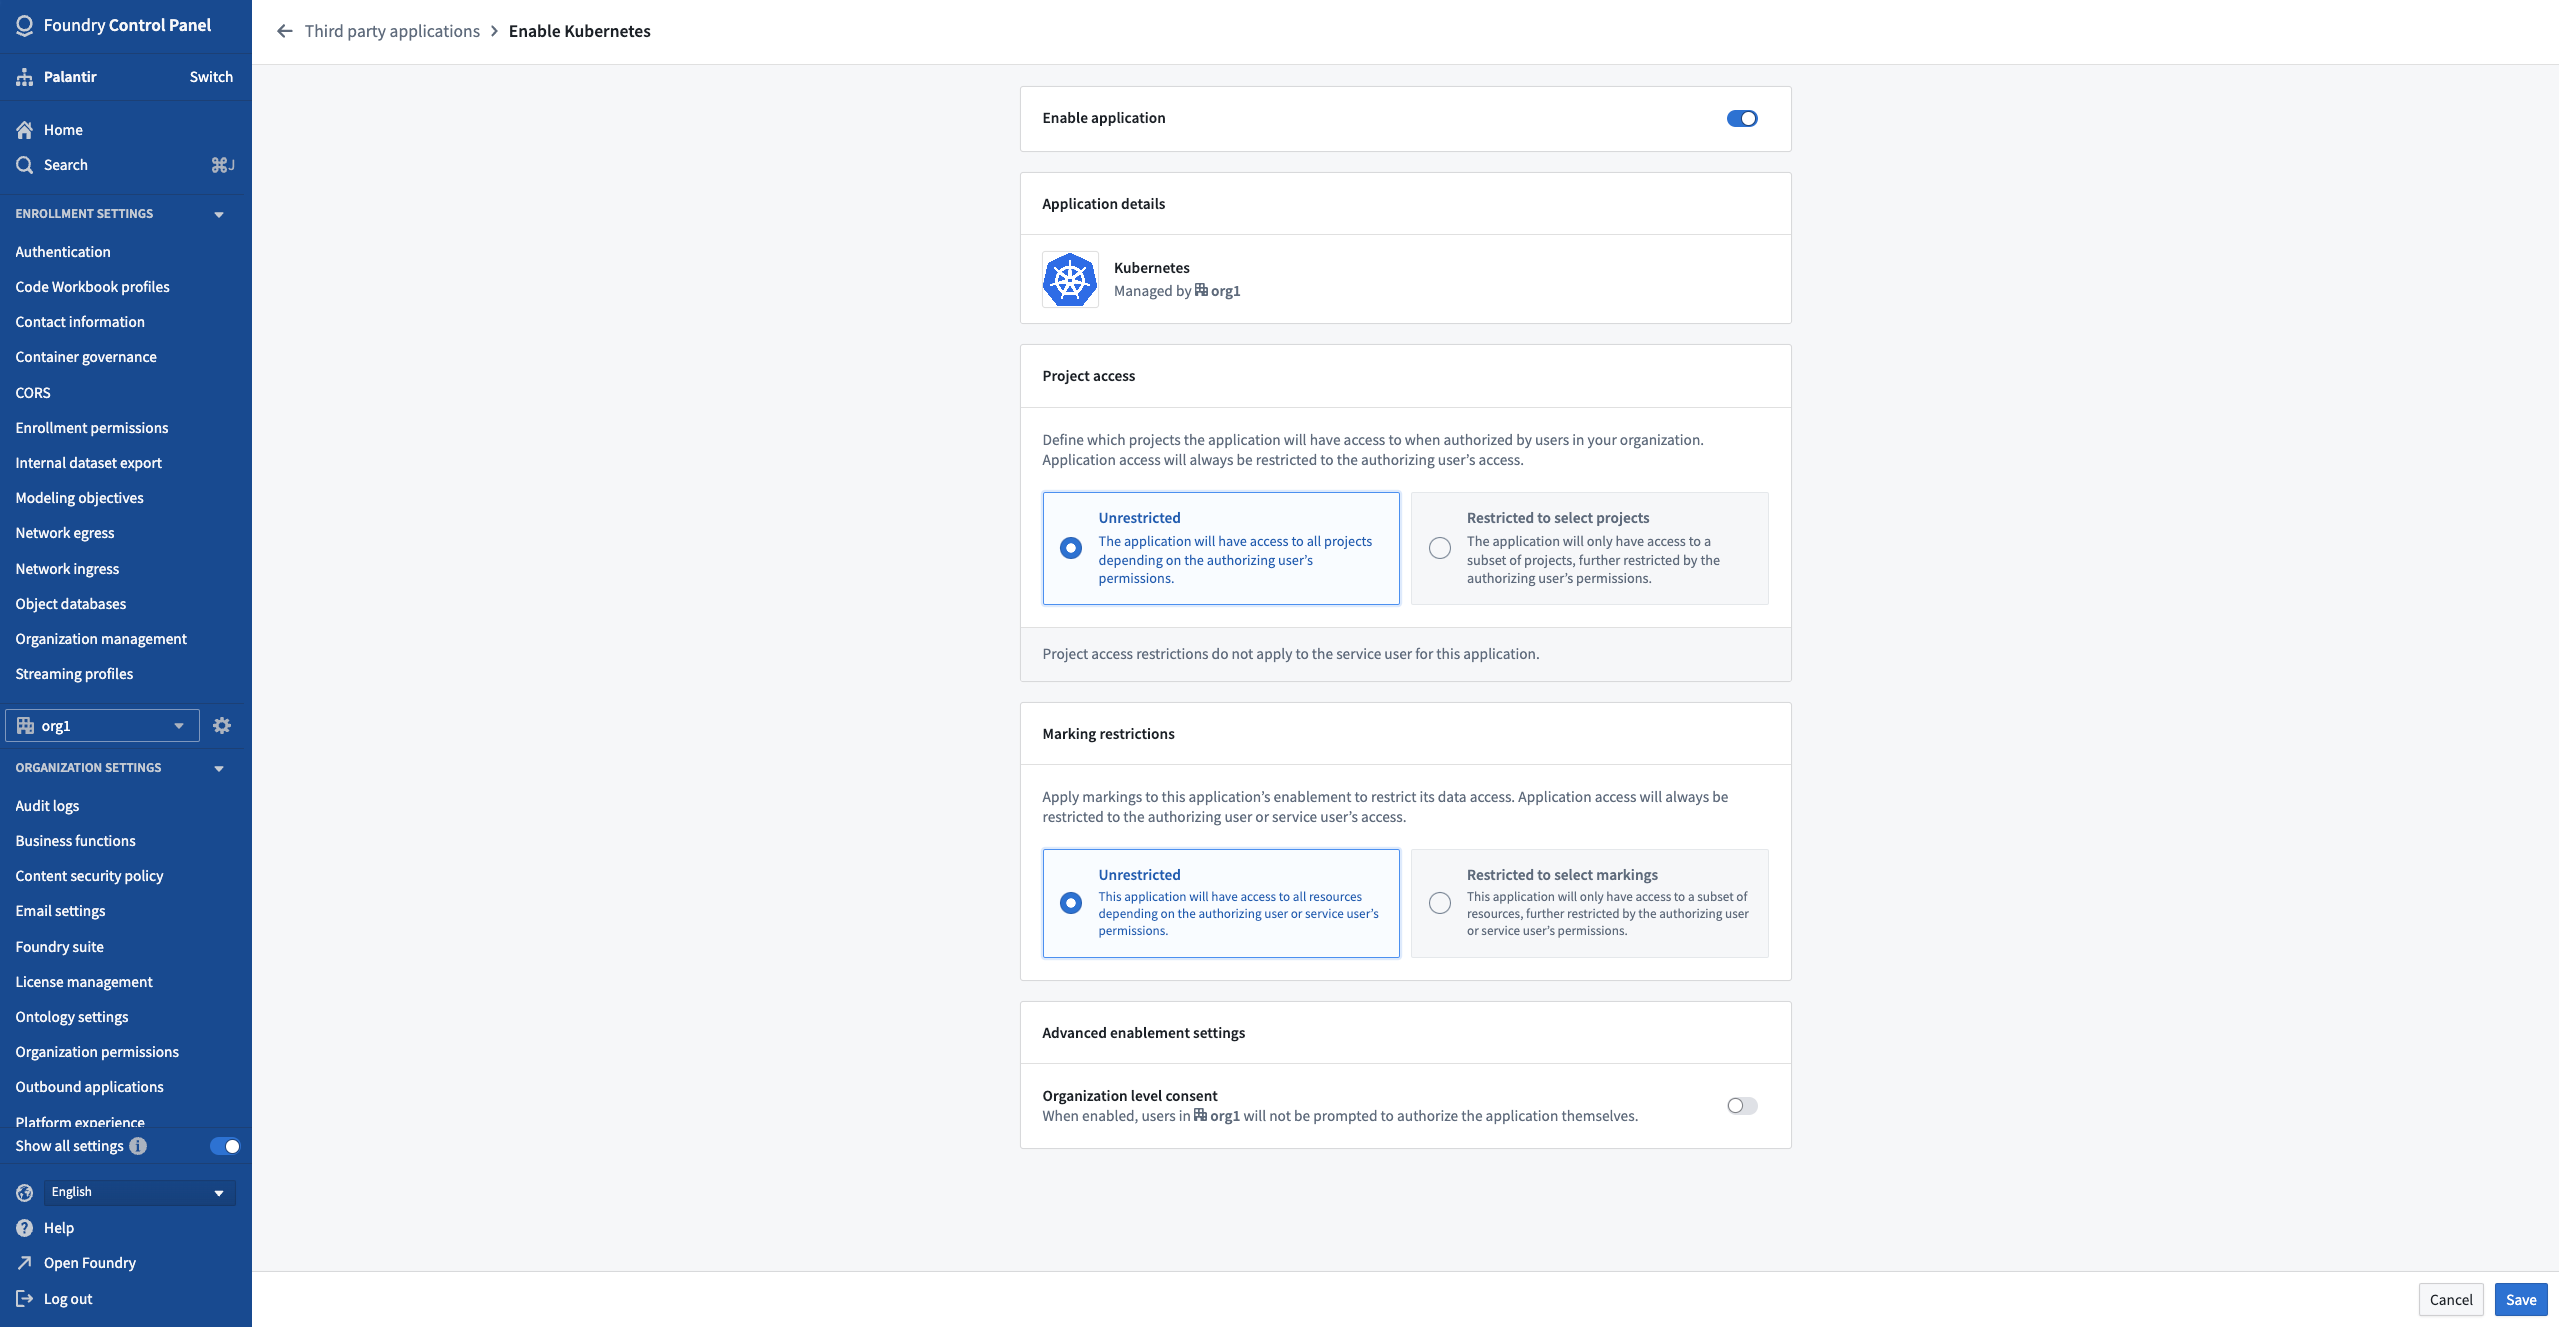
このページの上部にあるトグルを使用して、アプリケーションを有効にするまたは無効にすることができます。
アプリケーションの無効化は、単純にオンとオフを切り替える操作ではありません。アプリケーションを再度有効にするには、アプリケーションの有効化ワークフローをもう一度完了する必要があります。アプリケーションに対する既存の認可は再度有効にはならず、すべてのユーザーが新たに有効化されたアプリケーションを再認可する必要があります。
プロジェクトへのアクセス
アプリケーションがアクセスできるプロジェクトの範囲も設定できます。この範囲により、認可コード付与を通じて Foundry ユーザーに代わって認可されたときに、アプリケーションがアクセスできるプロジェクトが決まります。
- Foundry に接続されたサードパーティアプリケーションがアクセスできるリソースの範囲は、次の2つの要素によって制限されます。
- 承認を行ったユーザーがアクセスできるプロジェクト
- 有効化インターフェースで定義されたプロジェクト
- アプリケーションがアクセスできるのは、承認を行ったユーザーがアクセスできるプロジェクトと、有効化インターフェースで指定されたプロジェクトの積集合に属するリソースのみです。つまり、有効化インターフェースを使用すると、アプリケーションによる Foundry へのアクセス範囲を絞り込めます。
- プロジェクトの範囲は制限なしのままにすることを推奨します。この設定では、承認を行ったユーザーがアクセスできるすべてのリソースへのアクセス権がアプリケーションに付与されます。
マーキング制限
アプリケーションのデータアクセス範囲を設定するもう1つの方法は、マーキング制限です。アプリケーションにマーキングを適用すると、認可コード付与を通じて Foundry ユーザーに代わって認可されたときに、アプリケーションがアクセスできるリソースを決められます。
- Foundry に接続されたサードパーティアプリケーションがアクセスできるリソースの範囲は、次の2つの要素によって制限されます。
- 承認を行ったユーザーがアクセスできるリソース
- 有効化インターフェースを通じて適用されたマーキング
- アプリケーションがアクセスできるのは、ユーザーがアクセスできるリソースと、有効化インターフェースで指定されたマーキングによって許可されたリソースの積集合に属するリソースのみです。アクセスが制限されている場合でも、マーキングのないリソースは、ユーザーのアクセスが拒否されていない限り、引き続き利用できます。
- マーキング制限は制限なしのままにすることを推奨します。この設定では、承認を行ったユーザーがアクセスできるすべてのリソースへのアクセス権がアプリケーションに付与されます。
組織レベルの同意
有効化の詳細設定では、組織のユーザーに代わって、サードパーティアプリケーションによる Foundry へのアクセスを認可できます。
有効にすると、ユーザーは OAuth2 認可フローを実行する必要がなくなり、サードパーティアプリケーションはその組織のすべてのユーザーに代わって Foundry にアクセスすることを認可されます。この設定を有効にしても、ユーザーには通知されません。
ユースケースで明示的に必要とされない限り、組織レベルの同意を有効にしないことを推奨します。この設定を無効のままにすると、ユーザーはそれぞれ、アプリケーションが要求するアクセス権を確認し、明示的に承認してから付与できます。