注: 以下の翻訳の正確性は検証されていません。AIPを利用して英語版の原文から機械的に翻訳されたものです。
ベストプラクティス
Sensitive Data Scanner (SDS) は、Foundry の強力な機能の多く(マーキングなど)を設定に応じて統合し、自動化するため、Foundry の基本的な操作に習熟しているユーザーが使用する必要があります。以下に、このツールを使用する際に留意すべきベストプラクティスとガイドラインを示します。
コンピューティングを最適化する
SDS はスペース全体をスキャンするように設定できるため、単発または定期的に実行する各スキャンのコンピューティングコストや所要時間が懸念となる場合があります。コンピューティング時間を検討する際には、データセットの数と一致条件の種類という2つの要因を考慮する必要があります。 以下に、これら両方の要因についてスキャンを最適化するためのガイドラインを示します。
(A) スキャンするデータセットの数を最適化する:
- データがプラットフォームに取り込まれる場所(「境界」データセットとも呼ばれます)のみをスキャンします。
- 内容の機密性がすでにわかっている場合は、サブフォルダー全体をスキャン対象から除きます。
- たとえば、機密データの存在を示す PII または PHI マーキングが付いている場合は、特定のマーキングが付いたデータセットをスキャン対象から除きます。
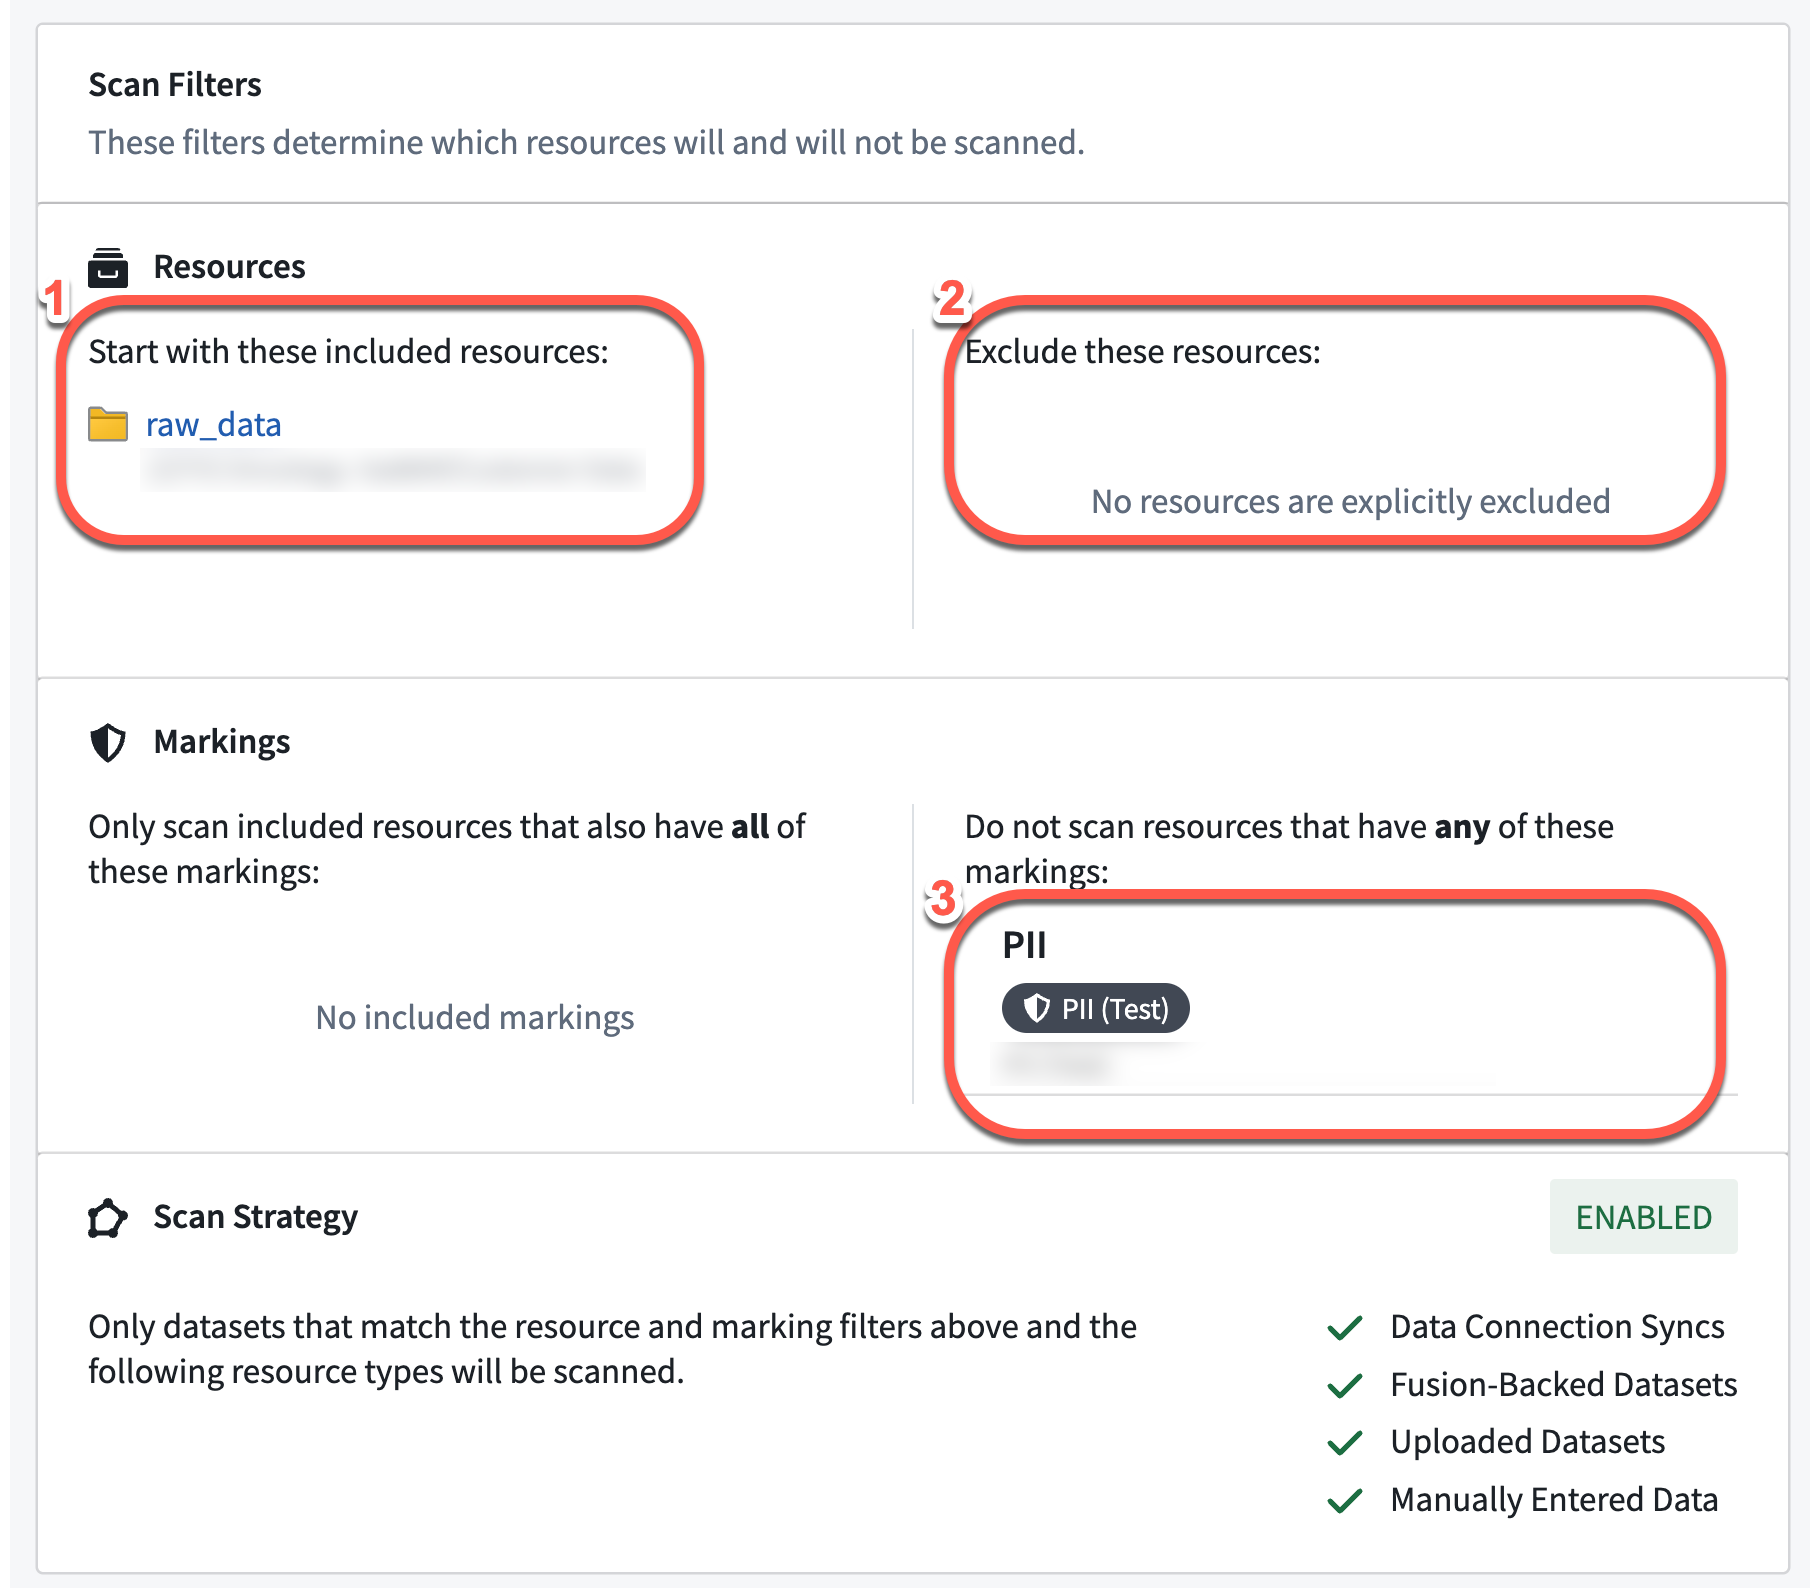
(B) 各スキャンに適用する一致条件を最適化する
データセット全体に対して内容に基づく正規表現検索を実行すると、網羅的に検索されますが、多くの場合、大量のリソースを消費します。SDS は、内容に基づく正規表現検索を実行する前に、スキーマ内の列名の確認を優先することで、コンピューティングを最適化します。具体的には、次のいずれかの正規表現の一致条件を使用する際に、列に基づく一致の可能性がない場合、SDS はビルドを実行しません。
- 列名のみを照合
- 列名と内容の両方を照合
言語モデルの一致条件を使用するスキャンでは、プロンプトを調整している間や網羅的なスキャンが不要な場合に、行のサブセットの使用を検討します。一致アクションを適用する前に完全な検出が必要な場合は、すべての行をスキャンを使用します。
マーキング
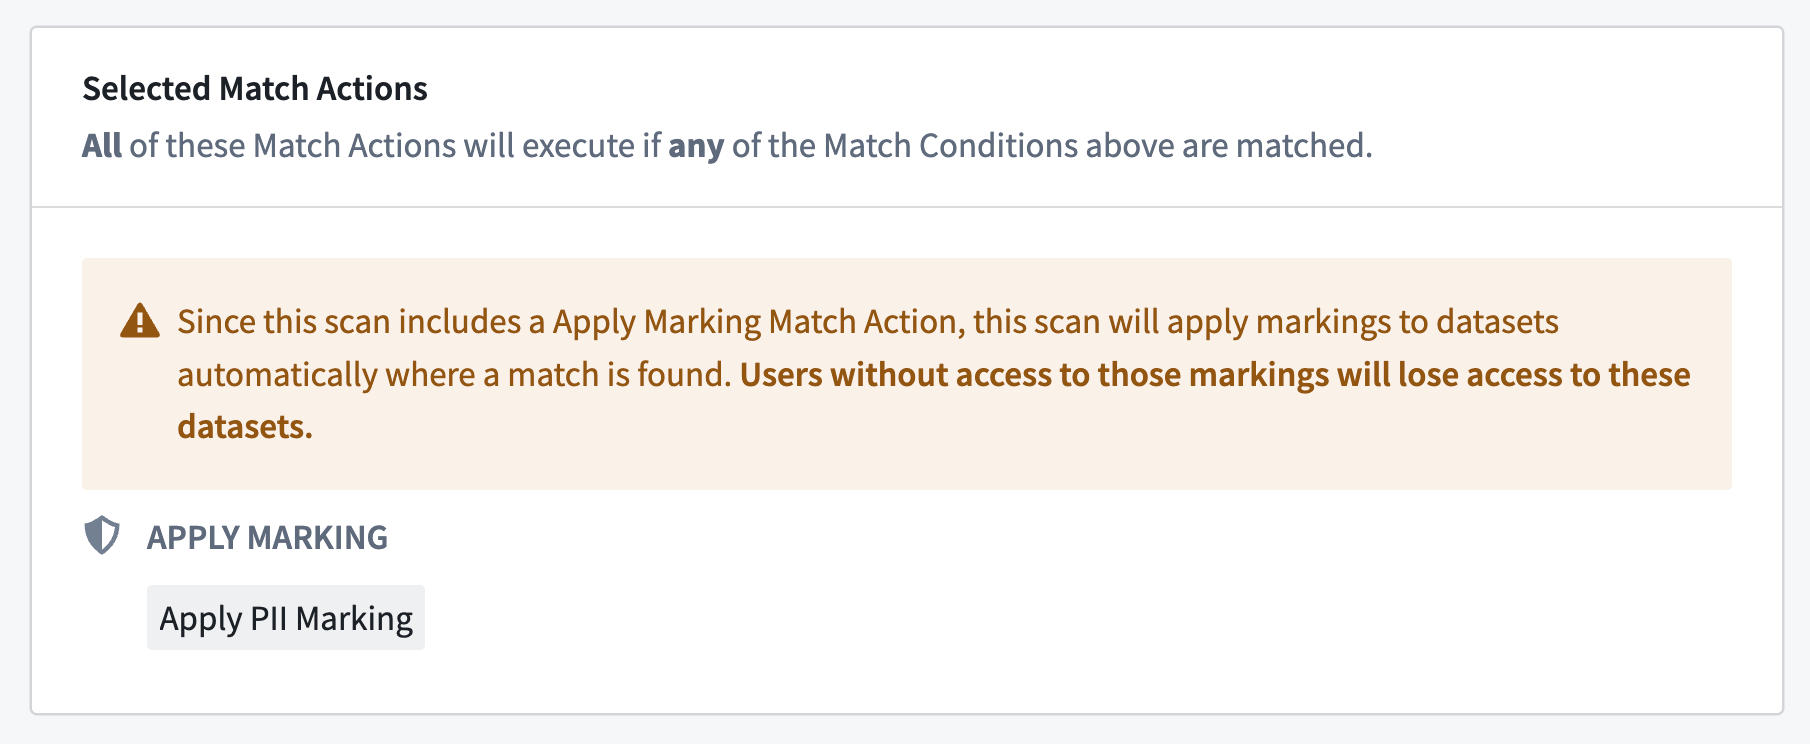
マーキングへのアクセスの付与は、すべて許可するか、まったく許可しないかの二択です。ロールに関係なく、ユーザーはすべてのマーキング要件を満たさない限り、リソースにアクセスできません。マーキングについて詳しくはこちら。 スキャンで一致するデータセットが見つかると、マーキングが自動的に適用されます。制限の厳しいマーキングを誤って使用すると、ユーザーが重要なワークフローにアクセスできなくなり、修正が難しくなる場合があります。慎重に操作し、一致アクションの適用範囲を特定のサブセットに限定してください。
Sensitive Data Scanner の権限モデル
Sensitive Data Scanner は、Foundry 内の機密データを検出して保護します。ユーザーがリソースに対する個人の権限を超えることなく、SDS で許可された操作のみを実行できるよう、権限は慎重に設定されています。データガバナンス責任者は、すべてのリソースに対するリスクの高い所有者権限を必要とせずに、組織全体のデータを監視できます。
以下のセクションでは、ユーザーが SDS を使用して Foundry リソースを操作する2つの方法を紹介します。
- 特定のスペースロールを通じて操作する
- 組織のデータガバナンス責任者に指定され、スペースに対する閲覧者ロールを持つことで操作する
| 操作 | データガバナンス責任者 + スペース閲覧者 | スペース所有者 | スペース編集者 | スペース閲覧者(のみ) |
|---|---|---|---|---|
| MC と MA を設定 | ✔️ | ✔️ | ||
| 定期スキャンを管理 | ✔️ | ✔️ | ||
| 機密データスキャンを実行 | ✔️ | ✔️ | ||
| 機密データスキャンをキャンセル | ✔️ | ✔️ | ||
| 機密データスキャンのステータスを表示 | ✔️ | ✔️ | ✔️ | ✔️ |
| MC / MA を表示 | ✔️ | ✔️ | ✔️ | ✔️ |
マーキングを適用の一致アクションを使用してスキャンを実行または設定するには、アクションで使用するすべてのマーキングに対して、マーキングの適用とマーキングの解除の両方の権限が必要です。アクションを元に戻す予定がない場合でも、両方の権限が必要です。これらの権限は、上記のスペースレベルの権限に加えて必要となります。
リソースの所有者であるユーザーは、SDS のスキャンを完全に制御でき、設定やスキャンのキャンセルを含め、リソースに対するインタラクションを管理できます。編集者は、事前設定された一致条件でのスキャンの実行など、所有者の設定に基づく SDS のインタラクションのみを要求でき、閲覧者は SDS の結果のみを閲覧できます。ただし、「データガバナンス責任者」ロールには、スペース所有者と同様のスキャン権限が付与されます。