注: 以下の翻訳の正確性は検証されていません。AIPを利用して英語版の原文から機械的に翻訳されたものです。
ユーザーとグループ
ユーザー
Foundry へのアクセスは、1 個以上の IDプロバイダーを介して管理されます。IDプロバイダーにより、Foundry はログイン時にユーザーを検証できます。IDプロバイダーは、ユーザー、その属性、グループに関する情報も提供します。Foundry は既存の IDプロバイダーとシームレスに連携でき、既存のシステムを通じてアクセスの管理をエンドツーエンドで行えます。Control Panel を介した認証の設定については、認証と組織の割り当てをご覧ください。
ユーザーとは、Foundry へのアクセス権を持つ、認証された個人です。ユーザーは通常、外部の IDプロバイダー(たとえば、Active Directory システム)によって定義されます。ユーザーには属性があり、ユーザーに関する公開された構造化情報が含まれます。
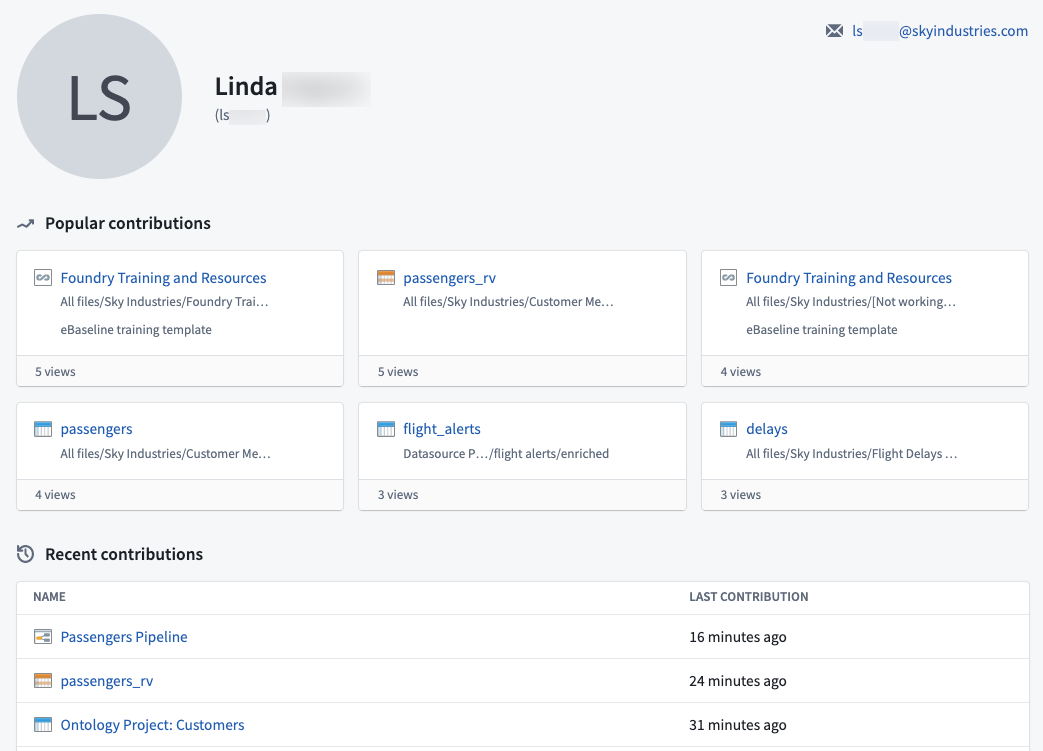
ユーザーの管理について、詳しくはこちら。
グループ
グループとは、ユーザーの集合です。グループを使用すると、セキュリティグループの管理や、複数のユーザーに対する Foundry のユーザーエクスペリエンスの一括カスタマイズが容易になります。プロジェクトやリソースへのアクセス権は通常、個々のユーザーではなくグループに付与されます。データ基盤の保護のドキュメントでは、グループを使用して権限を管理する方法を説明しています。
グループは通常、外部の IDプロバイダー(たとえば、顧客の Active Directory システム)によって定義され、Foundry プラットフォーム全体に適用されます。
グループの管理について、詳しくはこちら。