注: 以下の翻訳の正確性は検証されていません。AIPを利用して英語版の原文から機械的に翻訳されたものです。
組織とスペースを管理する
組織
組織の権限は、Control Panel で管理してください。その他の組織の設定は、Foundry の設定タブで管理します。
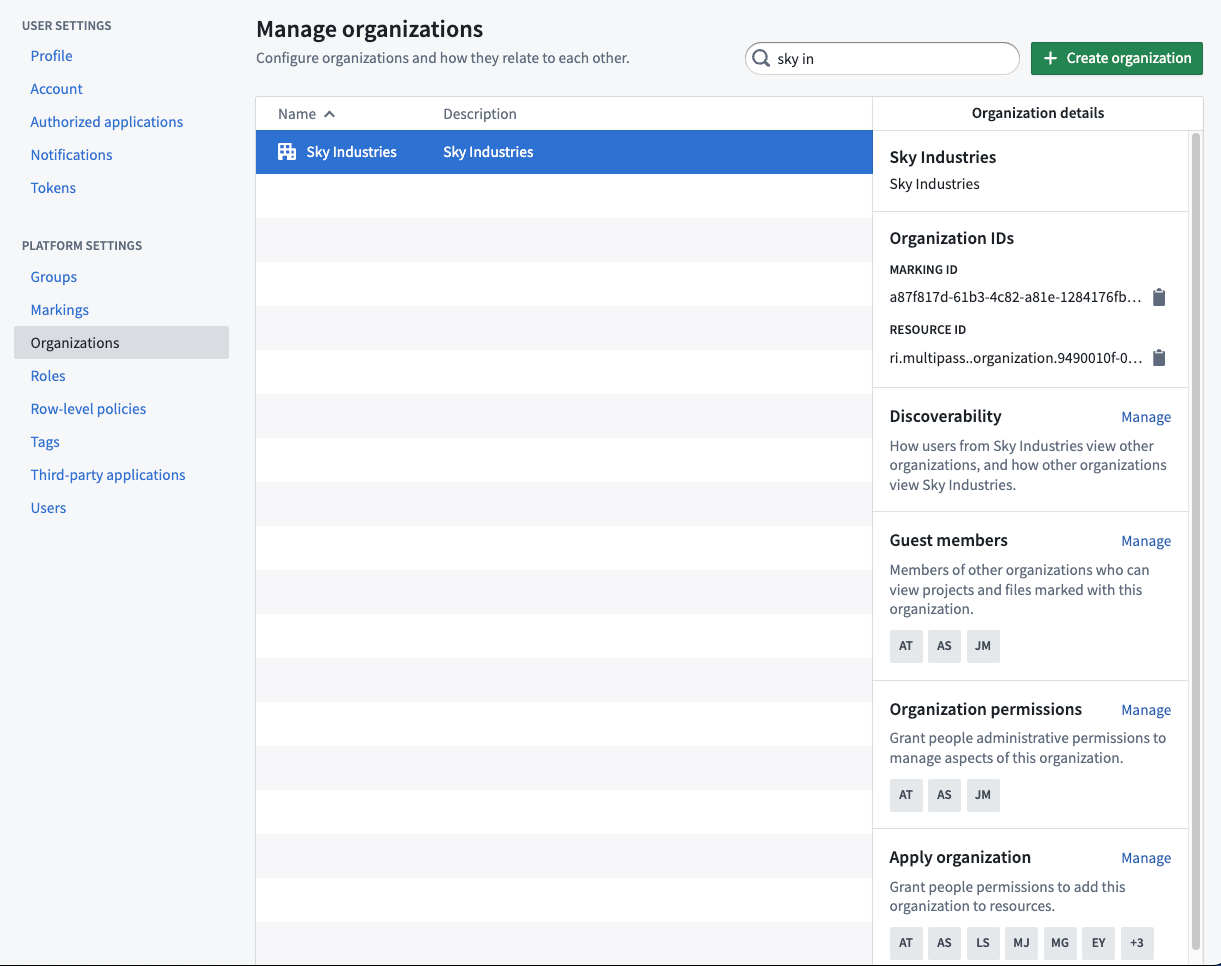
組織の権限
組織には、リソースに設定された組織のアクセス要件に対してユーザーが実行できる操作を制御する独自の権限があります。これらの権限は、Control Panel で管理します。
マーキング権限
組織では、リソースに設定された組織のアクセス要件をユーザーがどのように変更できるかを制御するために、2つの権限を使用します。
- 組織を適用する: ユーザーがリソースにこの組織を適用できるようにします。この権限を持つユーザーは、リソース、フォルダー、またはプロジェクトにアクセス要件として組織を適用できます。
- アクセスを拡大する: ユーザーがほかの組織を追加したり、この組織を外したりして、リソースへのアクセスを拡大できるようにします。この権限は、組織のアクセス要件を変更して、リソースにアクセスできる対象ユーザーを広げる必要がある場合に必要です。
これらの用語の詳細については、セキュリティ用語集を参照してください。
リソースを別の組織に移動するか、リソースから組織を外そうとした後に、アクセスを拡大する権限がないというエラーが表示された場合、管理者は Control Panel で組織権限 > マーキング権限に移動し、移動元の組織に対するアクセスを拡大する権限をそのユーザーに付与する必要があります。
個人フォルダと組織
Foundry の個人フォルダが有効になっている場合、個人フォルダにはユーザーの組織のマーキングが自動的につけられます。
個人フォルダを無効にする設定オプションは、開発のベータ版段階にあり、お使いのエンロールメントでは利用できない場合があります。開発が進む中で、機能が変更される場合があります。この機能の利用をご希望の場合は、Palantir サポートにお問い合わせください。
スペース
スペースは、以前の名称である名前空間から名称が変更されました。
スペースの設定は、Control Panel のエンロールメント設定にあるスペース管理ページで管理します。
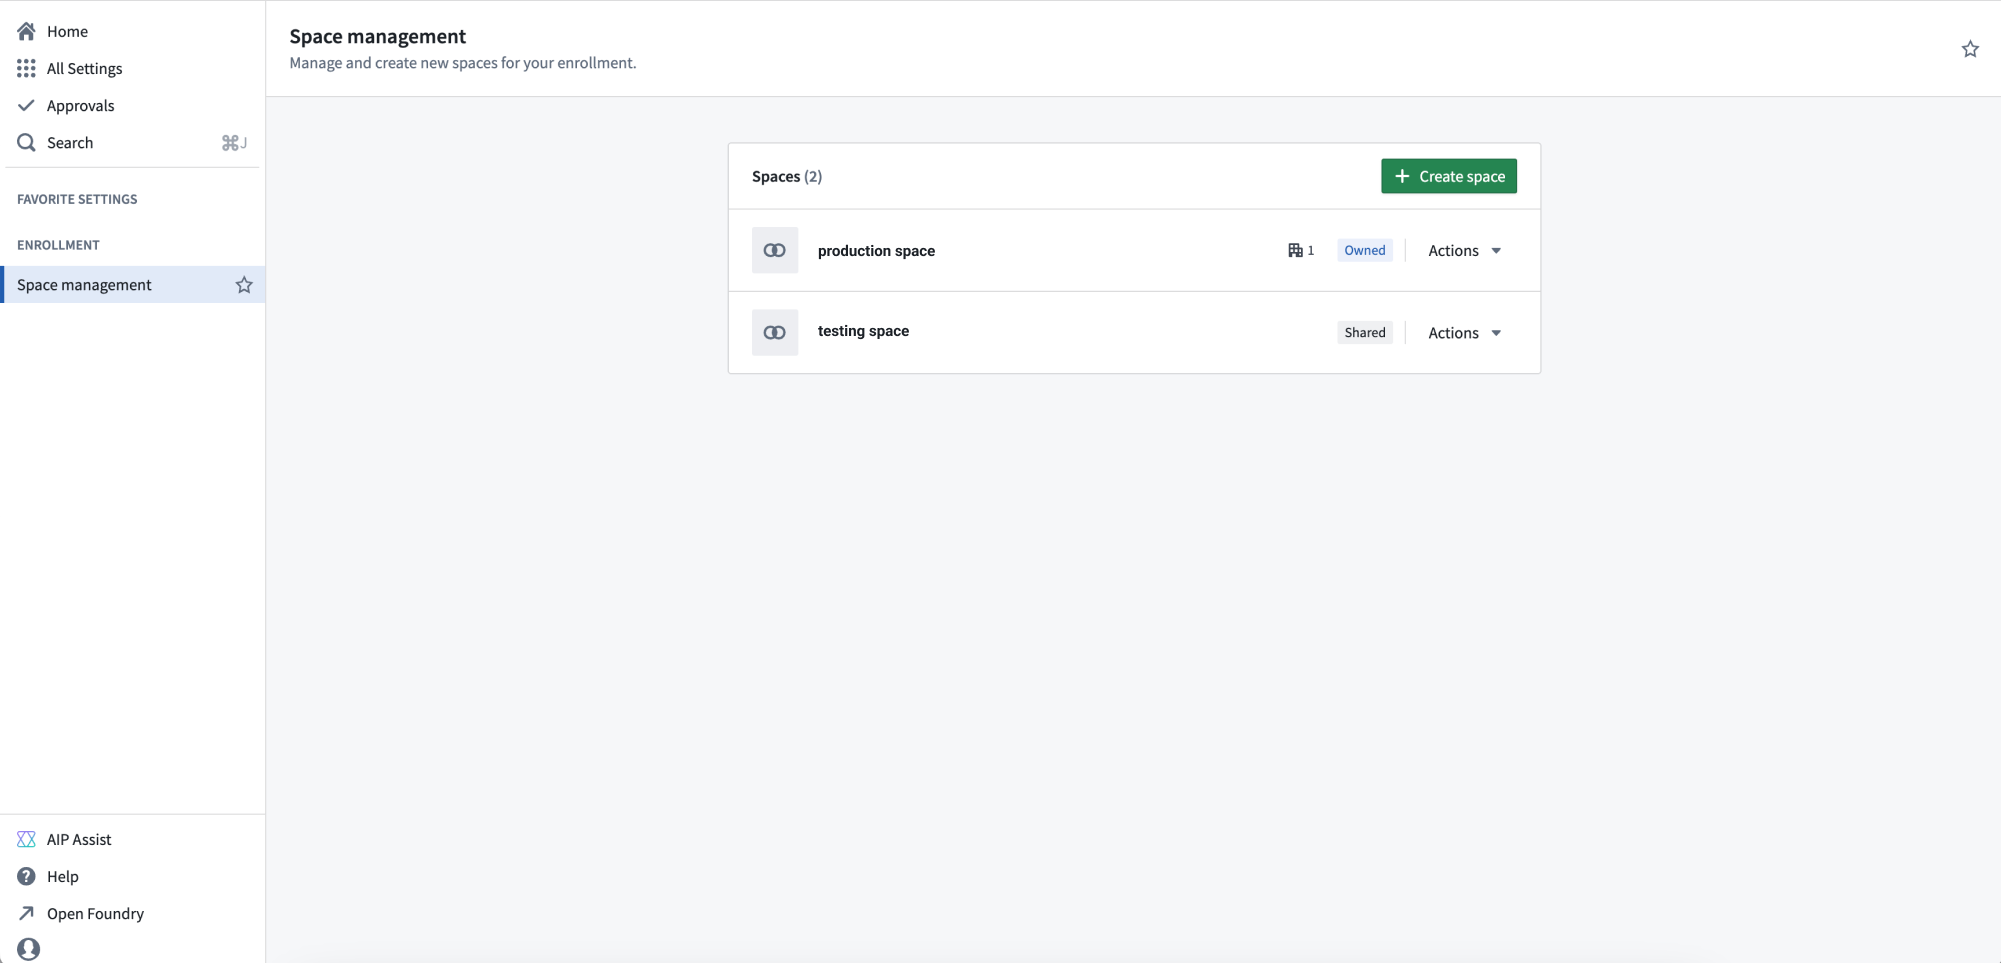
スペースを作成する
スペース管理ページで、+ スペースを作成を選択します。
スペースの作成時には、次の設定を指定するよう求められます。
- アクセス要件: ユーザーがこのスペースにアクセスするには、1つ以上の組織からの権限が必要です。このスペース内のプロジェクトを閲覧できるのは、このリストにある組織のみです。
- 削除ポリシー: スペースとそのプロジェクトが削除されるタイミングを定義します。このポリシーに含まれるすべての組織が削除された後にのみ、スペースが削除されます。
- ファイルシステム: プロジェクトデータの保存先です。作成後は変更できません。
- 使用量管理アカウント: リソースの使用コストを追跡します。このスペース内のプロジェクトのデフォルトの請求先アカウントを設定します。プロジェクトごとに上書きできます。
- リソースキュー: プロジェクトのコンピューティングリソースの供給元です。このスペース内のすべてのプロジェクトが、このキューを使用します。
- ロールセット: プロジェクトで利用可能なロールを制御します。デフォルトはプロジェクトのデフォルトですが、代わりにカスタムロールセットを使用できます。
エンロールメント管理者であるにもかかわらず新しいスペースを作成できない場合は、エンロールメントが適していないか、クォータの上限に達している可能性があります。詳細については、Palantir サポートにお問い合わせください。
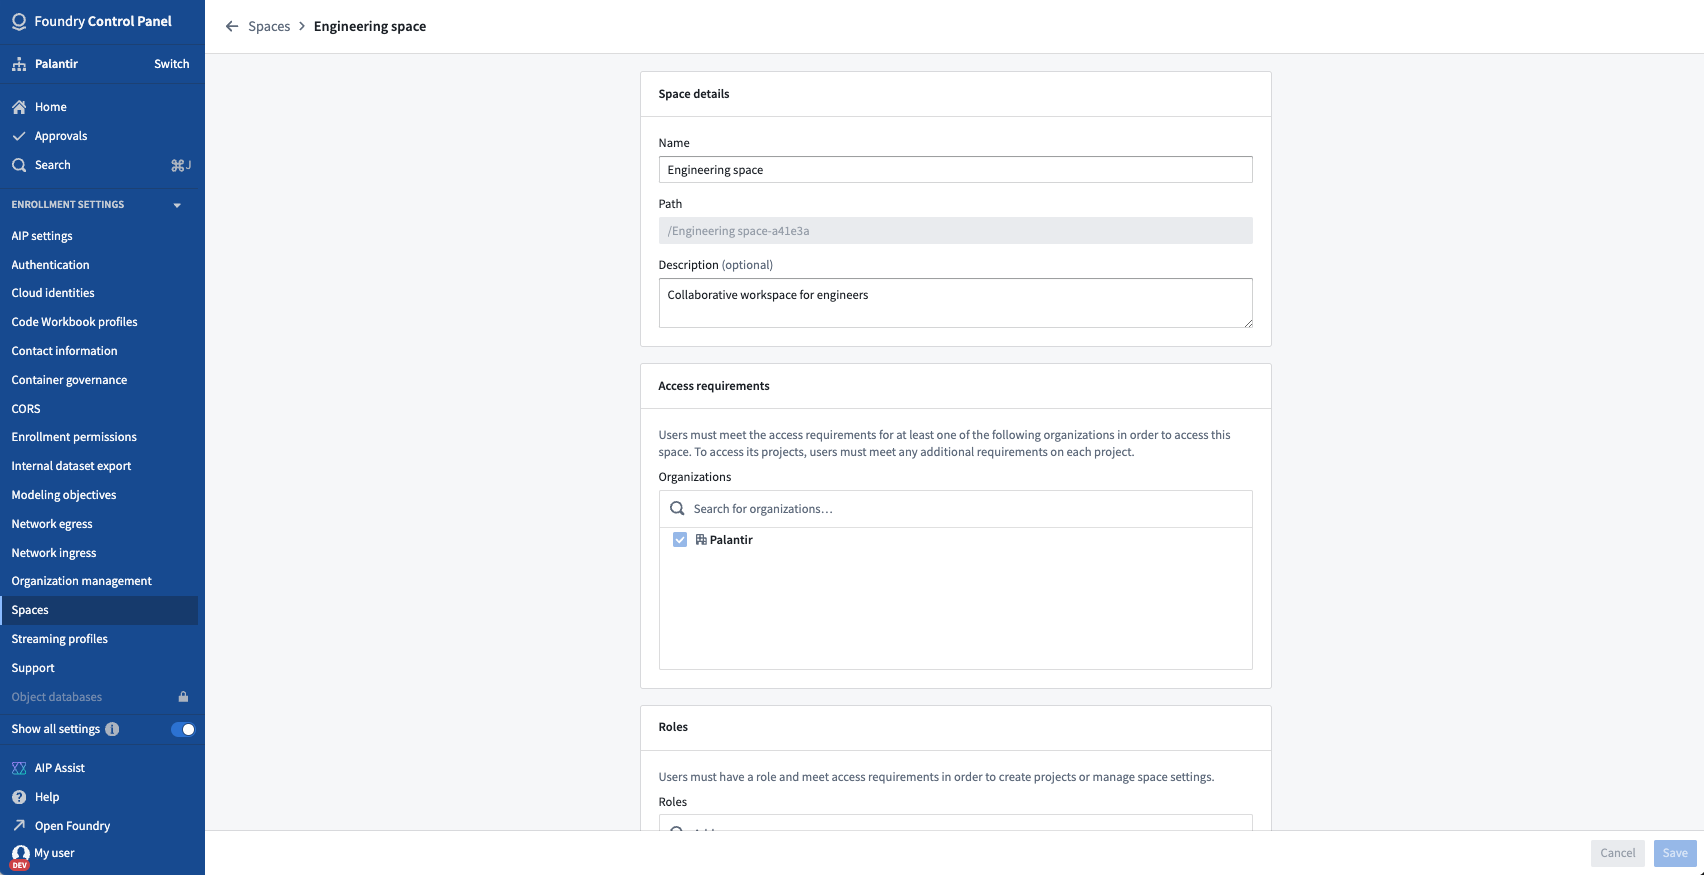
スペースを管理する
アクションドロップダウンメニューの管理から、スペースの設定を管理できます。上記の設定に加えて、次の項目を設定できます。
- Maven 識別子: このスペースから公開されるリソースを一意に識別します。
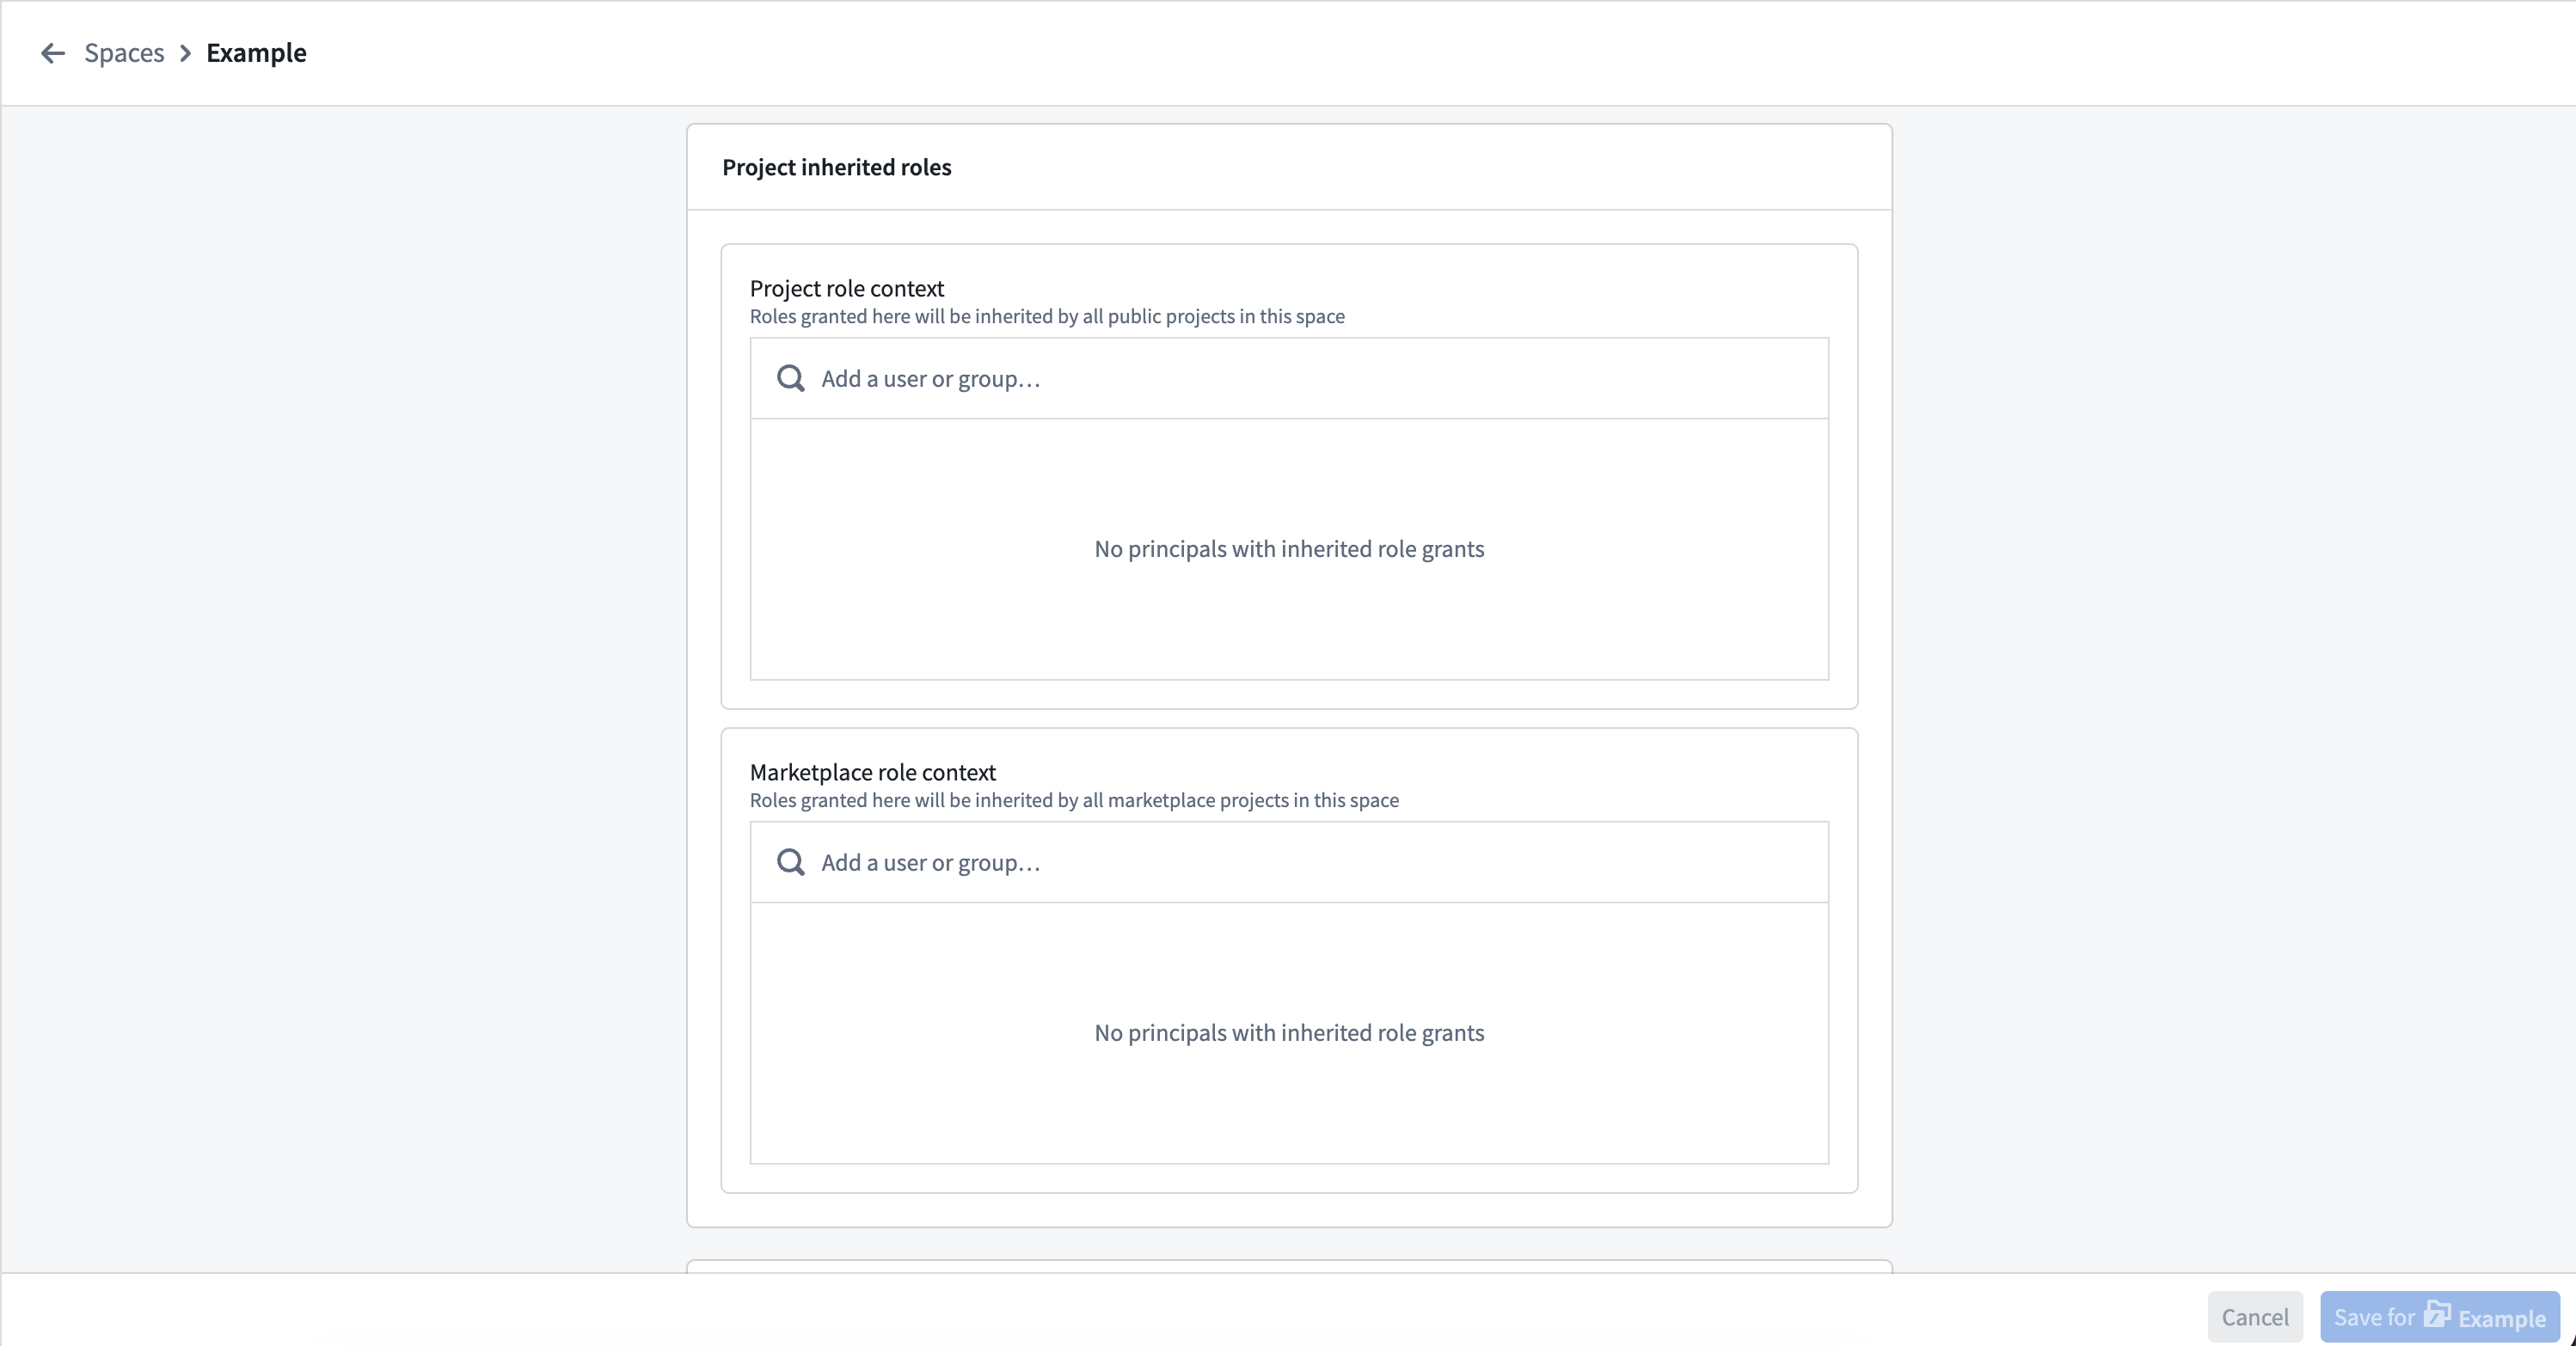
- プロジェクトに継承されるロール: スペース内のすべてのプロジェクトが継承するロールです。これらのロール付与は、このスペース内のプロジェクトの Compass サイドパネルに表示されます。継承するロール付与のピッカーは2つあり、1つは通常のプロジェクト用、もう1つはロックされた Marketplace プロジェクト用です。
Control Panel のスペース権限ページで、スペース内でユーザーが持つロールを設定できます。各スペースにはデフォルトロールが用意されており、カスタムロールを作成して、より柔軟に権限を管理することもできます。ロールごとに、ワークフローのドロップダウンメニューを開いて、そのロールで付与される権限を確認できます。ロールを選択すると、右側のパネルにロール付与が表示され、そこでユーザーを追加したり、ロールの付与対象から外したりできます。
カスタムロールを作成するには、ページ右上の + 新規ロールを選択し、このロールに含めるワークフローを選択します。カスタムロールを作成した後は、ほかのロールと同じ方法でユーザーに付与できます。カスタムロールは、それぞれのカスタムロールの右上にあるアクションメニューから編集または削除できます。
カスタムロールは「固定」されているため、デフォルトロールに新しいワークフローが追加されても、カスタムロールには自動的に適用されません。カスタムロールに新しいワークフローを含めるには、ロールを編集を選択して手動で追加します。
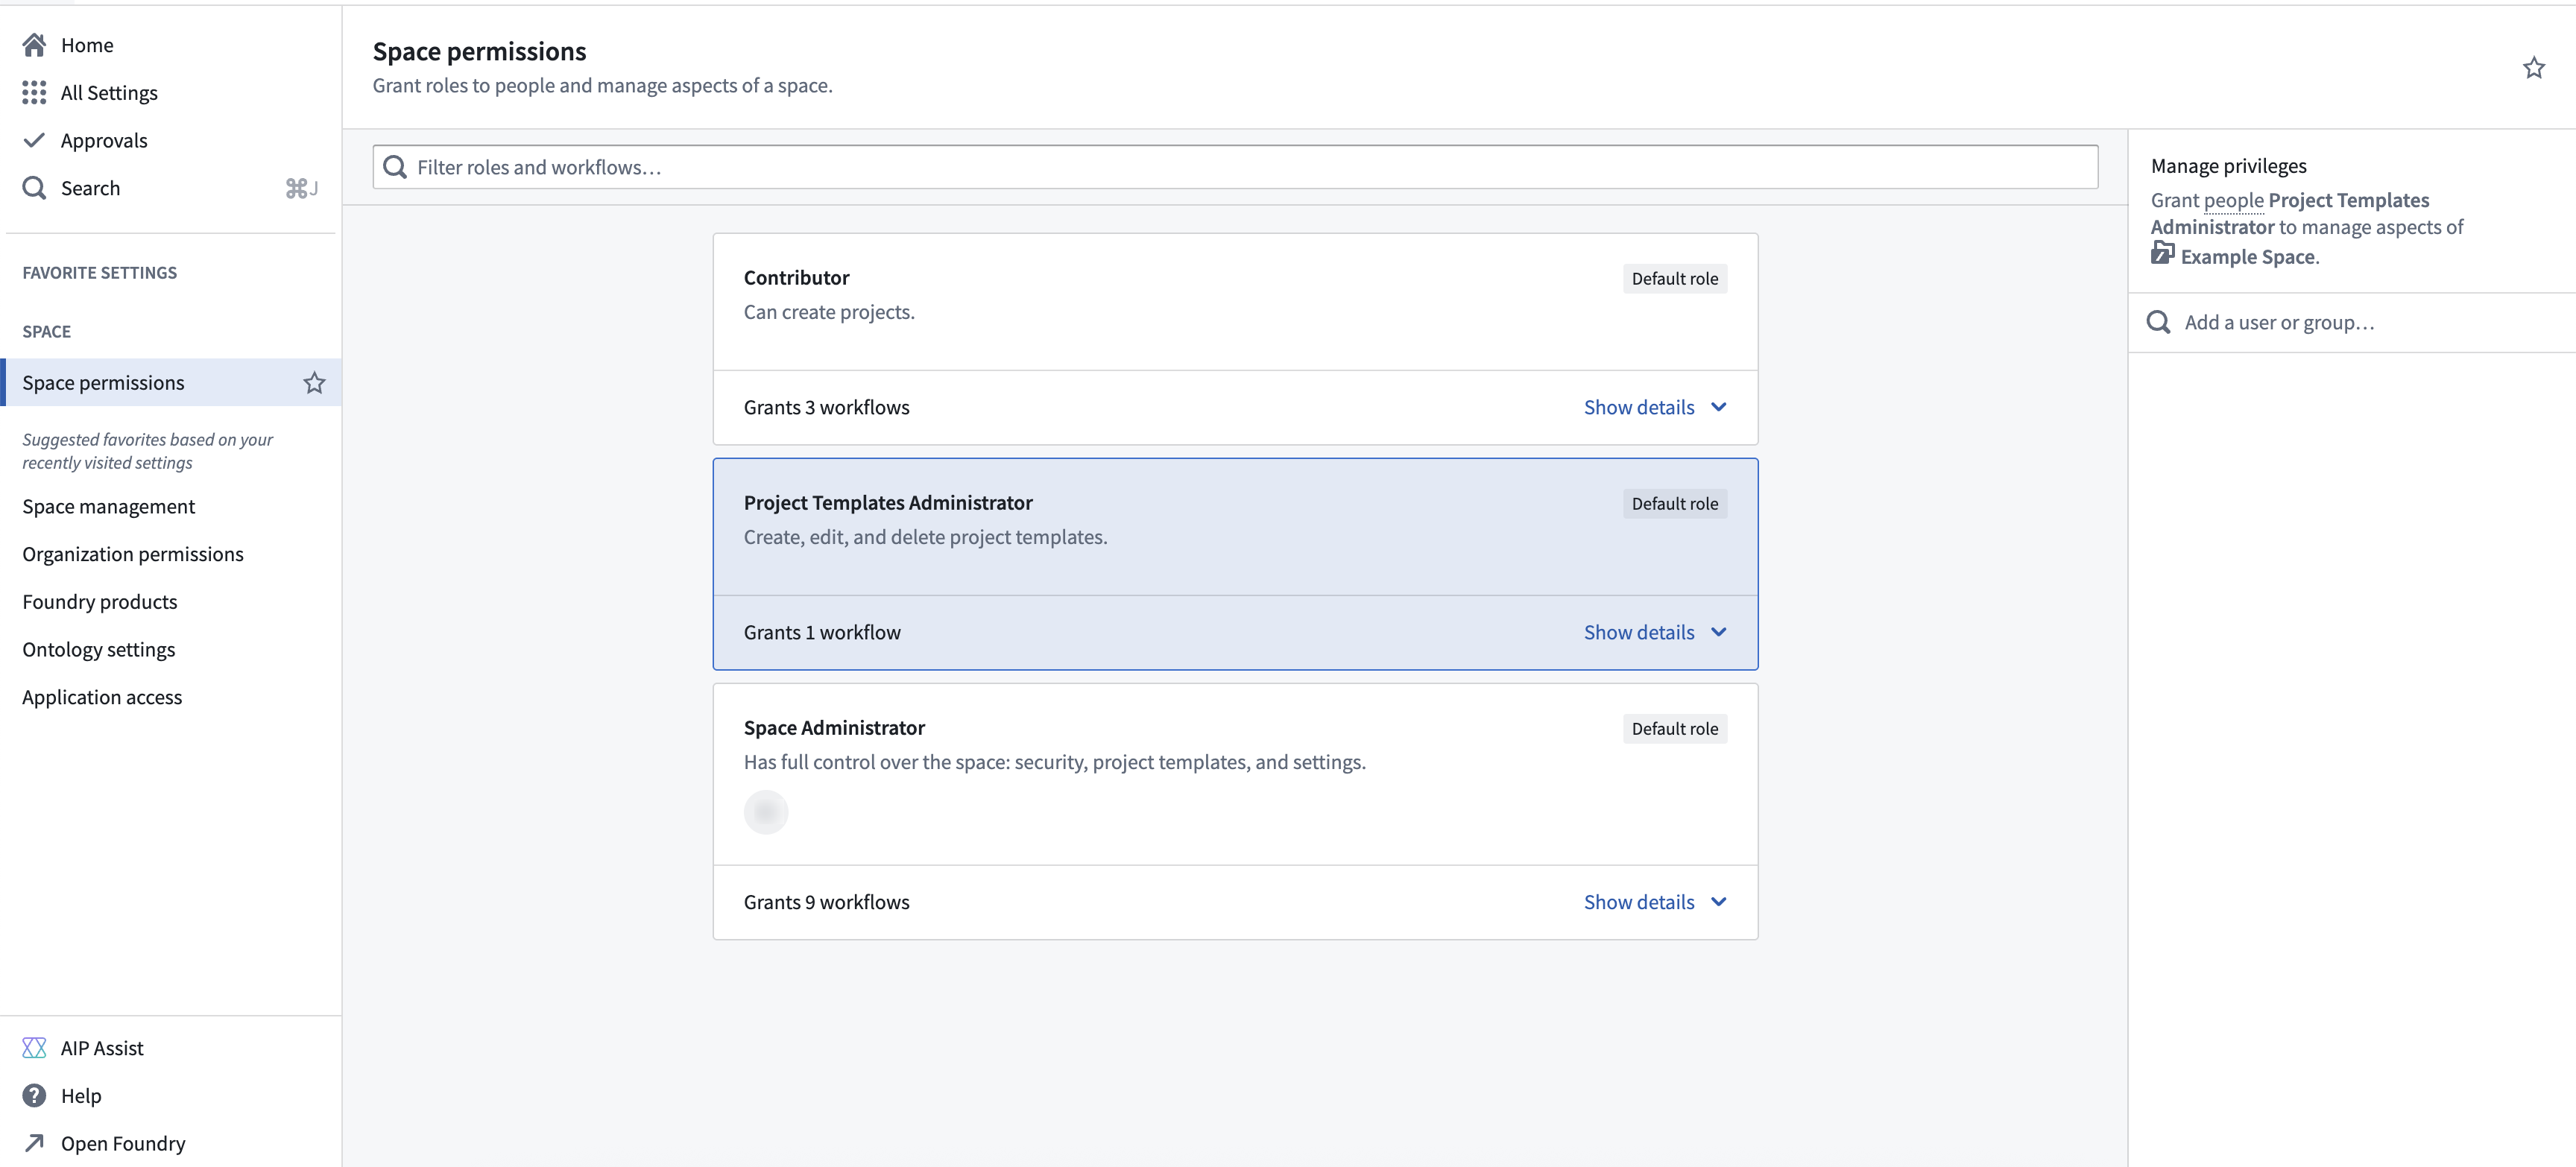
レガシースペースでは、追加の設定項目が用意されている場合があります。これらの設定について、以下で説明します。
- ロール: プロジェクトを作成したり、スペースの設定を管理したりするには、ユーザーがそのスペースのロールを持ち、そのアクセス要件を満たしている必要があります。
- フォルダーとファイルへのロールの付与: 有効にすると、新しいプロジェクト内のフォルダーとファイルに対して、デフォルトでユーザーにロールを割り当てられるようになります。この設定は、新しいプロジェクトが作成されたときにのみこの動作を初期設定し、既存のプロジェクトにこの動作を強制することはありません。フォルダーとファイルへのロールの付与を無効にする方法について、詳しくはこちら。