注: 以下の翻訳の正確性は検証されていません。AIPを利用して英語版の原文から機械的に翻訳されたものです。
Cipher のユースケースの例
Cipher の一般的なユースケースの1つは、機密データをデフォルトで暗号化しつつ、正当な目的を持つ業務ユーザーが必要に応じて特定のフィールドを選択的に復号できるようにし、その操作の監査証跡を残すことです。
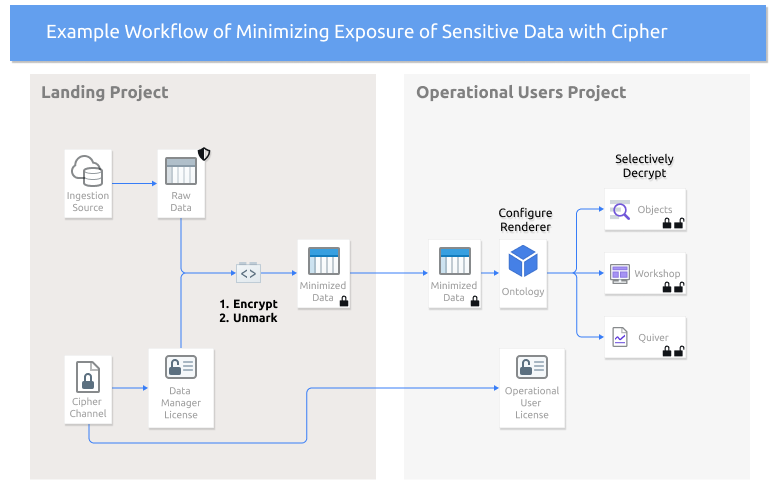
以下の図の例では、機密データはセキュリティマーキングが適用された Foundry データセットに取り込まれます。手順では、Cipher を使用して共有前にデータを難読化し、業務ユーザーには対象を限定した復号のみを許可する方法を示します。
再現手順
- データの取り込み先のプロジェクトで Cipher チャネルを作成します。
- 管理者ライセンスを発行し、適切な管理者ユーザーにそのライセンスへのアクセス権を付与します。
- トランスフォームを使用して機密情報を含む列を難読化し、最小化したデータセットからマーキングを外します。
- 業務ユーザーがアクセスできるプロジェクトで、最小化したデータセットを参照します。
- 復号用の業務ユーザーライセンスを発行し、業務ユーザー向けのプロジェクトに移動します。
- オントロジーを設定し、暗号化された値の表示を有効にします。