注: 以下の翻訳の正確性は検証されていません。AIPを利用して英語版の原文から機械的に翻訳されたものです。
マーキング
マーキングは、Foundry 内のファイル、フォルダー、プロジェクトに対して、追加のアクセス制御を提供します。マーキングは適格性の基準を定義し、その基準を満たすユーザーにのみ閲覧と操作を許可します。リソースにアクセスするには、そのリソースに適用されているすべてのマーキングのメンバーである必要があります。通常、組織内のマーキングはプラットフォーム管理者が管理します。
マーキングによるアクセスの可否は、許可か拒否のいずれかです。ロールにかかわらず、すべてのマーキング要件を満たしていないユーザーは、いかなる方法でもファイルにアクセスできません。
マーキングは、データ保護責任者が、特定のカテゴリーのデータにアクセスできるユーザーを正確に一元管理し、監査できるようにすることを目的としています。マーキングの一般的なユースケースは、個人を特定できる情報(PII)へのアクセスを制限することです。たとえば、一連の研修を修了した後にのみ、機密性の高い PII データへのアクセス資格を得るユーザーグループがあるとします。プラットフォーム管理者は、PII マーキングを作成し、機密性の高いデータセットに適用できます。このマーキングにより、PII へのアクセスは適切なユーザーに制限され、そのグループ以外には共有できなくなります。
プライバシーに関するベストプラクティスは、マーキングとリソース権限を組み合わせて、適格性と、そのリソースを使って作業する必要性の両方をアクセスに反映することです。この最小権限のアプローチにより、不要な情報露出を抑えながら、派生データにもポリシーによる制限を伝播させることができます。関連するガイダンスについては、プライバシーと市民的自由の実践を確認してください。
マーキングは強制アクセス制御であり、ロールは任意アクセス制御です。強制アクセス制御は、データへのアクセスに特定のマーキングを持つことを必須とすることで、アクセスを制限します。マーキングを外すには、マーキング自体に設定される、一元管理された「アクセスを拡大する」権限が必要です。たとえば、PII マーキングがついたデータセットに対して、ユーザーが所有者ロールを持っているとします。所有者ロールを持っていても、そのマーキングの「アクセスを拡大する」権限も持っていなければ、マーキングを外すことはできません。一方、任意アクセス制御はアクセスを拡大するものであり、一元的な制限なしに、データ共有ワークフローを通じて付与されます。たとえば、リソースに対して所有者ロールを持つユーザーは、別のユーザーまたはグループに所有者ロールを付与できます。
マーキングは論理積(ブール演算の AND)として機能するため、ファイル、フォルダー、プロジェクトにアクセスするには、それらに適用されているすべてのマーキングのメンバーである必要があります。
継承
マーキングは、ファイル階層と直接の依存関係の両方に沿って継承され、トランスフォームや分析のロジックを通じて伝播します。マーキングがついたファイル、フォルダー、プロジェクトから派生したすべてのリソースには、マーキングが明示的に外されない限り、そのマーキングが適用されます。プラットフォーム内のデータの保存場所に基づくロールベースのアクセスとは異なり、マーキングはデータとともに引き継がれます。ファイルは、ファイル階層、データの依存関係、またはその両方を通じてマーキングを継承できます。
ファイル階層
ファイルは、そのファイルを含むプロジェクトまたはフォルダーを通じてマーキングを継承できます。プロジェクトまたはフォルダーにマーキングがついている場合、その中にあるすべてのファイルとフォルダーがそのマーキングを継承します。つまり、プロジェクトまたはフォルダーへのアクセスを制限すると、その中にあるすべてのものへのアクセスも必ず制限されます。
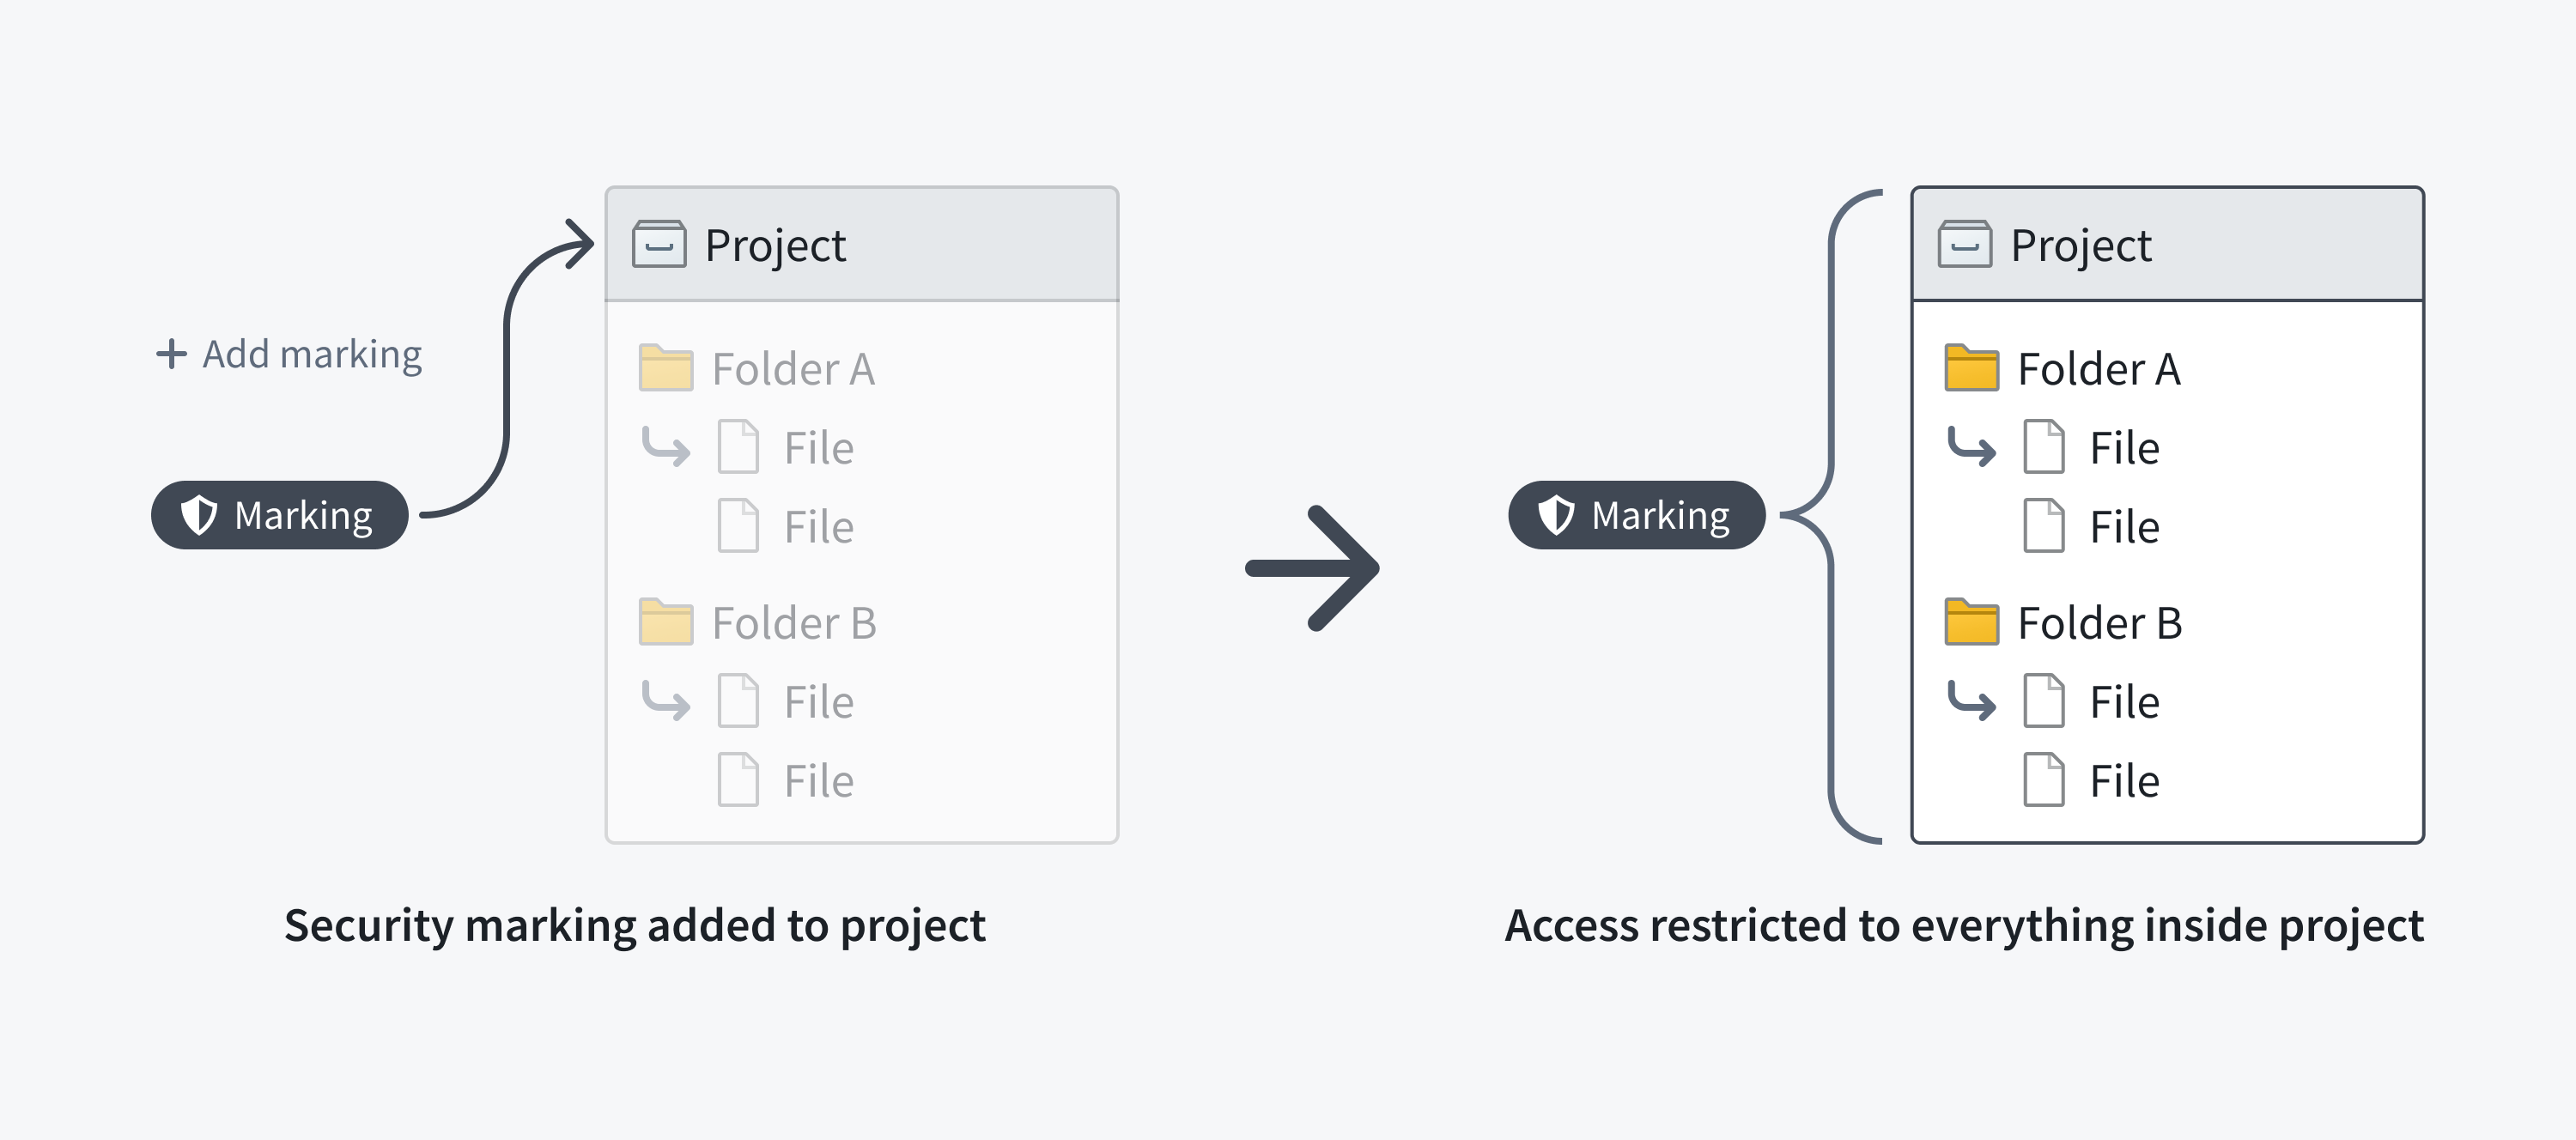

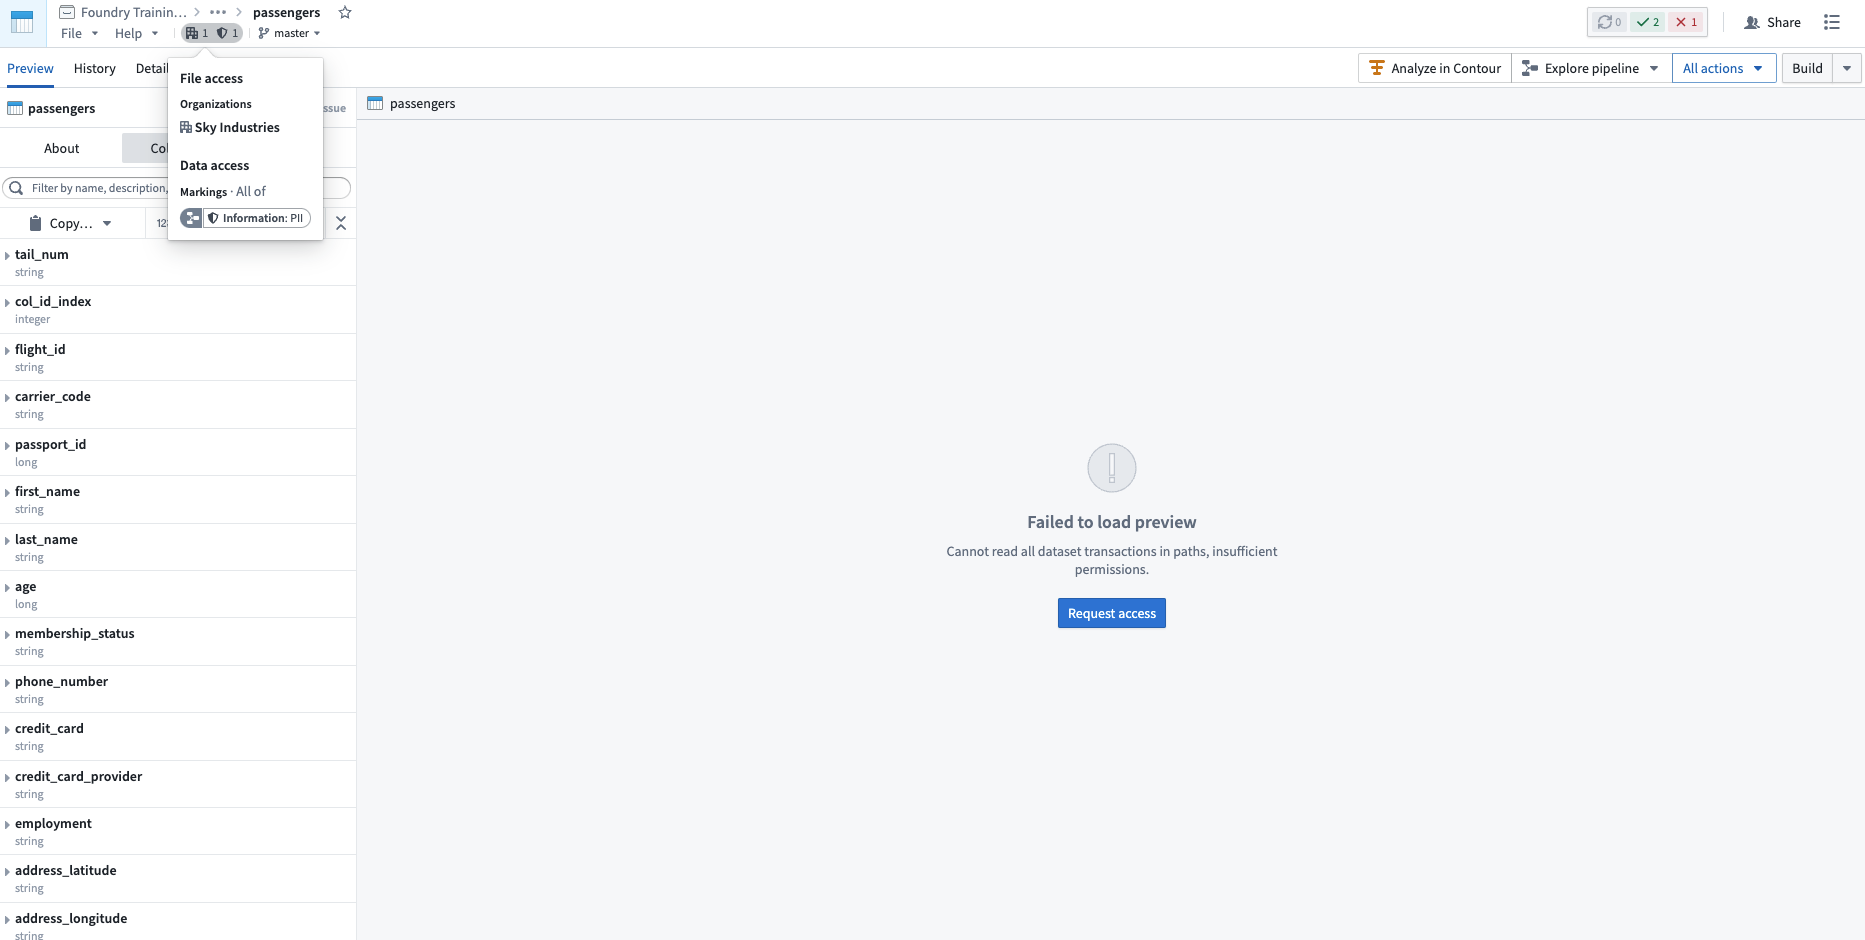
次のスクリーンショットは、ファイル階層に沿って継承された、架空のデータセットの PII マーキングを示しています。
データの依存関係
データセットへのアクセスを制限すると、そのデータセットから派生したすべてのデータへのアクセスも必ず制限されます。これは、データセットファイルが、上流データセットなどの依存先のデータセットからマーキングを継承する場合があるためです。データセットにファイルマーキングがついている場合、そのデータセットに依存するすべてのデータセットがそのマーキングを継承します。この継承されたマーキングをデータマーキングと呼びます。
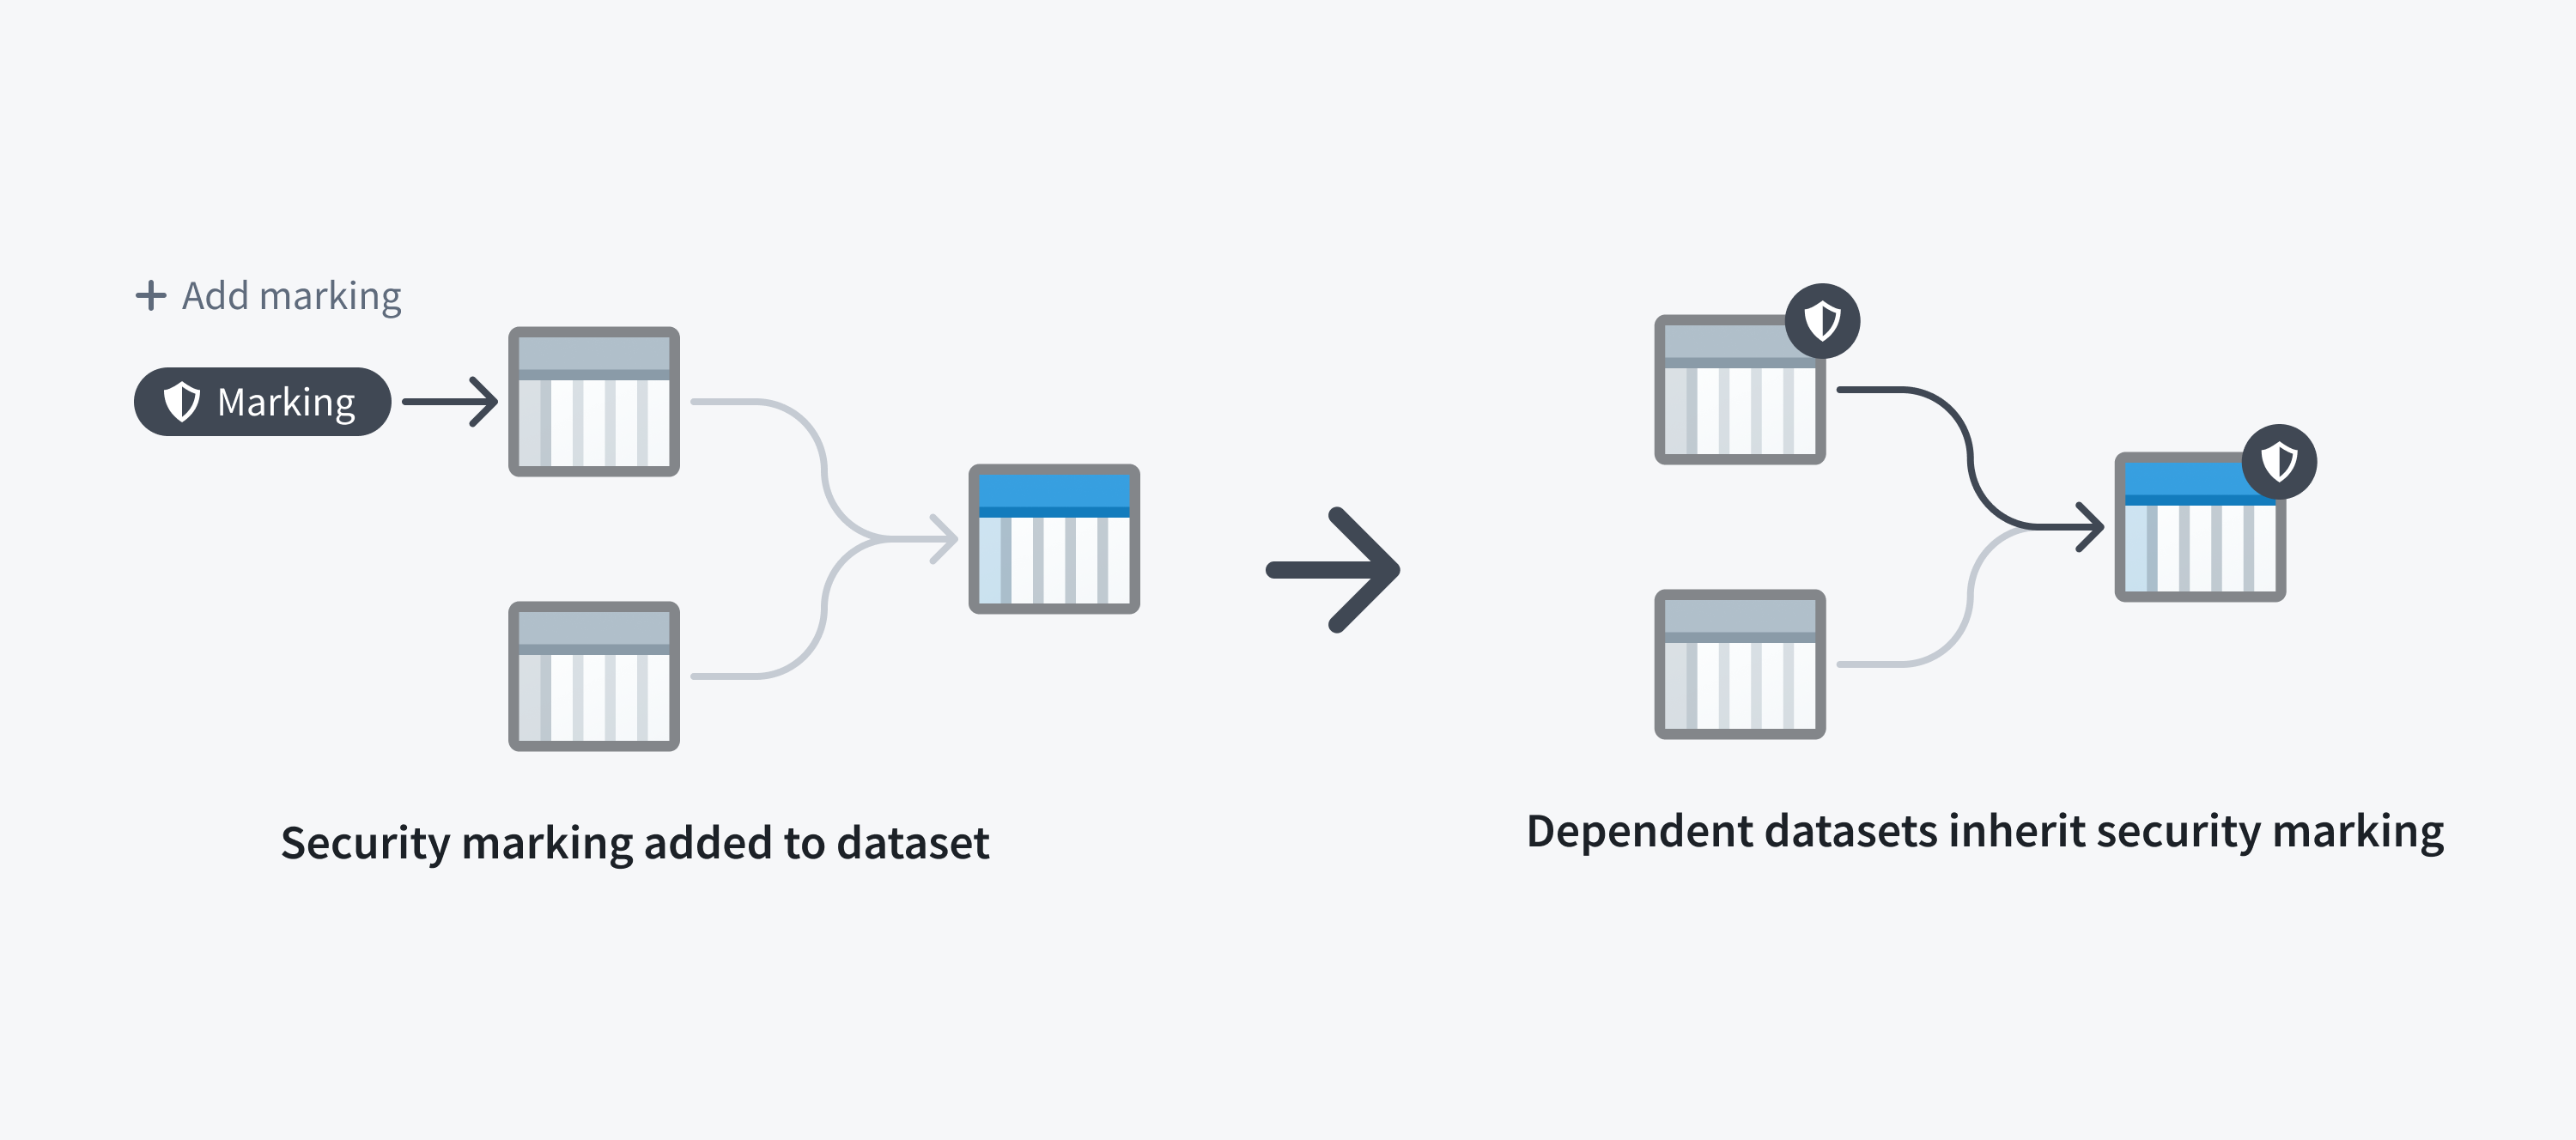
次のスクリーンショットは、データの依存関係に沿って継承された、架空のデータセットの PII マーキングを示しています。
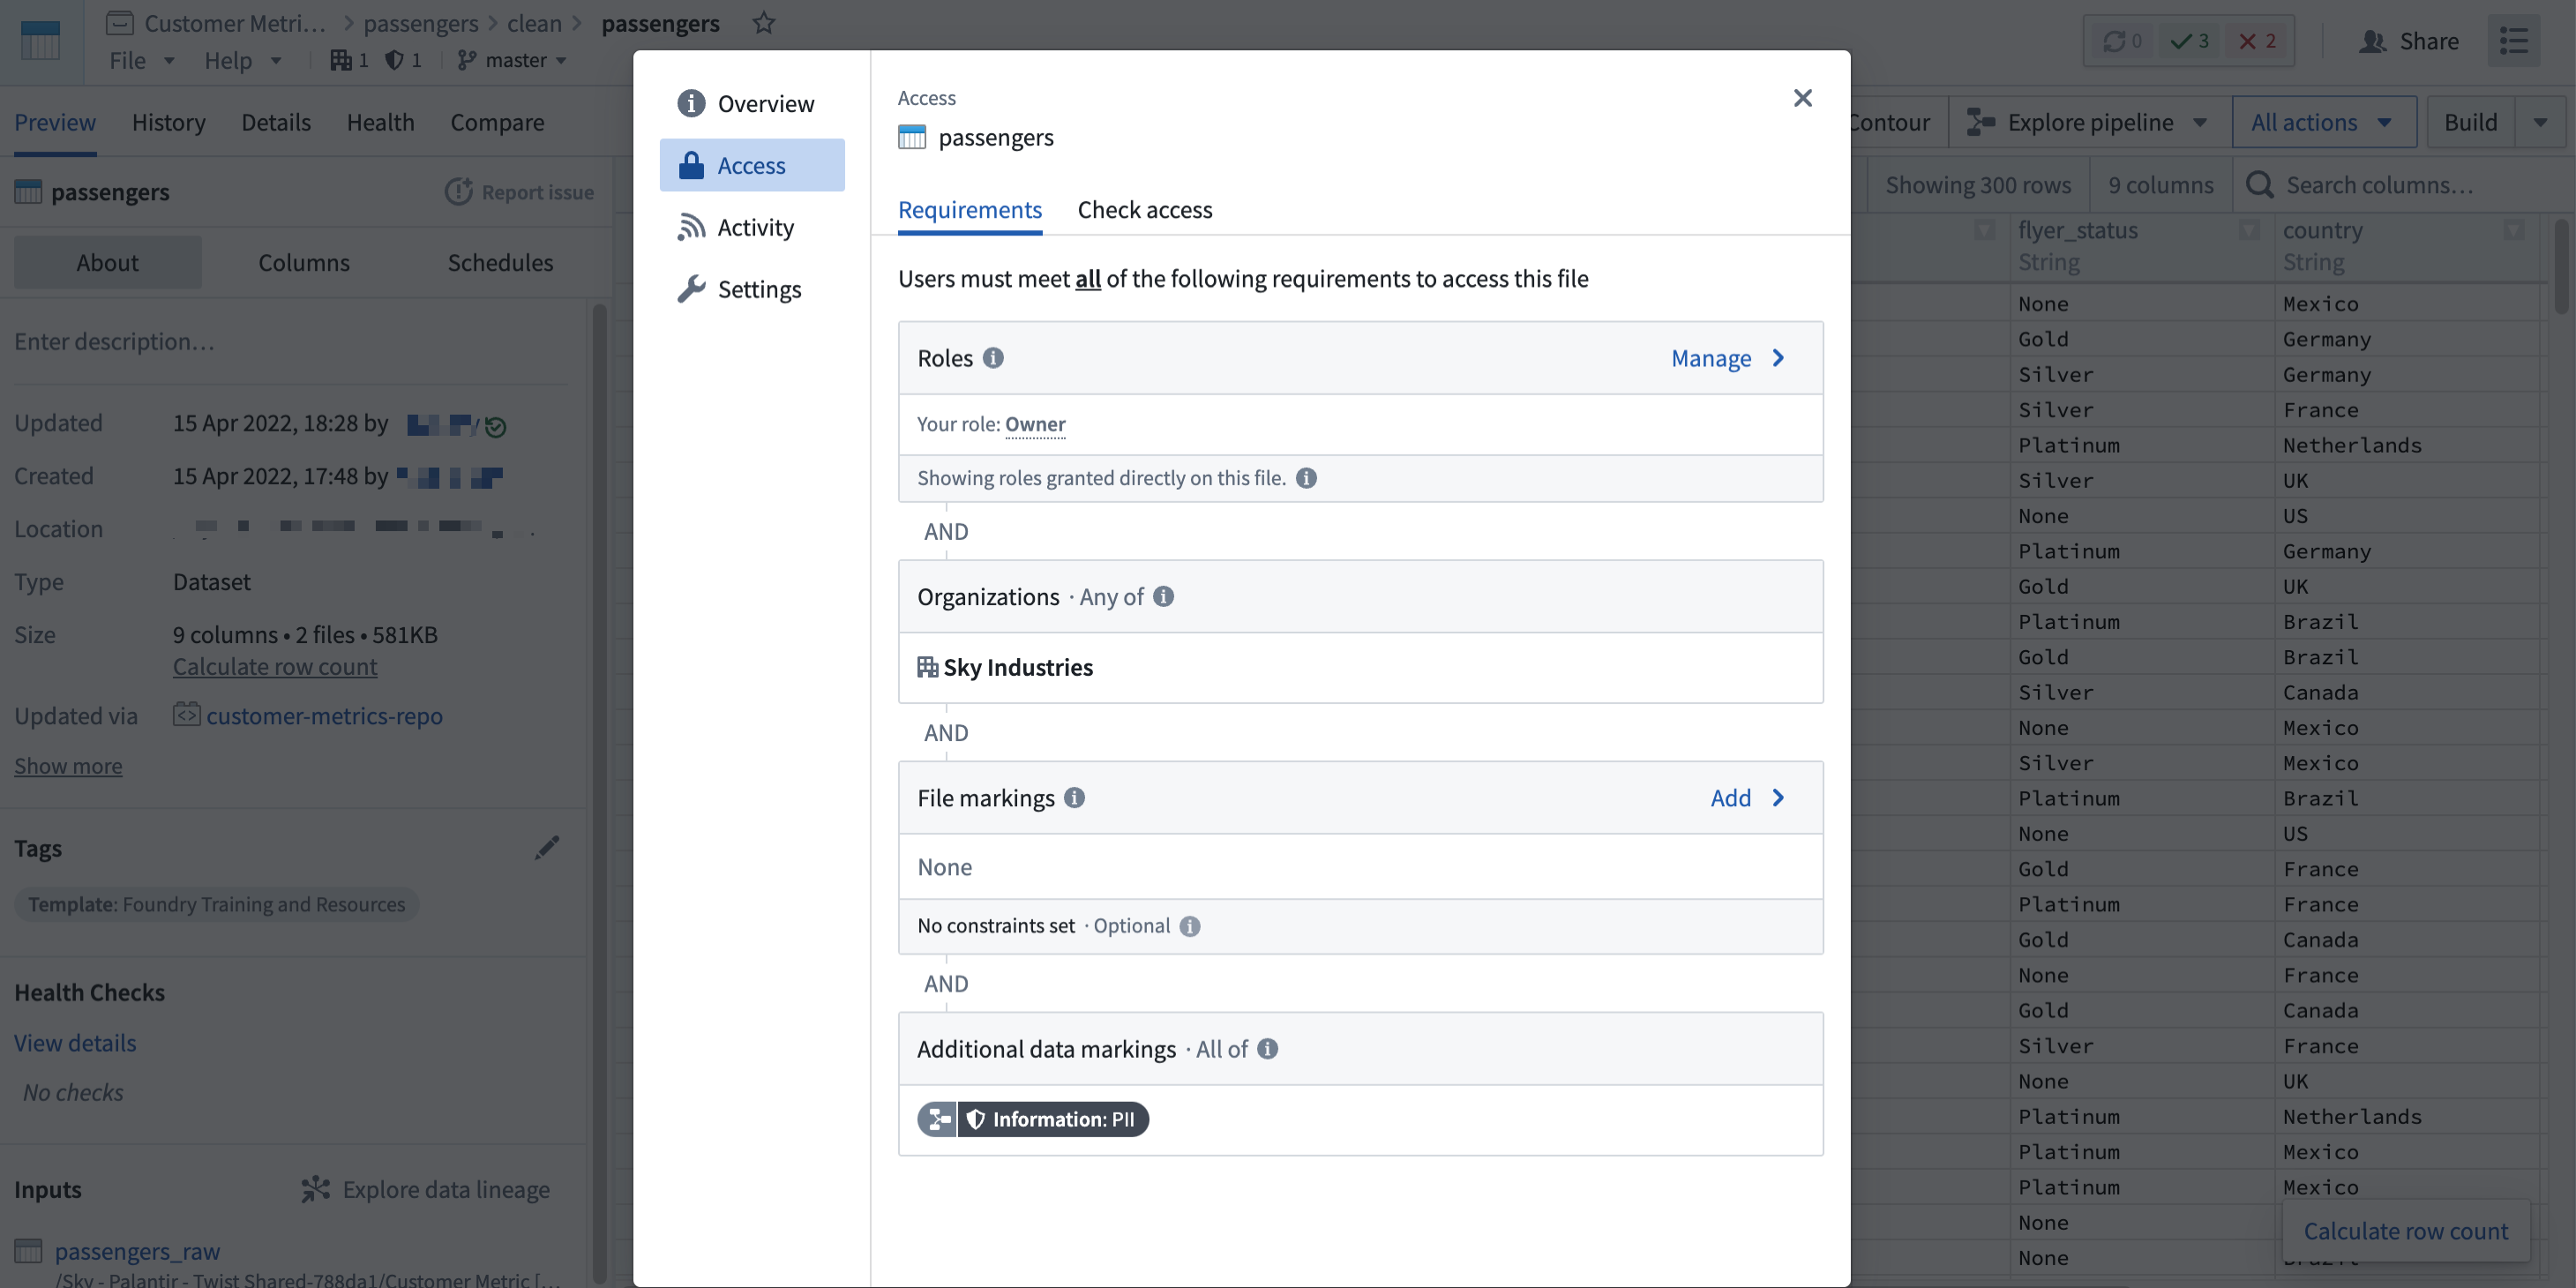
ユーザーは、ファイルのアクセス要件を満たしていても、上流データセットから継承されたデータのアクセス要件を満たしていない場合があります。この場合、次のスクリーンショットに示すように、派生データセットの存在を確認し、ファイルのメタデータを表示することはできますが、そのデータセットファイル内のデータにはアクセスできません。 これは、ファイルマーキングの要件を満たしていないために、ユーザーにとってリソースが発見可能でない場合とは異なります。
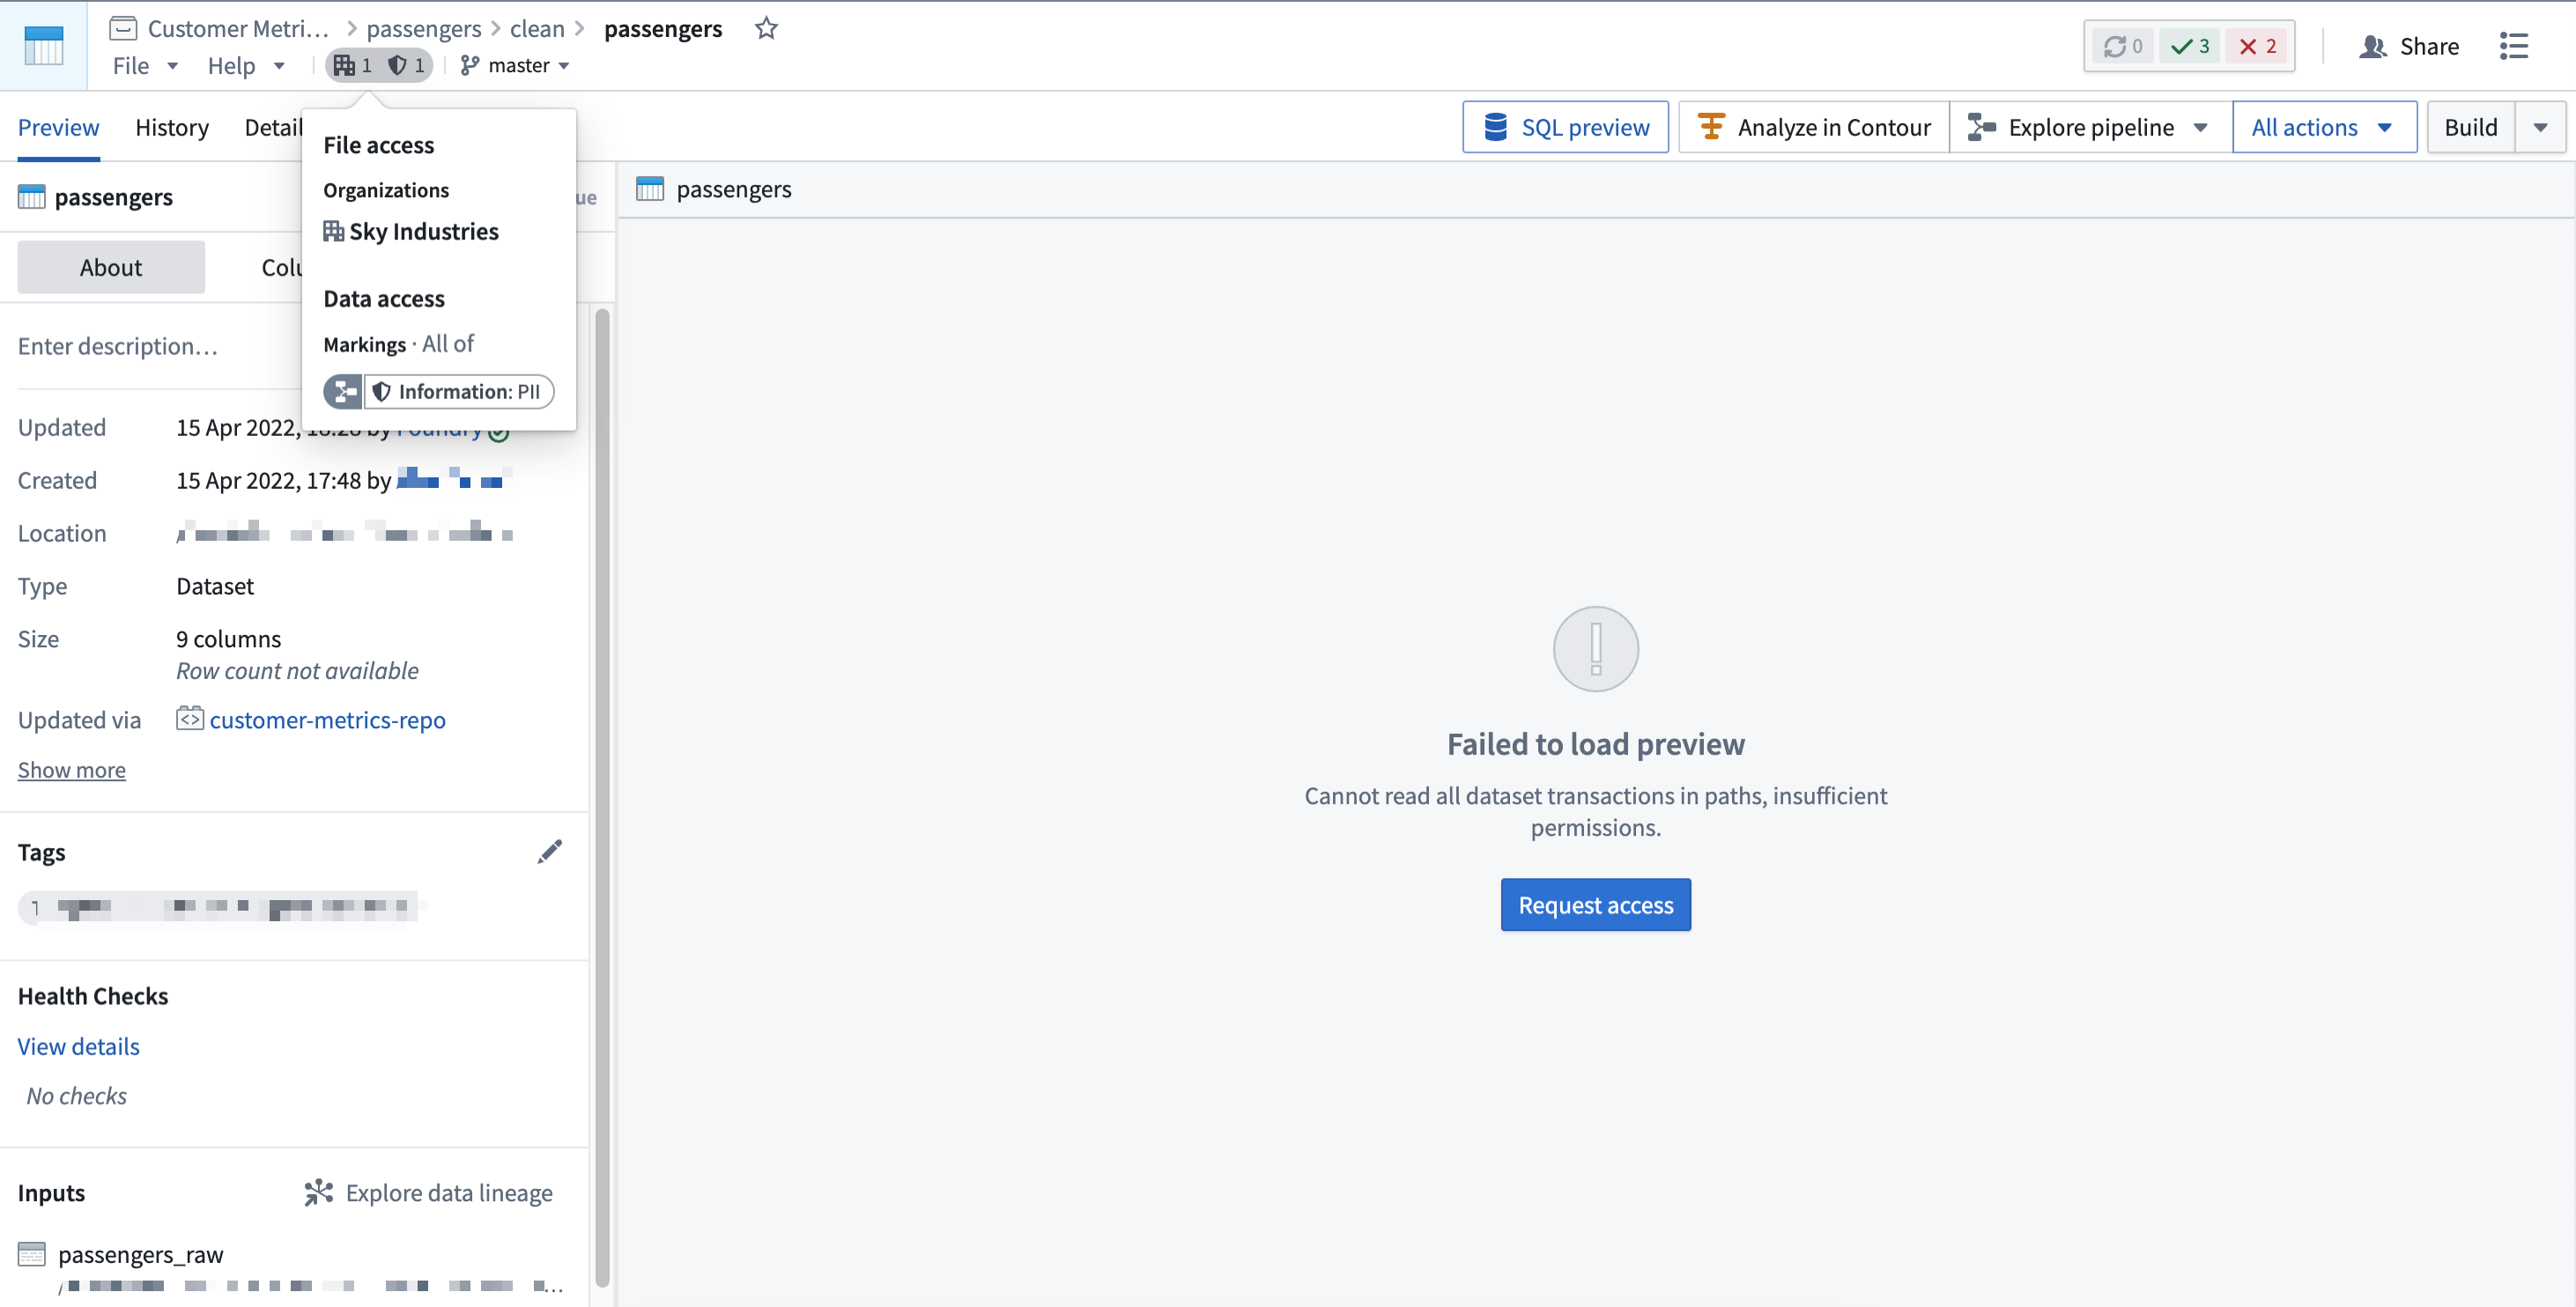
マーキングを適用すると、ファイルとデータのすべての依存関係に沿ってすぐに継承されるため、マーキングの適用は慎重に扱うべき操作とされています。これにより、下流のほかのユーザーが意図せずアクセスできなくなる可能性があります。使用する前に、安全にマーキングを適用する方法を確認してください。
同様に、マーキングを外すことも慎重に扱うべき操作とされています。マーキングを最初に適用したファイル、フォルダー、プロジェクトからそのマーキングを外すことができ、その場合、下流のファイルとデータの依存関係からもすぐにマーキングが外されます。あるいは、トランスフォーム内でマーキングを外すこともできます。その場合、データの依存関係に沿ってのみマーキングが外されます。マーキングを外す前に、安全にマーキングを外す方法を確認してください。
マーキングを使用する
マーキングは、ファイル、フォルダー、プロジェクトなどのリソースへのアクセスを制限するためのものです。アクセスを付与するためにマーキングを使用しないでください。ユーザーがマーキングの条件を満たすと、そのマーキングと関連リソースにアクセスできるようになります。ただし、アクセスの資格があるユーザーが、常にアクセス権を持つべきとは限りません。ファイルへのアクセス権は、プロジェクトのロールベースの権限に基づいてユーザーに付与する必要があります。
たとえば、従業員の PII を含むすべての Foundry データへのアクセスを制限するために、PII マーキングを使用しているとします。この PII は、財務記録(社会保障番号など)、健康記録(年齢、性別、診断に関する情報など)、または氏名や住所などのその他の個人データに含まれている可能性があります。
PII を扱うには、適切なトレーニングを受ける必要があります。財務部門のユーザーが必要なトレーニングを修了し、PII マーキングへのアクセス資格を得たとします。このユーザーは財務部門に所属しているため、財務データのプロジェクトで閲覧者ロールを付与されます。このユーザーには従業員の PII を含むほかのデータを閲覧する資格がありますが、アクセスレベルは引き続きプロジェクト内のロールによって制御されます。
マーキングは、追加の保護が必要な機密データのアクセス制限を定義するために使用する必要があります。データの機密性に応じてマーキングを適用する方法はいくつかあります。
- 機密データのカテゴリーごとに1個のマーキング
- 最も一般的なマーキング構成では、機密データのカテゴリーごとに1個のマーキングを作成します。各マーキングは、そのデータカテゴリーを含むすべてのリソースへのアクセスを制限します。データに複数の種類の機密性がある場合、対応するすべてのマーキングをリソースに適用します。関連するすべての機密カテゴリーへのアクセス資格を持つユーザーのみが、そのリソースへのアクセス権を付与されます。
- マーキングが必要となる条件と機密性の種類について、明確な基準を定めておくと便利です。たとえば、性別、年齢、民族などの個人属性を含むすべてのデータに、
PIIマーキングをつけることができます。
- 機密データの所有者ごとに1個のマーキング
- この構成では、データ所有者が所有データへのアクセスをどのように制限するかを決定できます。機密データの所有者ごとに1個のマーキングを使用する場合、チームやユーザーグループが所有する機密データにマーキングをつけ、データ所有者の裁量でユーザーにそのマーキングへのアクセス権を付与します。たとえば、営業チームが生成、利用、管理するすべてのデータに、データ所有者が営業データマーキングをつけ、資格のあるユーザーのみに営業データへのアクセス権を付与できます。
- データ所有者がデータ資産をより細かく制御できるよう、マーキングは伝播します。つまり、データにアクセスできるユーザーが、そのデータから派生リソースを作成して別のユーザーと共有しようとする場合、派生リソースへのアクセスのロックを解除するには、データ所有者がその別のユーザーにマーキングへのアクセス権を付与する必要があります。
- パイプラインの異なる段階に応じたマーキング
- データセットは生の形式で Foundry に取り込まれることがあり、通常はエンドユーザーと共有できるようになるまでに処理と変換を経ます。生データには下流のユーザーに公開するのが適切でない機密情報が含まれている可能性があるため、管理者は生データマーキングを適用して、権限のないユーザーからのアクセスを制限できます。PII を除去する処理(ハッシュ化や暗号化など)の後、管理者は生データマーキングを外し、ほかの関連するマーキングを適用して、パイプラインの後続段階のデータを保護できます。
- マーキングを使用したデータの発見の制限
- マーキングはアクセスを全面的に許可または拒否するため、ファイル、フォルダー、プロジェクトなどのリソースの存在を隠す必要がある場合に使用してください。マーキングを使用することで、そのマーキングへのアクセス権を持たないユーザーには、マーキングがついたデータが検索結果やプロジェクト/フォルダーの表示に現れないようにできます。
Foundry でマーキングを実装する際は、上記の方法を組み合わせることもできます。たとえば、パイプラインの最初に生データマーキングを適用し、処理後に機密データのカテゴリーごとに1個のマーキングを適用できます。
例:医療データを保護する
架空の医療組織における、機密性のある患者データの3つの階層を考えてみます。
- 合成データ:機密性が最も低いデータで、実際の患者記録を模して作成されます。すべての合成データには合成データマーキングがつけられます。
- 非識別化データ:この種類のデータには一部の機密フィールドが含まれますが、直接識別子はすべて除去されています。このデータをほかのデータファイルと組み合わせると、患者を特定できる可能性があります。このようなデータにはすべて、非識別化データマーキングがつけられます。
- 識別子を含むデータ:この種類のデータには、個々の患者を直接特定するために使用できる識別子が含まれている可能性があります。患者データとしては最も機密性が高いレベルです。このようなデータにはすべて、識別可能データマーキングがつけられます。
この場合、データの階層には上下関係があり、識別可能データマーキングへのアクセス権を持つユーザーは、非識別化データマーキングと合成データマーキングにもアクセスできます。同様に、非識別化データマーキングへのアクセス権を持つユーザーは、合成データマーキングにもアクセスできます。
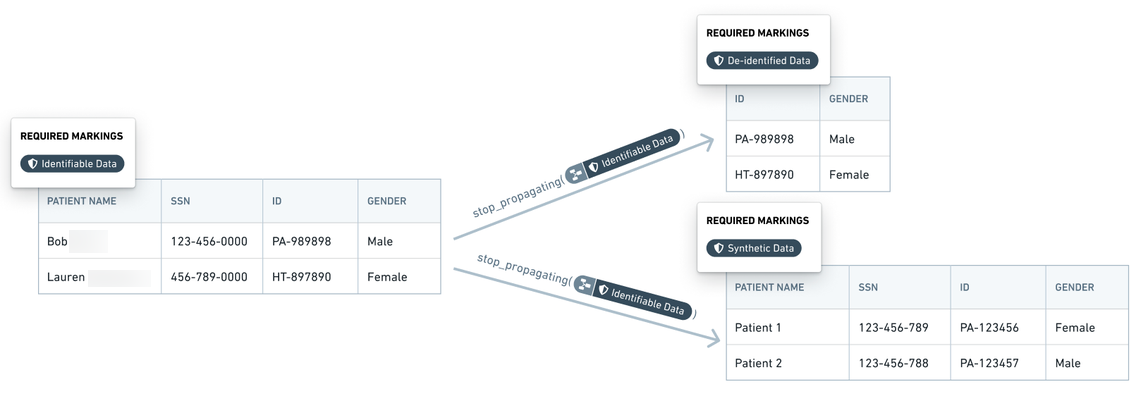
Foundry では、識別子を含むデータ(識別可能データマーキングがついたデータ)から識別子フィールドを除去することで、非識別化データ(非識別化データマーキングがついたデータ)に変換します。マーキング管理者またはデータ所有者は、トランスフォームのロジックへの変更をすべて確認し、非識別化データに識別子が一切含まれないことを確認します。さらに複雑なトランスフォームによって合成データを生成し、合成データマーキングをつけます。各変換段階では、前のマーキングを外します。その後、以下のスクリーンショットの例示データのように、データの更新後の状態を示すマーキングを適用します。
例:調査データを保護する
マネーロンダリング対策の調査など、案件の調査データは特に機密性が高いものです。ある案件のデータを別の案件のデータと混在させてはいけません。また、調査員が別の案件を確認しているときは、ある案件のデータをその調査員が閲覧できないようにする必要があります。マーキングによって、これらの案件へのアクセス制限を実現できます。
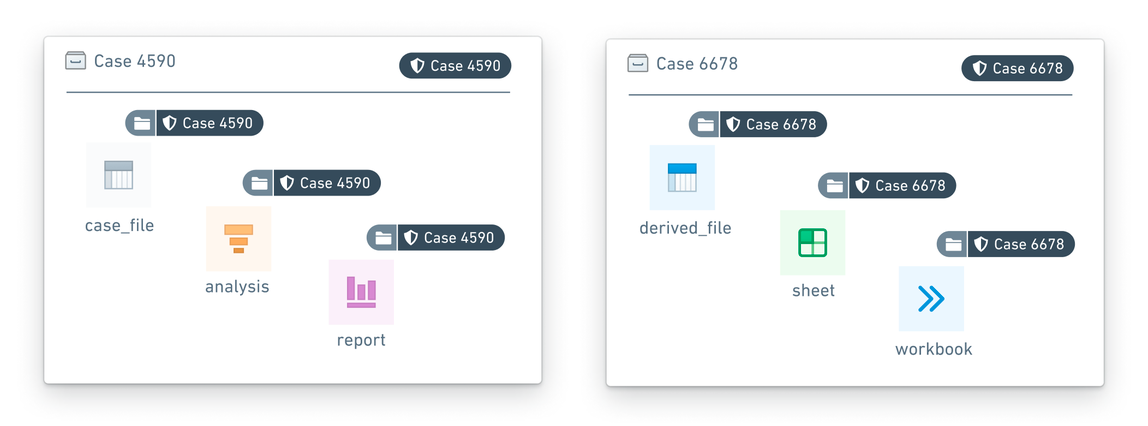
- リソース、画像、データセット、その他の証拠を含む特定の案件のデータには、一意の
Case - xxxxxxマーキングをつけます。xxxxxxは案件番号を表します。 - 特定の案件を担当する調査員のみが、その案件のマーキングへのアクセス権を付与されます。調査員は同時に複数の案件にアクセスできる場合がありますが、それぞれのアクセスは個別のマーキングによって区別されます。
例:銀行データを保護する
架空の銀行では、各チームまたは部門が、作成または管理するデータを完全に制御しています。つまり、データ資産の全体または一部にどのほかのチームがアクセスできるかを、各チームが決定します。この例では、組織の構成を簡略化し、消費者金融、社内コンプライアンス、マーケティングという対応するマーキングを持つチームを考えます。
- 消費者金融チームが消費者金融マーキングへのアクセスを、マーケティングチームがマーケティングマーキングへのアクセスを、社内コンプライアンスチームに付与するとします。これにより、社内コンプライアンスチームは、事前に承認されたワークフローでデータが適切に使用されていることを確認し、四半期監査を実施できます。
- 四半期監査の結果は、ほかの2個のマーキングを外し、社内コンプライアンスマーキングを付けたレポートに記録されます。これらの監査結果には、社内コンプライアンスチームのみがアクセスできます。社内コンプライアンスチームが四半期監査レポートを DPO(データ保護室)と共有したい場合は、DPO に社内コンプライアンスマーキングへのアクセスを付与して、DPO がコンプライアンスレポートを確認できるようにします。

マーキングの設定方法については、管理ドキュメントを参照してください。
スコープ付きセッションを使用する
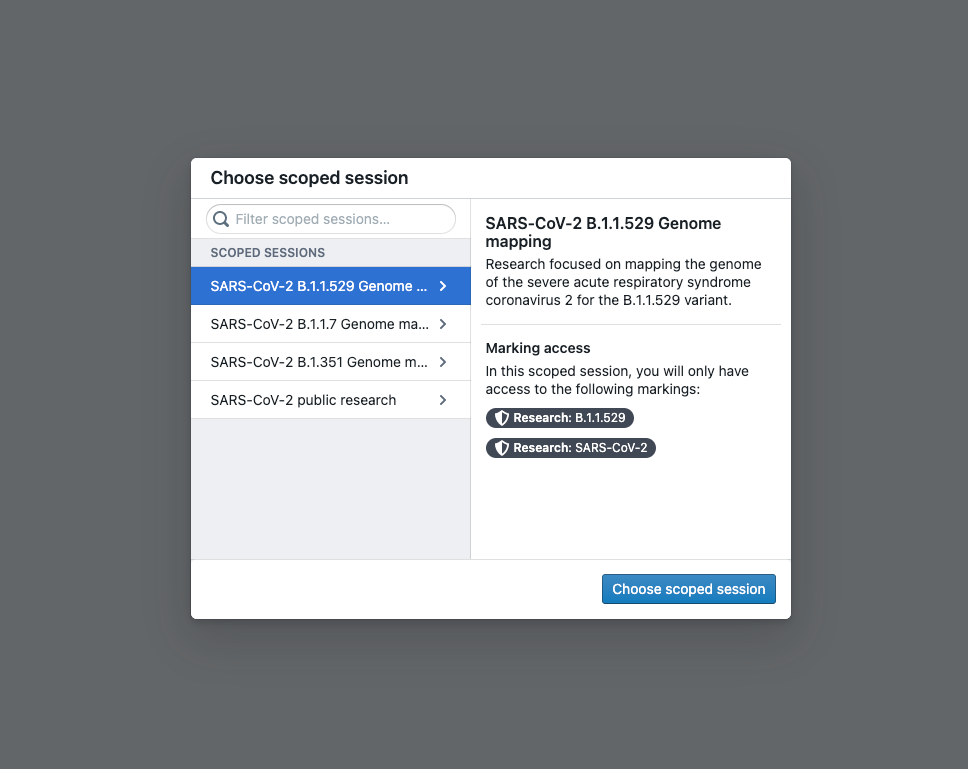
スコープ付きセッションでは、Foundry セッション中にアクセスするマーキングを、事前定義されたマーキングの中からユーザーが選択できます。これにより、異なる種類の作業を視覚的に分離できます。組織でスコープ付きセッションが有効になっている場合、Foundry にログインした後にスコープ付きセッションの選択が必要になることがあります。これにより、Foundry でのアクセスが、スコープ付きセッションに含まれるマーキングに制限されます。
スコープ付きセッションを選択すると、そのスコープ付きセッションの名前を示すワークスペースバナーが表示されます。
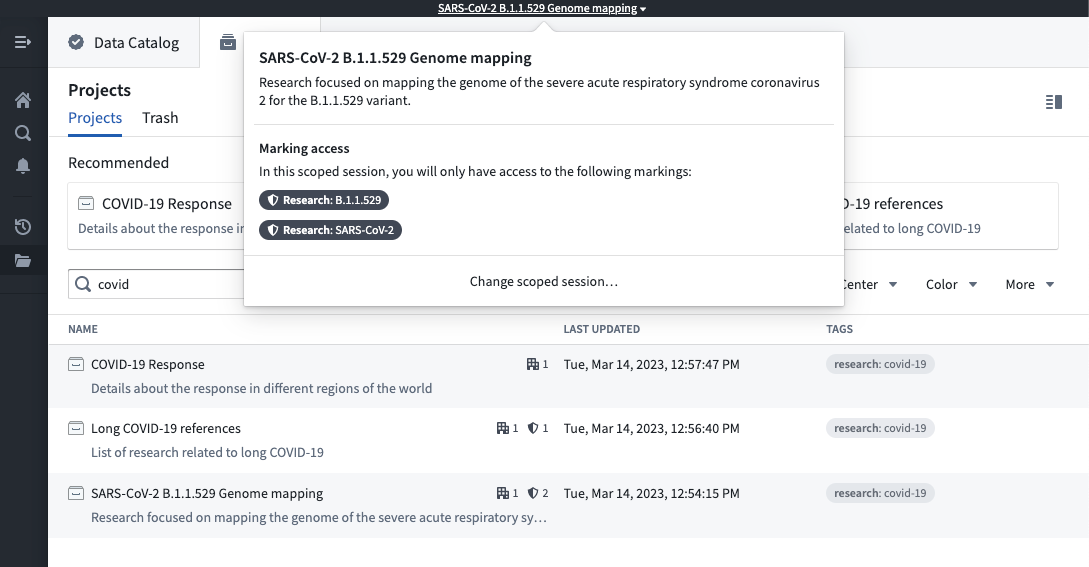
複数のスコープ付きセッションへのアクセス権がある場合は、ワークスペースバナーにカーソルを合わせ、スコープ付きセッションを変更するを選択できます。ログイン時と同じスコープ付きセッションのダイアログが表示され、スコープ付きセッションを選択できます。現在とは異なるスコープ付きセッションを選択すると、ページが更新され、アクセスが新しく選択したスコープ付きセッションに制限されます。
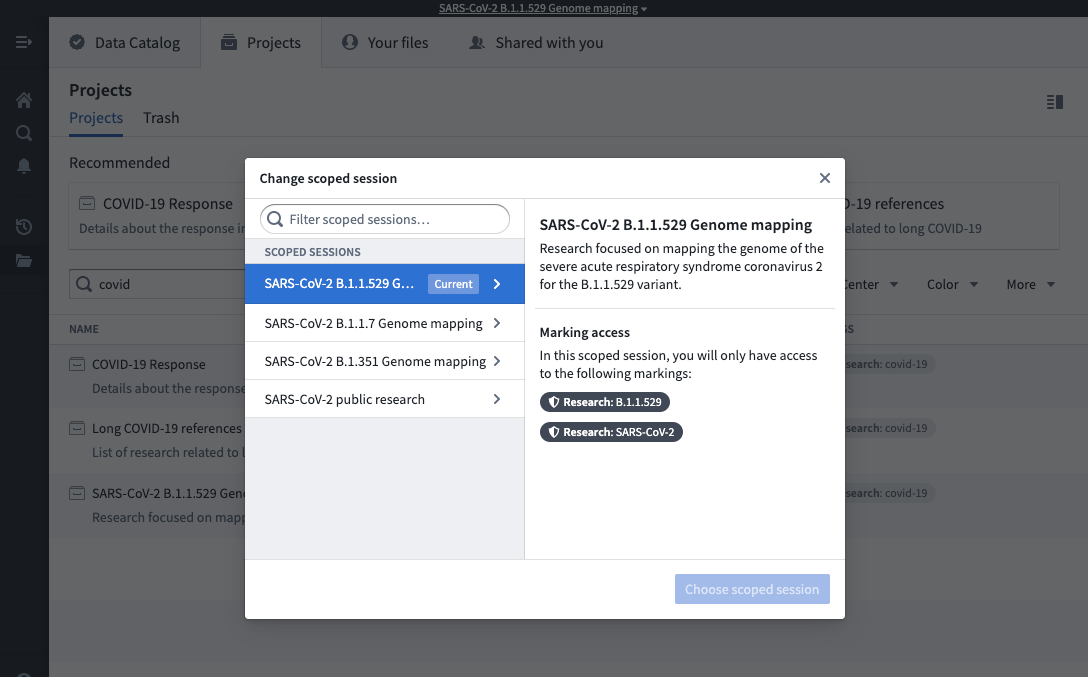
また、一部のユーザーには、スコープなしのアクセスセッションに入る選択肢が表示される場合があります。この選択肢を使用すると、スコープ付きセッションの制限を回避し、アクセス権を持つすべてのマーキングにアクセスできます。