注: 以下の翻訳の正確性は検証されていません。AIPを利用して英語版の原文から機械的に翻訳されたものです。
サードパーティアプリケーションを登録する
新しいアプリケーション設定を登録するには、Developer Console を使用してください。レガシーのスタンドアロン OAuth クライアントに相当するものが必要な場合は、制限なしのアプリケーションを作成する手順に従ってください。このページで説明する Control Panel のフローは、ユーザーに対して Developer Console が有効になっていない場合にのみ適用されます。
サードパーティアプリケーションを Foundry に接続するには、まず Foundry プラットフォームに登録する必要があります。初期登録プロセスでは、サードパーティアプリケーションの名前、クライアントID、クライアントシークレットを作成します。認可ワークフローで使用されるクライアントIDとクライアントシークレットの詳細については、OAuth.com のドキュメント ↗ を参照してください。その後、サードパーティアプリケーションに、認可プロセスで使用するリダイレクト URL と、プラットフォーム内でのサードパーティアプリケーションの表示に使用する名前、説明、アイコンを設定する必要があります。
登録
- 新しいアプリケーションの登録を開始するには、Control Panel のサードパーティのアプリケーションタブに移動し、新しいアプリケーションを追加をクリックします。
- 新規アプリケーションを登録ウィザードが開きます。詳細、クライアントのタイプ、認可グラントのタイプ、サマリーの順に4つのステップがあります。
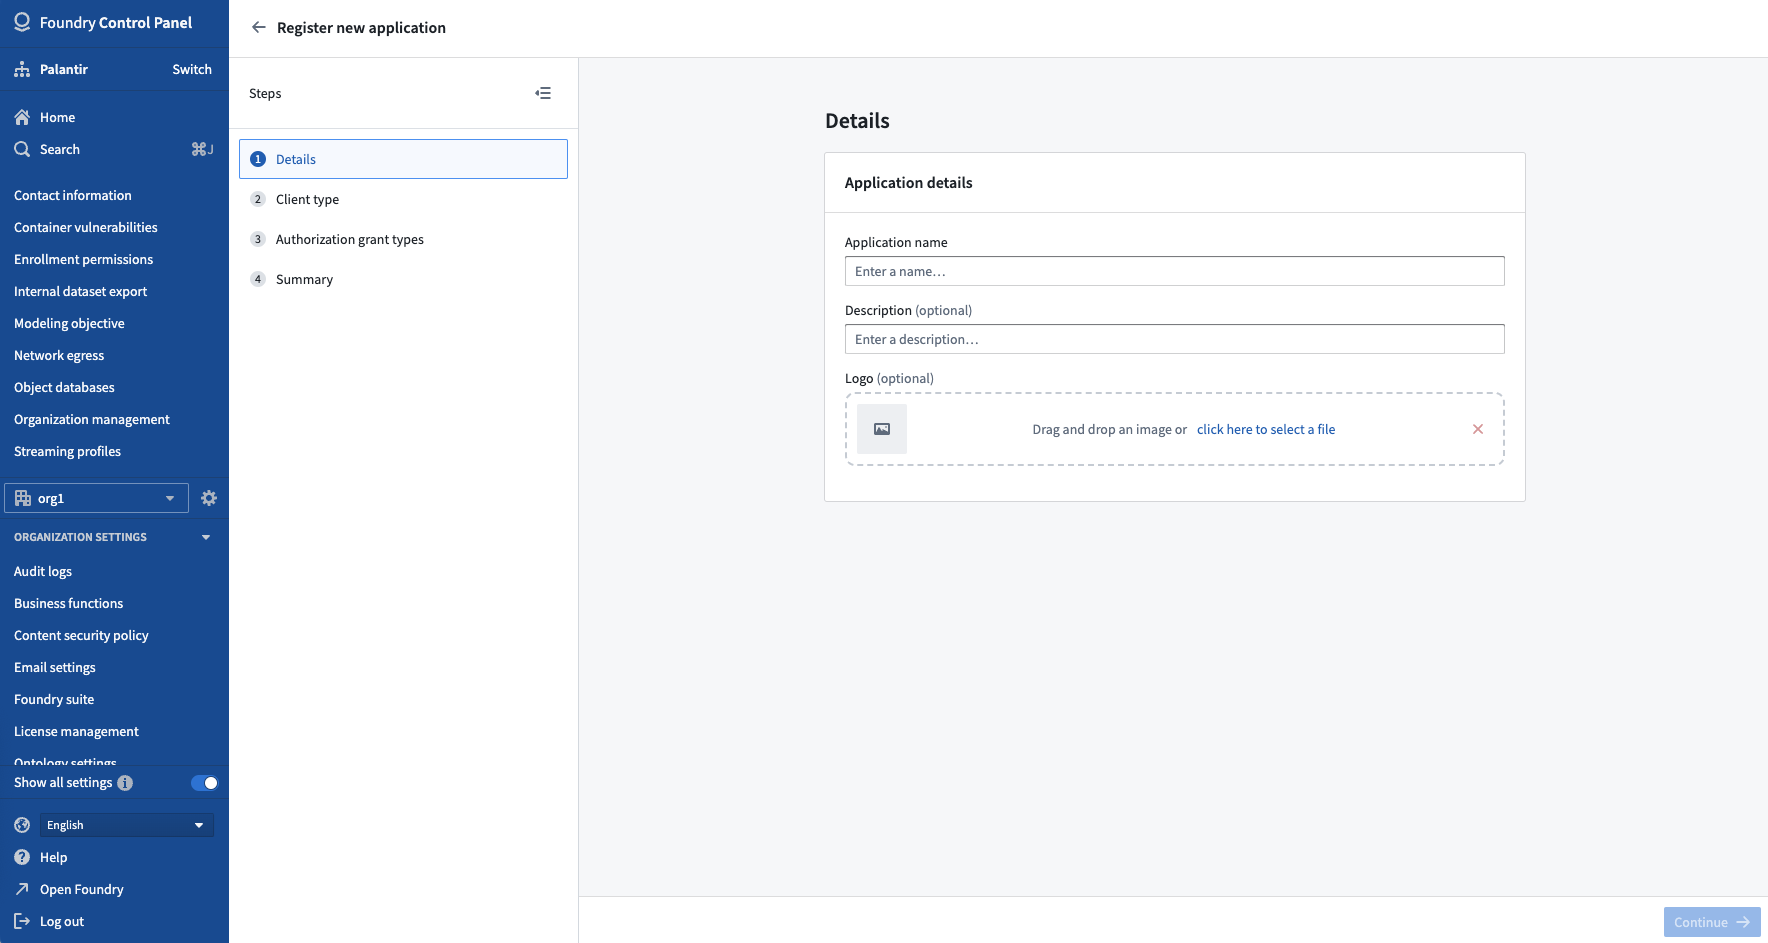
- 詳細ステップで、アプリケーションの名前、説明(任意)、ロゴ(任意)を指定します。
- クライアントのタイプステップで、アプリケーションのクライアントの種類を指定します。クライアントの種類は、クライアントアプリケーションがシークレットを安全に保存できるかどうかに関する OAuth2 標準を指します。クライアントの種類には、次の2つの選択肢があります。
- 機密クライアント ↗:資格情報を安全に保持できるクライアントを対象としています。たとえば、クライアントの資格情報へのアクセスが制限された、安全なサーバー上に実装されたクライアントです。この種類のクライアントは、認可の選択肢として認可コードグラントとクライアント資格情報グラントの両方をサポートします。
- パブリッククライアント ↗:資格情報を安全に保持できないクライアントを対象としています。たとえば、認可クライアントが Web ブラウザー自体で実行されるブラウザーベースのアプリケーションです。この種類のクライアントは、PKCE を使用した認可コードグラントをサポートしており、
code_verifierおよびcode_challengeパラメーターの使用が必須です。クライアント資格情報グラントはサポートされません。
これらのクライアントの種類の詳細については、OAuth2 クライアントを作成するドキュメントを参照してください。
モバイルアプリなどのネイティブアプリケーションやシングルページアプリケーションは、デプロイのためにユーザーに配布されます。そのため、アプリケーションのバイナリを入手し、逆アセンブルしてクライアントシークレットを抽出できます。そのクライアントシークレットが、認可されたユーザーになりすます攻撃に使用される可能性があります。このような攻撃を防ぐために、Proof Key for Code Exchange (PKCE) ↗ が使用されます。
-
認可グラントのタイプステップでは、前のステップで選択したクライアントの種類がサポートするグラントタイプが表示されます。認可コードグラントを有効にする場合は、リダイレクト URL を1つ以上指定するよう求められます。
- 認可プロセスでは、OAuth2 はブラウザーのリダイレクトを使用して、認可プロバイダー(この場合は Foundry)から、ユーザーが認可しようとしているクライアント(この場合はサードパーティアプリケーション)にユーザーを戻します。そのため、リダイレクト URL を指定することで、サードパーティアプリケーションが Foundry リソースへのアクセス許可を求める際のセキュリティをさらに強化できます。
- リダイレクト URL は、後からアプリケーションを管理する画面で更新できます。
クライアント資格情報グラントを有効にする場合(機密クライアントでのみ利用可能)、アプリケーションのサービスユーザーが作成されます。サービスユーザーには、アプリケーションを代理して行うリクエストで Foundry リソースにアクセスするための権限を付与できます。
-
サマリーステップでは、指定したすべての情報の概要と、まだ指定する必要がある不足情報が表示されます。必須項目を入力すると、画面右下のアプリケーションの登録をクリックできます。
-
送信すると、新しく作成されたクライアントの ID と、該当する場合はシークレットが表示されます。
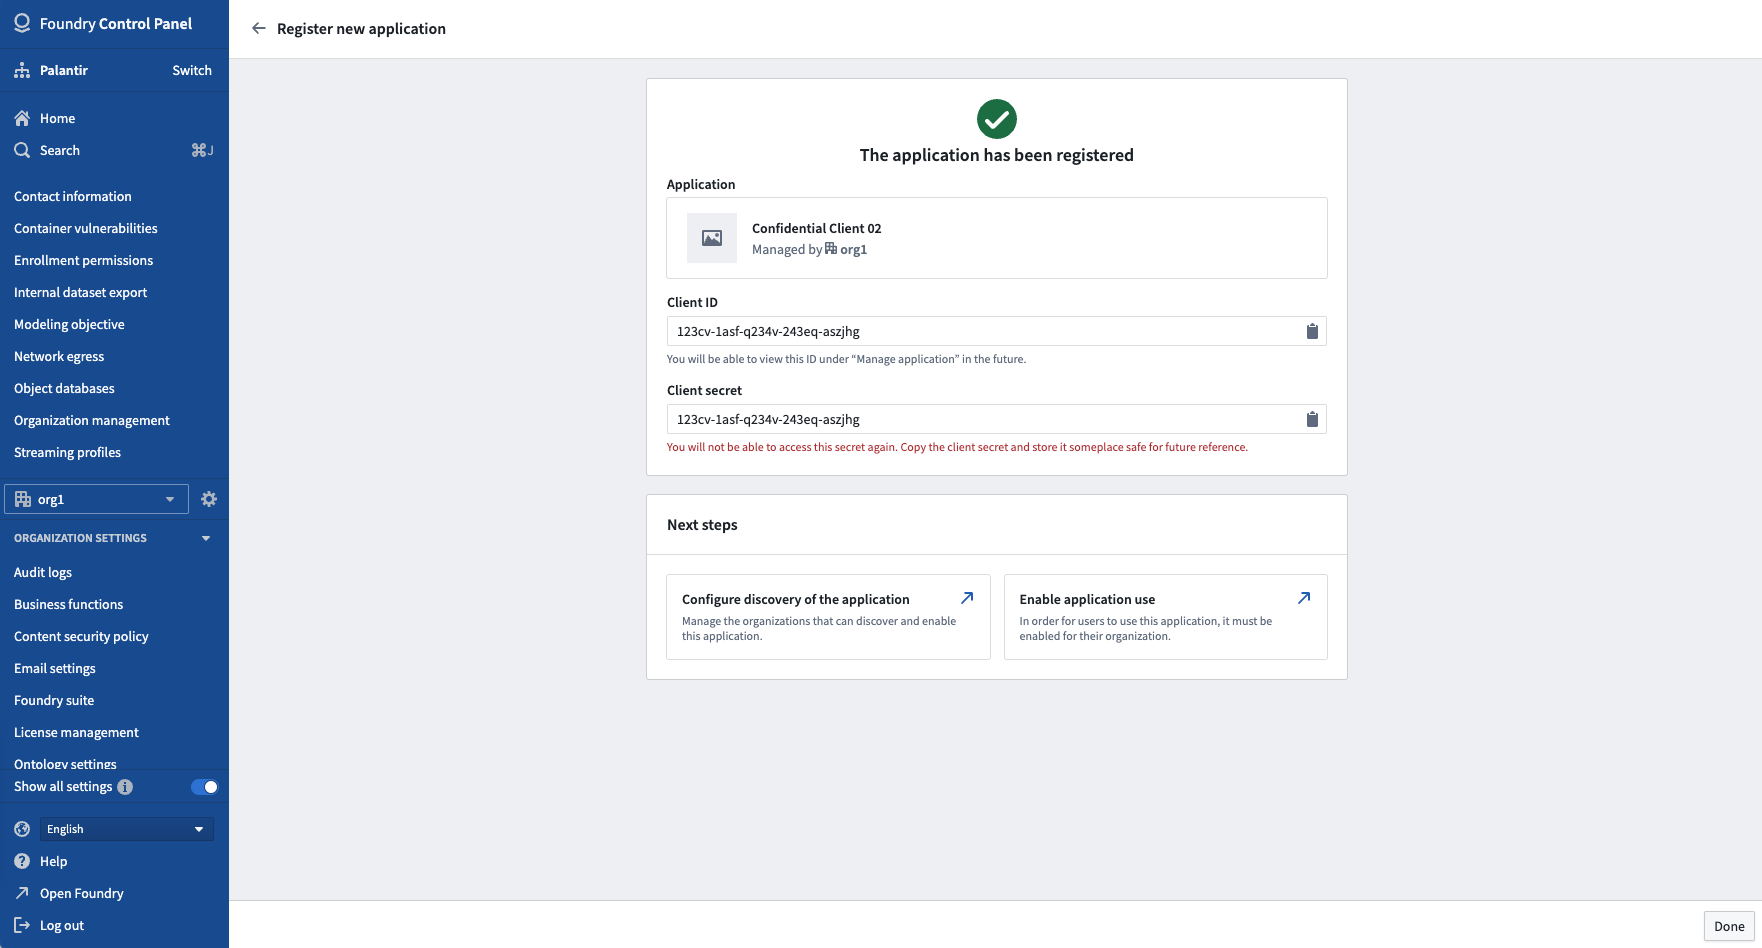
機密クライアントを使用する場合は、この時点でクライアントシークレットを必ずコピーしてください。このページを離れると、シークレットを再び確認することはできません。クライアントシークレットにアクセスできなくなった場合は、シークレットをローテーションする必要があります。
次のステップ
登録だけではアプリケーションを使用できません。ユーザーがアプリケーションを認可できるようにするには、組織に対してそのアプリケーションを有効にする必要があります。サードパーティアプリケーションを有効にするを参照してください。プロジェクトへのアクセスとマーキング制限も、登録時ではなく、そこで設定します。