注: 以下の翻訳の正確性は検証されていません。AIPを利用して英語版の原文から機械的に翻訳されたものです。
読み取り認可と書き込み認可
読み取り認可と書き込み認可は開発のベータ版段階にあり、お使いのエンロールメントでは利用できない場合があります。開発が進行中のため、機能やプラットフォームのサポートは変更される可能性があります。
読み取り認可と書き込み認可は、アクションタイプにセキュリティ境界を追加します。読み取り認可は、アクションが直接読み取れる、または別のロジックから呼び出されたときに入力として受け取れる、マーキングがついたデータを制限します。書き込み認可は、アクションによって作成または変更されるデータの最小セキュリティ要件を設定します。これらの認可は、ユーザーの既存の権限とアクションタイプの実行条件を補完します。アクセスを付与するものでも、既存の権限や実行条件に代わるものでもありません。
読み取り認可
読み取り認可は、アクションが実行中に読み取れるデータ、または入力として受け取れるデータに追加の上限を設けます。読み取り認可は、別のロジックがアクションを呼び出す場合を含め、Foundry がパラメーターに値を読み込むとき、および関数ベースのアクションが読み取りを実行するときに適用されます。データが設定された読み取り認可の範囲を超えている場合、ユーザーがそのデータにアクセスできる場合でも、アクションはそのデータを読み込めません。
アクションを適用するユーザーには、引き続きデータへのアクセス権限が必要です。読み取り認可にマーキングが設定されていない場合、アクションにはユーザーの既存のアクセス範囲を超える追加の読み取り境界はありません。
書き込み認可
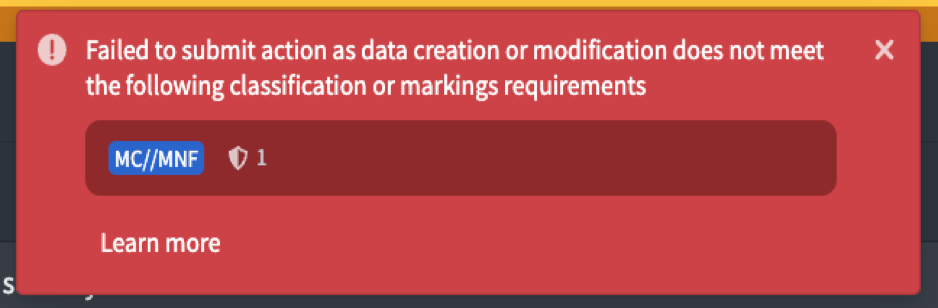
書き込み認可は、アクションによって作成または変更されるデータが満たす必要のある最小セキュリティ要件を定義します。Foundry は結果のデータのセキュリティを検証し、設定された最小要件を下回る場合はアクションをブロックします。
書き込み認可は、ユーザーにマーキングへのアクセスを付与したり、設定されたマーキングを自動的に適用したり、それ以外の理由で無効となる編集を許可したりするものではありません。ユーザーには必要な権限があり、該当する場合は有効なマーキング値を指定し、アクションタイプの実行条件を満たす必要があります。書き込み認可にマーキングが設定されていない場合、この機能は出力のセキュリティに追加の最小要件を強制しません。
設定された書き込み認可は、アクションログや編集履歴のオブジェクトなど、プラットフォームが管理する書き込みには強制されません。そのため、アクションログや編集履歴に適用されるセキュリティは、書き込み認可の要件を下回る場合があります。
必須マーキングの保証
必須マーキングは、派生データが入力の保護を維持するよう、データの依存関係に沿って伝播することを目的としています。アクションでは、出力データに適用されるセキュリティをアクションのロジックが設定します。そのため、アクションは、受け取るデータや読み取るデータと同じ、より高い、またはより低いセキュリティの出力を生成できます。読み取り認可と書き込み認可は、アクションが実行できることの上限と下限を設定します。この2つを組み合わせることで、アクションの入力と出力の間で許容されるセキュリティの差を保証します。
書き込み認可を読み取り認可よりも制限が緩くなるように設定すると、アクションが読み取れるデータのセキュリティ境界を下回るデータを書き込めるようになります。これにより、必須マーキングの伝播が意図的に遮断され、データのマーキングが解除される可能性があります。読み取り設定と書き込み設定が異なる場合、アクションタイプエディターには常に警告が表示されます。
読み取り認可と書き込み認可が異なる場合、Foundry はアクションタイプを保存または公開するユーザーの権限をチェックします。このユーザーには、読み取り境界と書き込み境界の間で伝播が遮断されるすべての必須マーキングを解除する権限が必要です。チェックに成功すると、アクションタイプは承認されたマーキングの解除を実行できます。Foundry は実行時にこの権限チェックを繰り返しません。
読み取り認可と書き込み認可は、現在は任意です。読み取り認可が設定されていない場合、アクションタイプの保存時または公開時に、Foundry はマーキングの解除権限をチェックしません。そのため、アクションは書き込み境界を上回るデータを読み取り、制限がより緩いデータを書き込むことができ、データ漏洩につながる可能性があります。アクションがマーキングのついたデータを読み取る可能性がある場合は、必ず読み取り認可を設定してください。
マーキングカテゴリー別の認可ルール
Foundry は、設定されたマーキングをカテゴリーに応じて組み合わせます。
| マーキングカテゴリー | 読み取り認可 | 書き込み認可 |
|---|---|---|
| 機密情報区分マーキング | 環境に設定された階層と、論理積または論理和のカテゴリールールに従います。 | 環境に設定された階層と、論理積または論理和のカテゴリールールに従います。 |
| その他の必須マーキング | 設定されたすべてのマーキングが必要です。 | 設定されたすべてのマーキングが必要です。 |
| 組織 | 設定されたすべての組織が必要です。 | 設定された組織が1つ以上必要です。 |
機密情報区分の動作は、環境によって異なる場合があります。機密情報区分の階層と論理積または論理和のカテゴリーについて詳しくは、機密情報区分に基づくアクセス制御を確認してください。
読み取り認可と書き込み認可を設定する
認可を設定するには、アクションタイプエディターでアクセス制約を有効にします。アクセス制約を有効にすると、両方の認可がマーキングのない状態で初期化されます。アクセス制約を無効にすると、両方の認可がクリアされます。

書き込みセキュリティタブと読み取りセキュリティタブを使用して、それぞれの認可を個別に設定します。設定が異なる場合、エディターに警告が表示されます。認可に閲覧できない値が含まれている場合、それらの値は秘匿された状態で表示され、編集できません。

アクションを実行する前に、アクションフォームで書き込み認可に基づく必要な最小セキュリティを表示できます。ステータスは次のいずれかになります。
- セキュリティ要件を満たす: 宛先のセキュリティは、設定された最小要件を満たすことが期待されます。
- セキュリティ要件を満たさない: 宛先のセキュリティは、設定された最小要件を下回っています。
- 判定不可: Foundry は実行前に宛先のセキュリティを判定できません。
- 未設定: 書き込み認可のマーキングが設定されていません。
- 秘匿済み: ユーザーは設定された認可を閲覧できません。

フォームのステータスは、事前のフィードバックを提供します。Foundry はアクションの実行時に最終的な検証を行い、結果のデータが書き込み認可の要件を満たさない場合は、アクションを失敗させます。