注: 以下の翻訳の正確性は検証されていません。AIPを利用して英語版の原文から機械的に翻訳されたものです。
相互運用性
Palantir AIP と Foundry は、データ、ロジック、AI、ワークフロー、セキュリティのあらゆるシステムと相互運用できるように設計されています。
これには、エッジデバイスや過酷な環境も含め、従来のデータ、分析、ガバナンス、業務の領域にわたるツールやテクノロジーが含まれます。
Palantir のアーキテクチャは、統合プラットフォームでよく見られる従来のトレードオフを解消し、一貫性のある完全なエクスペリエンスを提供するとともに、既存(または将来)のエンタープライズソフトウェアプラットフォームと深く接続するために必要なモジュール性を実現することを目指しています。
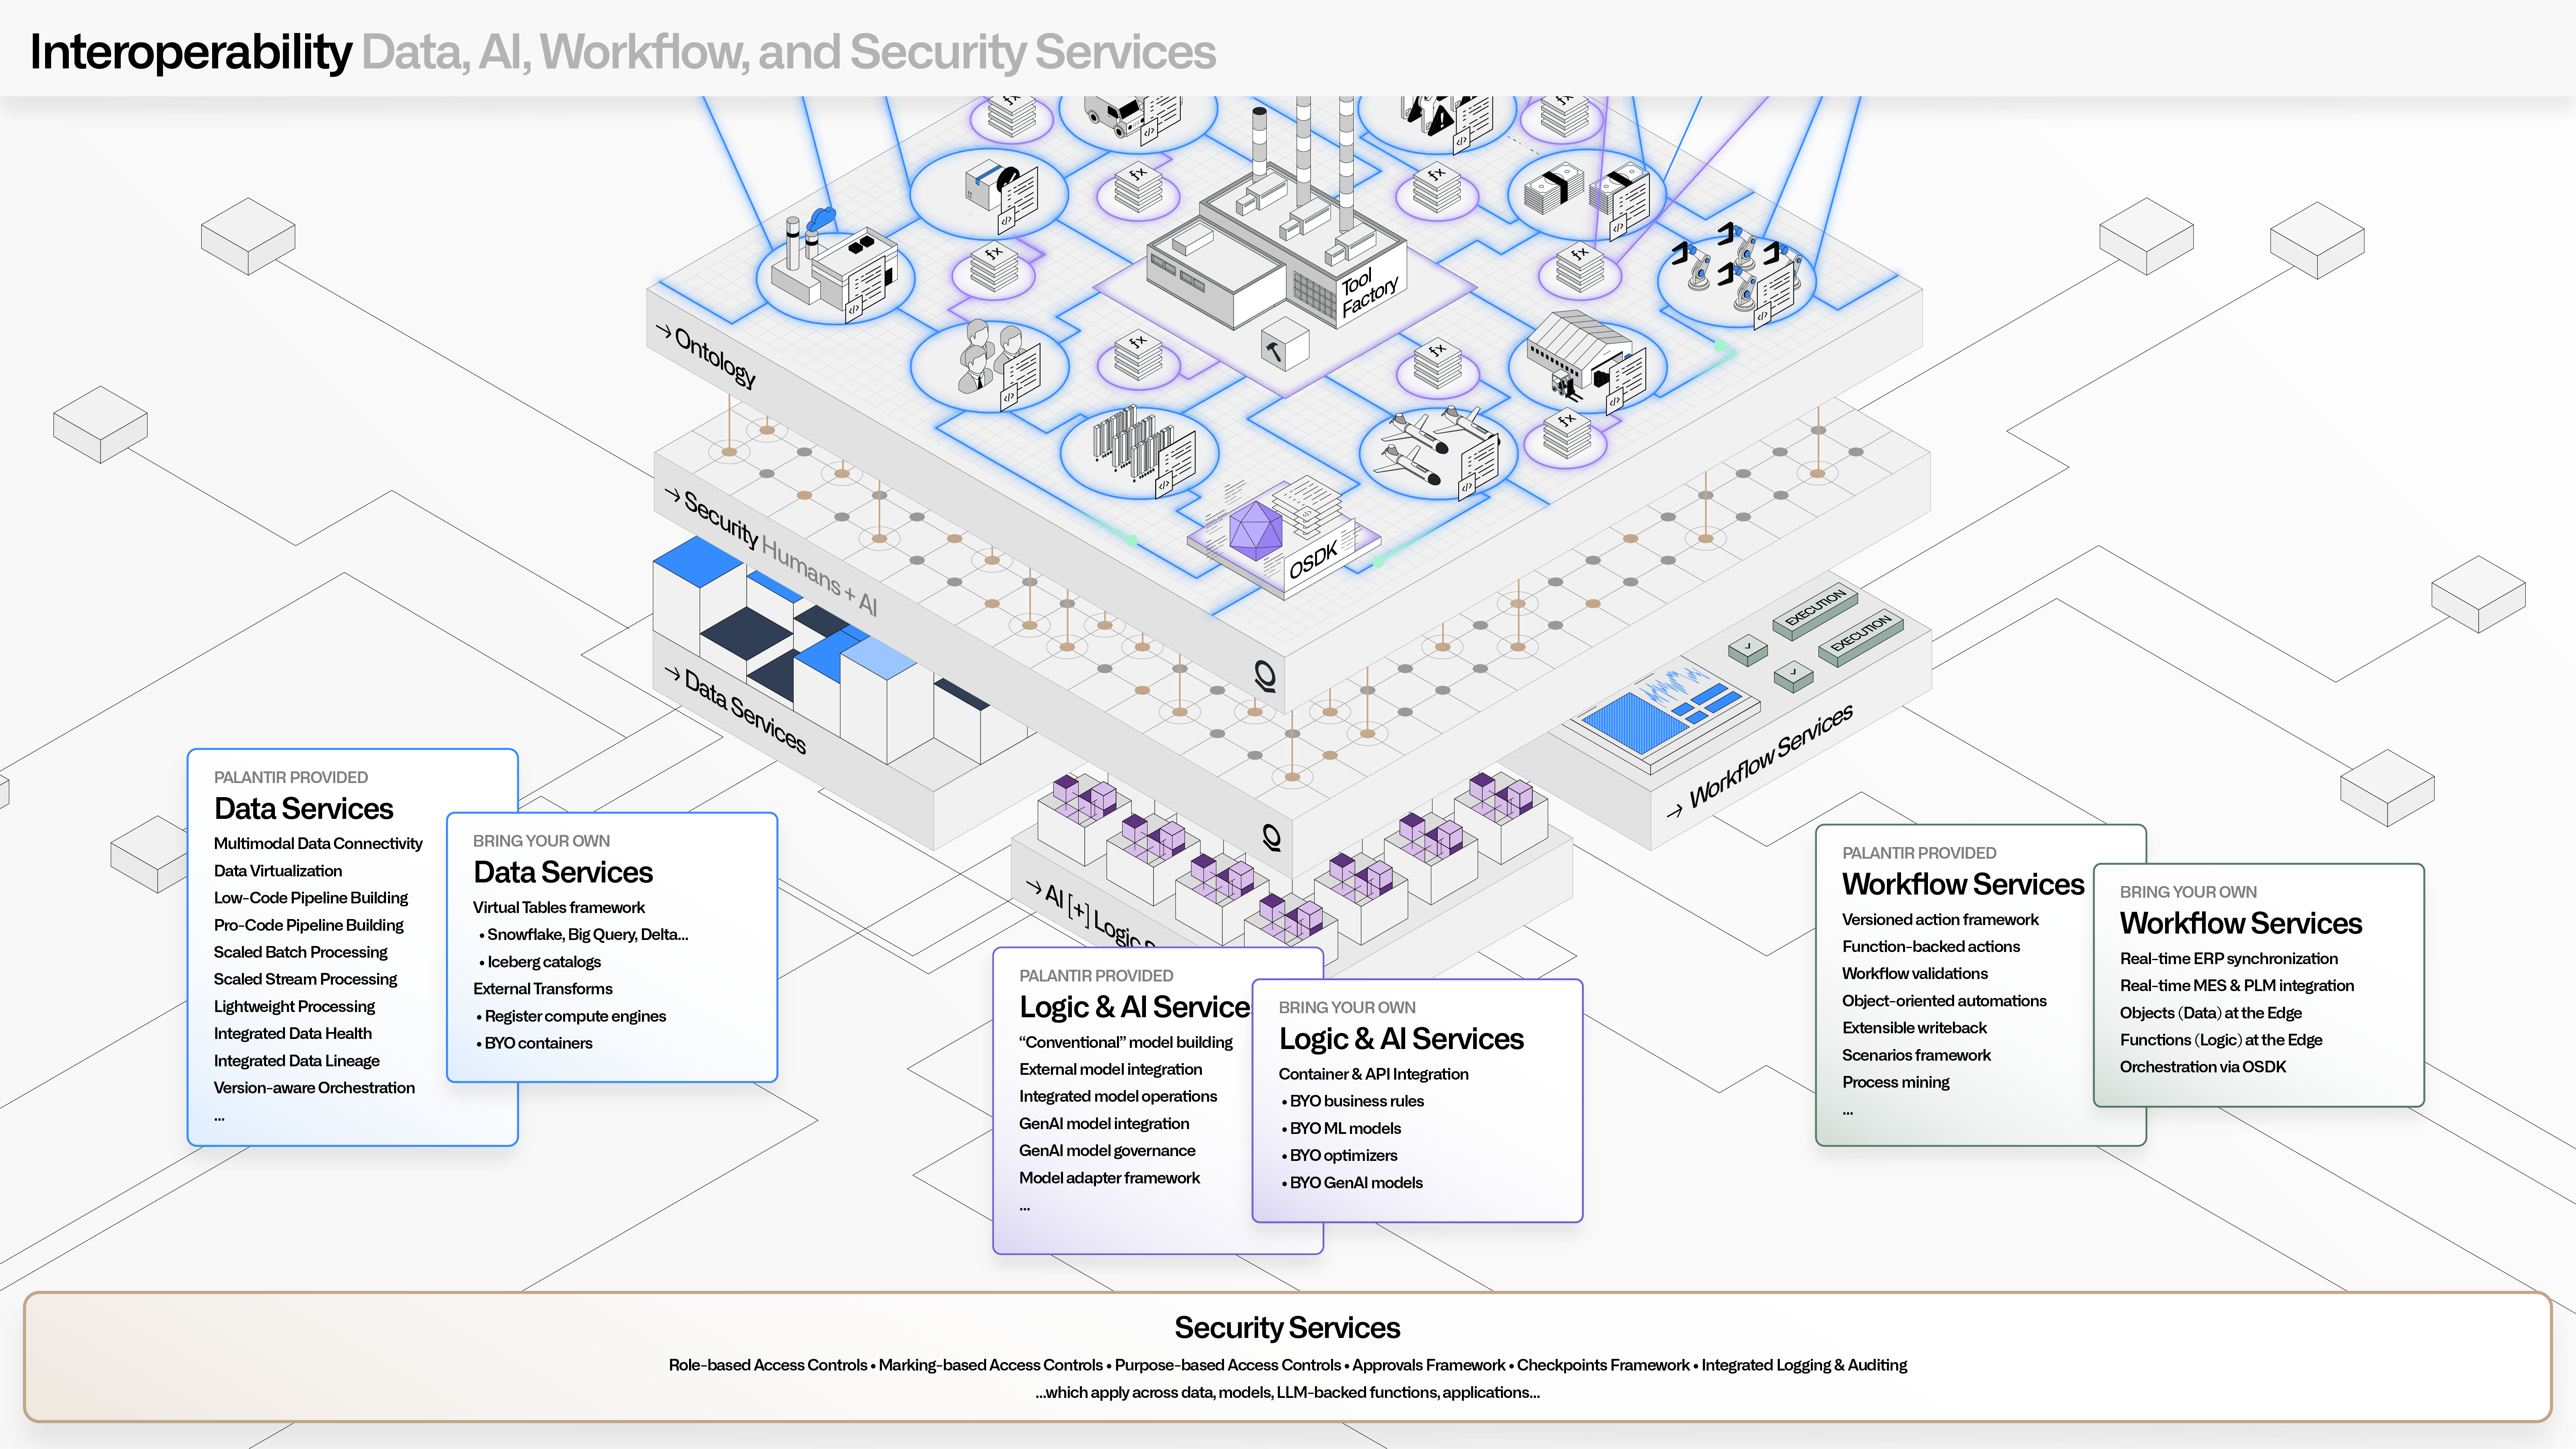
データの相互運用性
Palantir のプラットフォームは、オープンなデータ標準を基盤として構築されています。すべてのデータは元の形式(CSV、Iceberg、Parquet など)で保存され、REST、JDBC、S3 互換アクセスなどの標準インターフェースを通じてアクセスできます。また、加工されたすべてのデータには、デフォルトで Apache Iceberg や Apache Parquet などのオープンな形式でアクセスできます。これにより、エンタープライズのデータアーキテクチャ内にある既存のデータプラットフォーム、記録システム、その他のサービスと深く接続できます。
Multimodal Data Plane (MMDP) は、ネイティブ機能にとどまらず、既存のエンタープライズ資産とのかつてない統合を実現します。これには、不要なデータの重複を発生させずに、一般的なデータプラットフォーム(Databricks、Snowflake、BigQuery など)内の既存のデータ資産を活用するための Virtual Tables フレームワークが含まれます。MMDP には、完全にオーケストレーションされたプッシュダウンコンピューティングも含まれているため、Pipeline Builder などのアプリケーションを、既存のコンピューティングへの投資とシームレスに併用できます。
データの相互運用性について詳しくは、以下を参照してください。
- Multimodal Data Plane の背景にある考え方を探索します。
- 標準で利用可能な Data Connection のソースの種類の拡充され続ける一覧を確認します。
- カスタムデータ接続の構築について学びます。
- Virtual Tables でデータの重複を回避するためのオプションを確認します。
- Palantir HyperAuto で、標準機能を使ってデータパイプラインを生成する方法について学びます。
メタデータの相互運用性
Palantir Foundry と AIP は、必須のメタデータ(セキュリティ、出所、リネージなど)と任意のメタデータ(タグやエンリッチメントなど)の幅広い種類に対応する、豊富なメタデータ統合機能を提供します。メタデータサービスは、プロジェクト、データセット、オントロジー要素、エージェント、モデル、分析、アプリケーション、パイプラインのオーケストレーション、リソースの正常性などにわたって存在するすべてのメタデータ属性を、安全に公開します。これにより、既存のガバナンスアーキテクチャ内にあるデータカタログ、メタデータ管理ツール、マスターデータ管理ツール、その他のサービスと深く接続できます。
メタデータのさまざまな種類について詳しくは、以下を参照してください。
- データセットのメタデータ(およびプラットフォーム SDK ↗ を通じてアクセス可能なすべてのメタデータ)について学びます。
- 開発者ライブラリと API リファレンスを探索します。
- オントロジーのメタデータ(およびオントロジー SDK)について学びます。
セマンティックな相互運用性
Palantir オントロジーは、従来のセマンティックな定義を超えて、複雑な業務、エージェント、AI 駆動の自動化を動かすオブジェクト、リンク、アクション、関数の詳細な定義を含みます。組織のオントロジー内のすべての要素には REST API を通じてアクセスでき、JSON ベースの開発手法で設定できます。これにより、既存のセマンティックモデリングツール、データカタログ内のオントロジー、ドメイン固有のモデリングツールと双方向に同期できます。
オントロジーの作成と統合について詳しくは、以下を参照してください。
- オントロジー SDK を確認して、オントロジーを基盤としてアプリケーションやワークフローを構築する方法を学びます。
- Webhook を使用して既存の業務システムと統合する方法について学びます。
- エージェント駆動のセマンティックな相互運用性を実現する Palantir MCP を探索します。
コードとロジックの相互運用性
オープンなソフトウェア標準に対する Palantir の取り組みは、データエンジニアリング、データサイエンス、その他すべてのコード駆動の開発手法に及びます。すべてのデータ加工では、デフォルトでオープンな言語(Python、Java、SparkSQL など)を使用します。これらの言語には、プラットフォームに同梱されているオープンなランタイム(Spark、Flink、DataFusion、Polars など)用のバインディングがあります。また、すべてのデータサイエンスワークフローは、同じオープンなランタイムを活用するオープンな言語(Python や R など)を利用し、一般的なオープン形式(ONNX など)を活用するように設計されています。コードリポジトリは高可用性の Git サービス内に保存され、UI を通じたエクスポートと API による(プログラムからの)インタラクションの両方を通じて安全にアクセスできます。
パッケージ化済みのコンピューティングランタイムと関連言語に加え、Compute Module フレームワークを使用すると、チームは独自のコンテナ化されたランタイム、アプリケーション、モデル、あらゆる種類の実行可能ファイルを持ち込むことができます。これらのコンテナは、Palantir の基盤となるコンピューティングインフラストラクチャ(Rubix)によって安全にオーケストレーションおよび管理され、データパイプラインの構築、アプリケーションの構築、分析、AI 駆動のあらゆるワークフローで、安定して利用できるように公開できます。
コードとロジックとの連携について詳しくは、以下を参照してください。
- データ加工用に標準でサポートされている言語を確認します。
- データサイエンスワークフローでサポートされている言語を確認します。
- モデル統合のあらゆるオプションを探索します。
- Code Repositories 環境について学びます。
- Compute Module で「独自のコンテナを持ち込む」方法を学びます。
分析の相互運用性
Palantir Foundry と AIP は、ユーザーを支援する幅広い分析ツールを提供するとともに、BI ツールやデータサイエンスツールなどの既存の投資対象ともシームレスに相互運用できます。Power BI®、Tableau、Jupyter、RStudio® などの一般的なシステム用のコネクターが標準で利用可能です。これらのコネクターにより、幅広いユーザーが、最高水準のデータ管理、モデル管理、ガバナンスを活用しながら、統合されたデータを利用できます。
データコネクターに加えて、Code Workspaces は、プラットフォーム内で Jupyter® と RStudio® をネイティブに使って作業できる、シームレスなエクスペリエンスを提供します。
分析コネクターについては、以下を参照してください。
- SQL & BI Connectors が既存の BI 投資との統合をどのように実現するかについて学びます。
- Code Workspaces を使って、Jupyter® または RStudio® で直接作業をはじめる
- データサイエンスツールとの統合については、GitHub 上のプラットフォーム SDK ↗ と R SDK ↗ を参照してください。
セキュリティの相互運用性
このプラットフォームは、プラットフォーム内のすべてのリソースにわたって、堅牢で透明性のある制御を提供します。セキュリティサービスは、属性確認に既存の認証システム(たとえば SAML 経由)を、権限には既存の認可システム(Active Directory など)を活用するように設計されています。これらの権限は、ロールベース、機密情報区分ベース、目的ベースの体系に対応できます。オントロジー SDK を通じて、サードパーティおよびカスタムアプリケーションの開発向けに、権限を柔軟に拡張および管理できます。プラットフォームの REST API を通じて、すべてのセキュリティ情報に動的かつ遡及的にアクセスできます。
Palantir のセキュリティサービスとの連携について詳しくは、以下を参照してください。
- 認証用の SAML 統合の設定について学びます。
- Palantir が組織間のコラボレーションをどのように実現できるかを学びます。
- オントロジー SDK の権限について学びます。